



Шпионският софтуер прихваща комуникациите на потребителите от 2017 г. насам.
Експертите от Lookout Threat Lab са открили семейството шпионски софтуер EagleMsgSpy, използван от китайската полиция за събиране на данни от мобилни устройства. Програмата е фокусирана върху Android, документите посочват и съществуването на версия за iOS, която все още не е открита.
EagleMsgSpy функционира от 2017 г. и за инсталирането му е необходим физически достъп до устройството. Инсталационният компонент разгръща модул за скрито наблюдение. Разпространението е изключително чрез физически достъп, тъй като приложението не е налично в Google Play и другите магазини.
След като бъде стартирано, ви се предлага да изберете опции за инсталиране и ви се предоставят допълнителни разрешения за шпионския модул. Наличието на механизъм за избор на „канал“ показва, че софтуерът може да се използва от различни клиенти, а еволюцията на методите за криптиране потвърждава активното разработване и поддръжка на продукта.
Събраната информация включва:
- прихващане на съобщения чрез услуги за уведомяване и наличност;
- събиране на данни от месинджърите QQ, Telegram, WhatsApp и WeChat;
- записи на екрани и снимки на екрани;
- аудиозаписи по време на работа на устройството;
- достъп до дневниците за повиквания, контактите, SMS, GPS координатите и списъка с инсталираните приложения;
- анализиране на мрежовите връзки и външната памет;
- събиране на отметките в браузъра.
Данните се съхраняват в скрита директория, компресирани са и са защитени с парола, преди да бъдат изпратени към управляващия сървър.
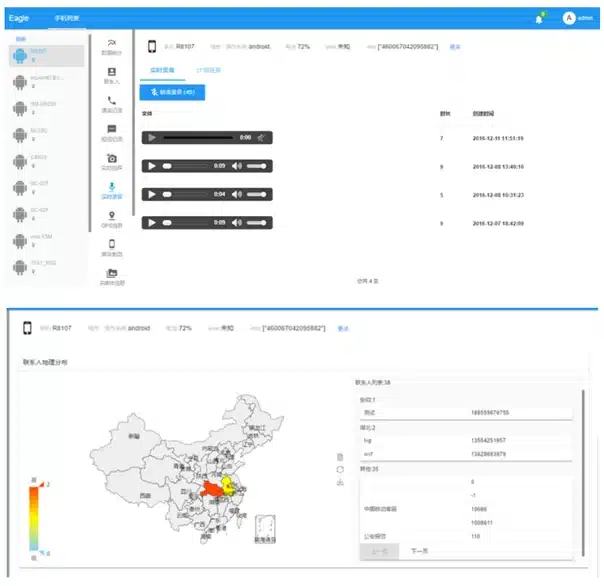
Шпионският софтуер се управлява от разстояние с помощта на административен панел, наречен Stability Maintenance Judgment System (Система за поддържане на стабилността), където администраторите могат да събират снимки и скрийншоти, да блокират повиквания и съобщения, да записват аудио и да анализират данни, включително географското разпределение на контактите и честотата на комуникация, при това в реално време.
Изследователите на Lookout са открили връзка между сървърната инфраструктура на EagleMsgSpy и китайската компания Wuhan Chinasoft Token Information Technology. В рекламните материали на компанията се споменава домейнът tzsafe[.]com, който се използва и в шпионския модул. Освен това IP адресите на сървърите са свързани с домейни на правителствени структури, включително местните отдели за обществена сигурност в Китай.
Ранните версии на EagleMsgSpy съдържаха твърдо кодирани IP адреси, които съвпадаха с домейните на публичните уеб сайтове на бюрата за обществена сигурност. Договорите за разработване на подобни системи, налични в публичните регистри, потвърждават, че EagleMsgSpy е само една от многото такива системи, използвани от правоприлагащите органи.
Освен това инфраструктурата на EagleMsgSpy се припокрива с други китайски шпионски програми като PluginPhantom и CarbonSteal, които преди това са били използвани срещу етническите малцинства в Китай.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
