



Новата версия на известен банковия троянец следи докосванията, подменя прозорците на приложенията и може да атакува стотици банкови и криптопортфейли.
Банковият троян ToxicPanda се завърна в значително по-опасна версия. ToxicPanda 2.0 се е научил да краде ПИН-кодове от банкови и криптоприложения, да прихваща паролата за заключване на смартфона и самостоятелно да активира функции на Android, които предоставят на злонамерените лица разширен достъп до устройството. Изследователите от Zimperium са открили 167 команди за дистанционно управление на заразения смартфон.
Мащабът на атаките също се е увеличил. Механизмът за прихващане на ПИН-кодове е насочен към повече от 140 банкови и криптовалутни приложения. Отделен набор от фишинг екрани позволява подмяната на интерфейсите на 349 банкови, финансови, криптовалутни приложения и електронни портфейли в 16 държави. Предишната проучена версия на ToxicPanda беше насочена само към 16 банкови приложения.
След заразяване ToxicPanda 2.0 получава списък с инсталираните програми, заедно с имената на пакетите и иконите, и изпраща информацията към управляващия сървър. Когато собственикът на смартфона отвори банково приложение, което интересува престъпниците, сървърът изпраща подходяща фалшификация. Зловредната програма наслагва фалшив HTML-интерфейс върху истинския прозорец на банката и предлага да се въведат потребителско име, парола, ПИН-код или други данни. Въведената информация се изпраща на операторите на троянския вирус.
Авторите на ToxicPanda са добавили и по-скрит начин за прихващане на ПИН-кодове. Троянецът следи чрез услугата за специални възможности на Android стартираните приложения, а при отваряне на банково приложение или портфейл поставя прозрачен слой върху екрана и записва докосванията на потребителя. Списъкът с приложения за такава атака може да се променя дистанционно от престъпниците, поради което наборът от потенциални цели не се ограничава само до конфигурацията, открита от изследователите.
Достъпът до дебъгера
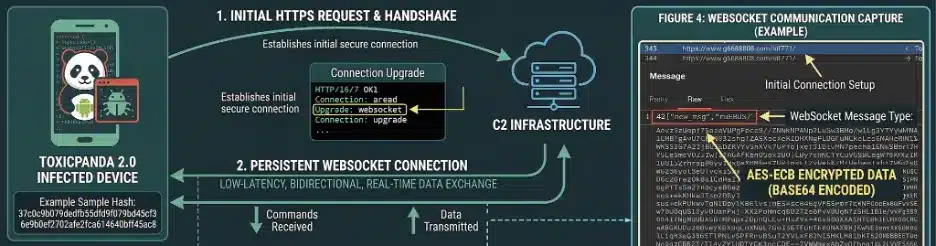
Особено необичайна функция се оказа автоматичната активация на безжичното дебъгване на Android. След като получи достъп до услугата за специални функции, ToxicPanda 2.0 отваря настройките на смартфона, намира елемента с номера на асемблирането и имитира седем натискания, за да включи режима за разработчици. След това троянецът преминава към „Wireless Debugging“, включва безжичното отстраняване на грешките, стартира сдвояване, чете шестцифрения код и се свързва с локалния ADB интерфейс. След тази процедура зловредната програма получава права на shell потребител и може да изпълнява команди, които са недостъпни за обикновено приложение.
Разработчиците на троянеца са добавили и фалшив екран за заключването на Android. ToxicPanda показва копие на системния интерфейс и прихваща PIN-кода, графичния ключ или паролата за отключване. В други случаи изследователите са открили пълноекранна имитация на системна актуализация, която прикрива действията на вредоносната програма, протичащи на заден план.
Първият етап на атаката също е насочен към заблуждаване на собственика на смартфона. Зареждащият модул показва фалшив прозорец за инсталиране и моли за разрешение за създаване на VPN връзка. След като получи такова разрешение, зловредната програма може да блокира мрежовите заявки към Google Play и услугите на Google, след което разархивира основния компонент и получава достъп до службата за специални възможности. Изследователите също така откриха образци на ToxicPanda 2.0 в хранилищата на Amazon AWS, които злоумишлениците са използвали за разпространение на файлове.
Какво да се прави
ToxicPanda 2.0 не използва една-единствена „магическа“ уязвимост, която мигновено компрометира Android. Значителна част от атаката се основава на социално инженерство и злоупотреба с легални функции на системата. Потребителят бива принуден да инсталира злонамерено приложение и да му предостави чувствителни разрешения, след което Accessibility Service и ADB се превръщат в инструменти за дистанционно управление. Ето защо трябва да се отнасяме с особено подозрение към APK-файлове от случайни източници и към приложения, които без ясна причина изискват достъп до специалните възможности на Android, VPN или други системни функции.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
