


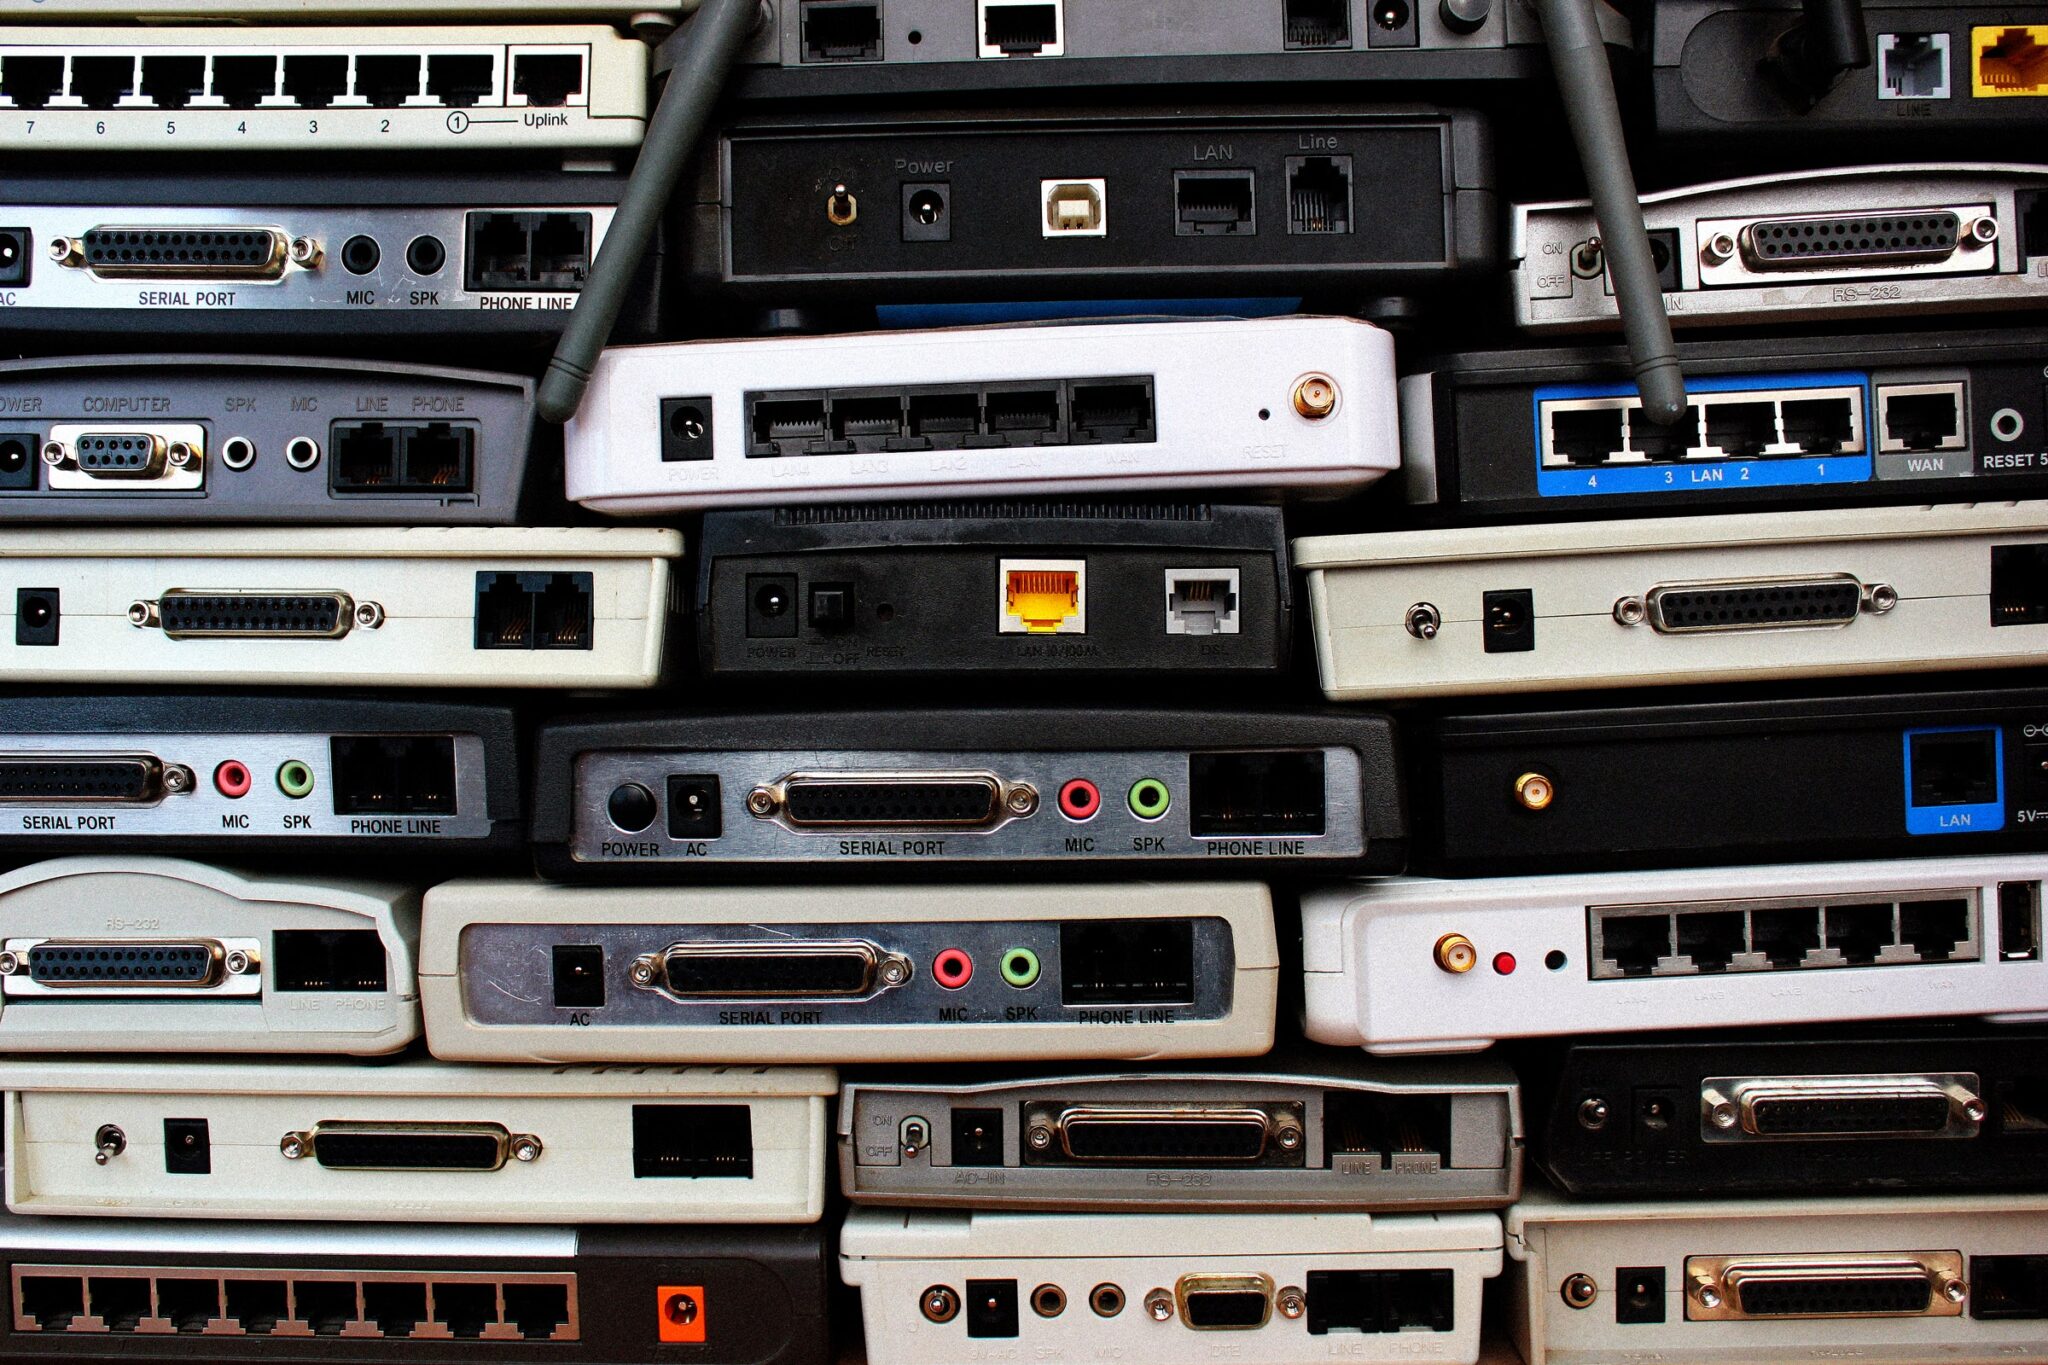

Повече от половината от корпоративните маршрутизатори втора употреба, закупени от изследователите, не са били прочистени, което е довело до разкриване на чувствителна информация, като например данните за логване и данни за клиентите, съобщава изданието WIRED.
ЗНАЕТЕ, че трябва да изчистите смартфона или лаптопа си, преди да го препродадете или да го дадете на братовчед си. В края на краищата там има множество ценни лични данни, които трябва да останат под ваш контрол. Предприятията и другите институции трябва да прилагат същия подход, като изтриват информацията си от компютрите, сървърите и мрежовото оборудване, за да не попадне в неподходящи ръце. На конференцията за информационна безопасност RSA в Сан Франциско обявена за следващата седмица изследователите от популярната компания за информационна безопасност ESET ще представят конкретни данни, според които повече от половината от закупените за тестване корпоративни маршрутизатори втора употреба са били оставени напълно непокътнати от предишните си собственици. Устройствата са били пълни с мрежова информация, пълномощия и поверителни данни за институциите, на които са принадлежали.

Изследователите са закупили 18 използвани рутера от различни модели, произведени от три основни производителя: Cisco, Fortinet и Juniper Networks. Девет от тях са били във вида, в който собствениците им са ги оставили, и са били напълно достъпни, докато само пет са били правилно изтрити. Два от тях са били криптирани, единият е бил мъртъв, а един е бил огледално копие на друго устройство.
Всичките девет незащитени устройства са съдържали данни за VPN мрежата на организацията, данни за друга услуга за сигурна мрежова комуникация плюс хеширани пароли на администратора. И всички те са съдържали достатъчно идентификационни данни, за да се определи кой е бил предишният собственик или оператор на маршрутизатора.
Осем от деветте незащитени устройства са имали ключове за удостоверяване между рутерите и информация за начина на свързване на рутера с конкретни приложения, използвани от предишния собственик. Четири устройства разкриват идентификационните данни за свързване с мрежите на други организации – доверени партньори, сътрудници или други трети страни. Три от тези устройства са съдържали информация за това как дадена организация може да се свърже като трета страна към мрежата на предишния собственик. А две от устройствата директно в себе си са съхранявали чувствителни данни за клиентите на съответната компания.

„Основният рутер се свързва с всичко в организацията, така че знам всичко за приложенията и характера на тази организация – това прави много, много лесно да се представя за тази организация“, заяви Камерън Кемп, изследовател по информационна сигурност в ESET, който ръководи проекта. „В един от случаите открихме привилегирована информация за една от много големите счетоводни компании и данни за директната партньорска връзка с тях. И точно тук на мен ми се стори, че започва да става наистина страшно, защото ние сме изследователи, ние сме тук, за да помогнем, но какво става с всичките останали рутери?“.
Голямата опасност е, че богатата информация в тези устройства ще бъде изключително ценна за киберпрестъпниците и дори за държавните хакери. Входните данни за корпоративните приложения, мрежовите идентификационни данни и ключовете за криптиране имат висока цена на пазарите в даркнет и криминалните форуми. Атакуващите могат също така да продават информацията за отделните лица, за да я използват за кражба на самоличност и други измами.
Подробностите за функционирането на корпоративната мрежа и цифровата структура на организацията също са изключително ценни, независимо дали извършвате разузнаване, за да стартирате рансъмуер атака, или планирате шпионска кампания. Така например рутерите могат да разкрият, че в дадена организация се използват остарели версии на приложения или операционни системи, които съдържат уязвимости, които могат да бъдат използвани, като по същество предоставят на хакерите пътната карта на възможните стратегии за атака. Изследователите дори са открили в някои рутери данни за физическата сигурност на сградата, в която са се намирали офисите на предишните собственици.

Тъй като употребяваното оборудване се продава с големи отстъпки, за киберпрестъпниците би било възможно да инвестират в закупуването на използвани устройства, за да извличат от тях чувствителна информация и данните за достъп до мрежата, а след това сами да използват информацията или да я препродават. Изследователите от ESET отбелязват, че са обсъждали дали да публикуват своите констатации, тъй като не са искали да дадат нови идеи на киберпрестъпниците, но са стигнали до заключението, че повишаването на осведомеността по въпроса е по-належащо.
„Едно от най-големите ми притеснения е, че този метод всъщност може активно да се използва понеже е очевиден и съвсем лесен“ – допълва Камп.
Осемнадесет маршрутизатора са една нищожна извадка от милионите корпоративни мрежови устройства, които циркулират на пазарите за препродажба от целия свят. Това наистина е за притеснение, понеже редица други експерти споделят, че многократно са се сблъсквали със същите проблеми и в своята работа.

„Купували сме най-различни мрежови и вградени устройства втора употреба от eBay и от множество други подобни места. Много рядко се случва те да са качествено цифрово изтрити“ – казва Уайът Форд, един от мениджърите в компанията Red Balloon Security с основна дейност осигуряване на онлайн цифрова безопасност. „Тези устройства често пъти съдържат немалко информация, която може да бъде използвана от хакерите при набелязването и осъществяването на кибератака, особено с помощта на рансъмуер“.
Както и в констатациите на ESET, Форд казва, че изследователите на Red Balloon са намирали пароли и други идентификационни данни, както и лична информация. Някои данни като например потребителските имена и конфигурационните файлове обикновено са във вид на обикновен текст и са лесно достъпни, докато паролите и конфигурационните файлове често са защитени, защото се съхраняват като кодирани криптографски хешове. Но Форд допълва, че дори хешираните данни са рискови, понеже все пак дават възможност за подбиране на паролите.
„Вземали сме хешове на пароли, намерени в дадено устройство, и сме ги разбивали офлайн – ще се изненадате колко много хора все още използват за имена на паролите имената на своите котки“ – споделя той. „И дори неща, които изглеждат безобидни, като сорс код, история на версиите, мрежовите конфигурации, правилата за маршрутизация и т.н. – те могат да бъдат използвани, за да се научи повече за организацията, за нейните хора и за мрежовата й топология“.

Изследователите от ESET посочват, че организациите може да си мислят, че са отговорни, като сключват договори с външни фирми за управление на устройства, компании за изхвърляне на електронните отпадъци или дори служби за почистване на устройствата, които твърдят, че изтриват големи партиди корпоративни устройства за последваща препродажба. Но на практика тези трети страни може да не правят това, което твърдят. Кемп също така отбелязва, че повечето организации биха могли да се възползват от криптирането и от други функции за сигурност, които вече се предлагат от масовите рутери, за да смекчат последствията, ако устройствата, които не са били качествено дигитално изтрити, се окажат на свобода в някой пазар за втора употреба.
Кемп и колегите му се опитаха да се свържат със старите собственици на закупените от тях употребявани рутери, за да ги предупредят, че техните устройства вече са навън и разпространяват техните данни. Някои от тях бяха благодарни за информацията, но останалите сякаш пренебрегваха предупрежденията или не предлагаха никакъв механизъм, чрез който изследователите могат да съобщават за направените от тях открития в областта на информационната безопасност.
„За връзка с компаниите използвахме най-надеждните канали, които открихме, и с които разполагахме. Но много бързо разбрахме, че с редица дори и големи компании е много трудно да се свържеш“ – допълва Кемп. „А те са наистина много и тяхната чувствителна информация е на свобода и може да бъде взета на практика от всеки“.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
