



Шест уязвимости в iOS, които случайно се оказаха обществено достъпни в GitHub, само за няколко месеца се превърнаха в инструмент, който вече се използва от поне седем-осем независими групи хакери. Става дума за търговската поредица от експлойти DarkSword, която работи на версии на iOS от 18.4 до 18.7. Компанията Censys проследи инфраструктурата, която обслужва тази поредица, и установи, че тя е много по-широка, отколкото се смяташе по-рано.
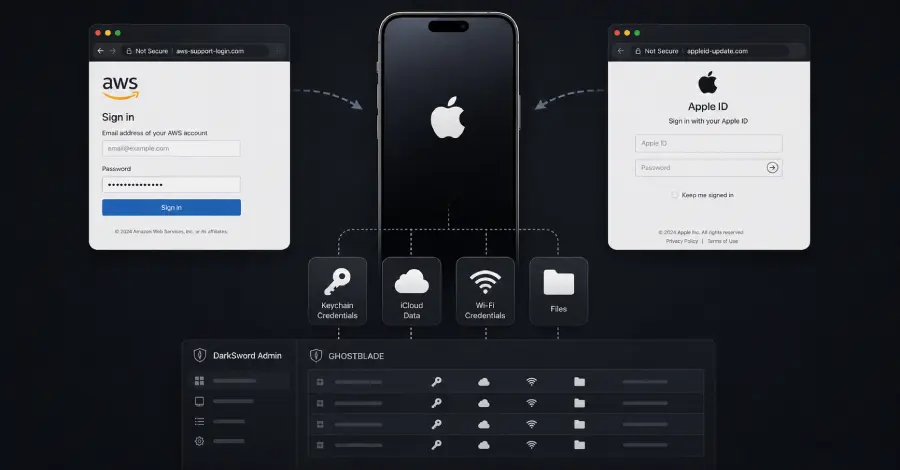
Ключова роля в разследването изигра не домейнът и не IP-адресът, а неизменният отпечатък на една и съща уебстраница за вход в панела за управление, наречена „DarkSword Admin“. Този отпечатък (SHA-256 хеш-сума) към 30-ти юли е открит на седем сървъра в три държави — Хонконг, Япония и САЩ, при това на различни портове и в различни мрежи.
Самите сървъри не са дълготрайни: пет от седемте, регистрирани в края на юли, седмица по-рано още не са съществували. Операторите сменят домейните още по-често. Но съдържанието на панела за вход остава едно и също, затова именно то се оказа най-надеждният начин за проследяване на кластера.
Проверката на кода
Проверката на изходния код от сто уеб ресурса показа, че зад атаките стои един и същ набор от инструменти, а не десетки независими копия. Модулите за кражба на данни от ключовите комбинации на iCloud и Wi-Fi мрежите навсякъде съвпадаха байт по байт. Единствено файловете, отговарящи за избора на подходящия експлойт за конкретната версия на iOS, се различават — такива варианти бяха събрани до 14 на брой. Почти половината от проверените ресурси изобщо не съдържаха работеща верига от експлойти — това бяха само примамващи страници без активен товар.
Отделно се откроява сървър в Сингапур, който едновременно обслужва панели на два различни зловредни набора — DarkSword и по-стария iOS-експлойт Coruna, както и незащитена конзола на хранилището MinIO. По-рано операторите на подобен клъстер не смесваха различните зловредни проекти на една машина. Към момента на публикуването този сървър вече е бил изключен.
На един от сървърите в Хонконг контролният панел за първи път беше обединен със страница, имитираща вход в Apple ID — преди това фалшивите страници се маскираха като AWS или азиатски услуги, но не като самата Apple. А на сървъра във Франкфурт една достъпна за всички директория разкри собствените работни файлове на оператора: историята на командите, ключът за достъп по SSH с името на потребителя и машината, както и кешът на инструмента за преглед на уеб адреси.
Ролята на Telegram
В панела за вход на един от сървърите също беше открита активна връзка към Telegram — първият пряк канал за връзка, който беше установен с този клъстер. Съвкупността от признаци — китайски надписи в интерфейсите на панелите, името на групата на страниците за вход — сочи към оператор, говорещ китайски.
За да се намали рискът, Censys препоръчва на организациите да проследяват инфраструктурата не по домейни, които операторите променят почти ежедневно, а по неизменните сигнатури на страниците за вход в панелите и характерния набор от отворени портове, като редовно проверяват своята външна инфраструктура за съвпадения с тези индикатори.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
