


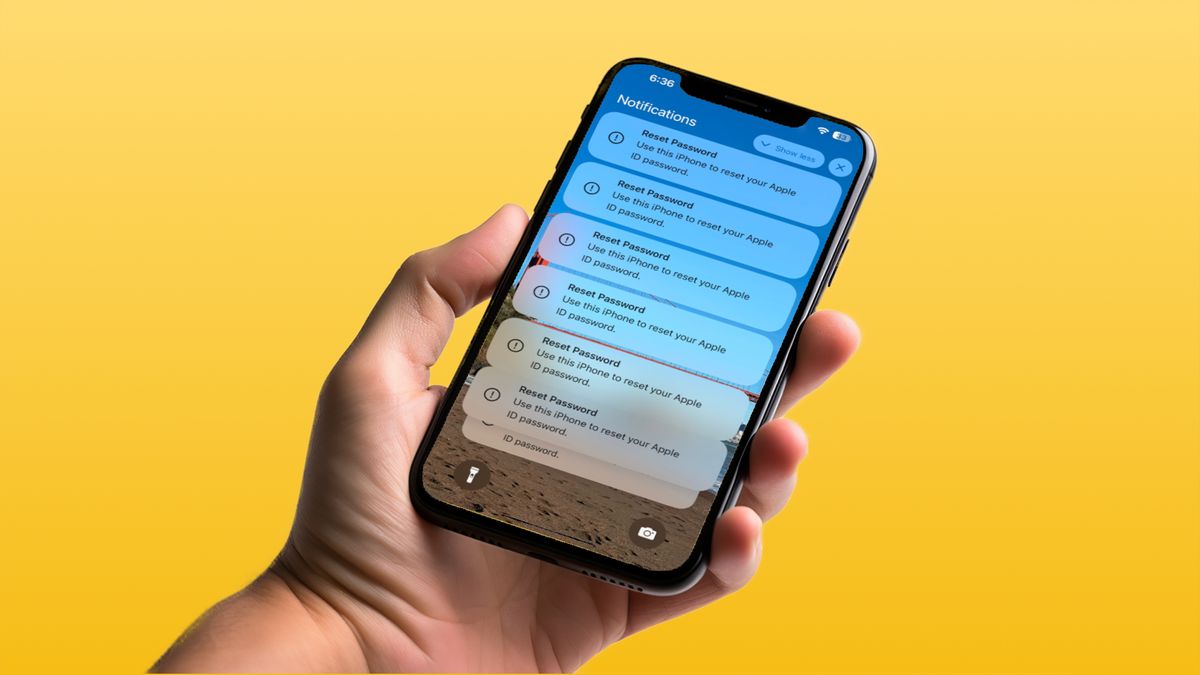

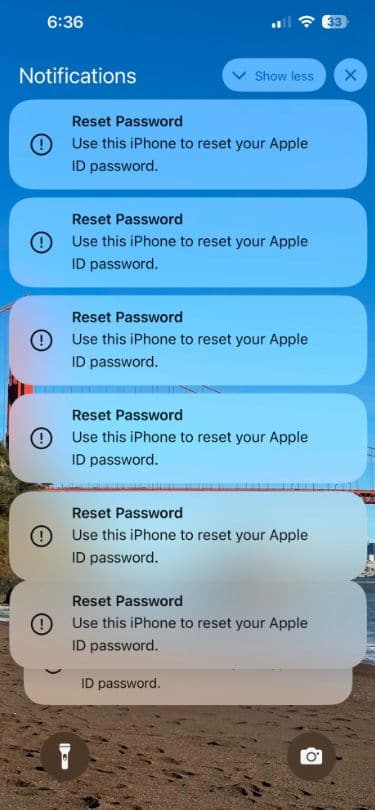
Съобщава се, че някои потребители iPhone са станали жертва на нов вид фишинг измама. Хакерите изпращат десетки искания под формата на push известия за възстановяване на системната парола на Apple ID акаунта на техните устройства, като буквално заливат устройството с тези известия, докато не потребителят не затвори всички или не отвори някое от тях.
След това хакерите се обаждали на жертвите, представяйки се за поддръжка на Apple и твърдели, че акаунтът им е атакуван и трябва да „потвърдят“ еднократен код.
Една от жертвите е Парт Пател, предприемач и основател на стартъп за изкуствен интелект. На 23 март той разказва в X за фишинг атаката, която обикновено се нарича „push-bombing“ или „MFA fatigue“.
Хакерите използват уязвимости в многофакторното удостоверяване (MFA), за да спамят устройството с искания за влизане в системата или за промяна на паролата.
„Всичките ми устройства полудяха наведнъж: часовникът ми, лаптопът ми, смартфонът ми. Тези известия изглеждаха като системни заявки за потвърждаване на нулирането на паролата на акаунта на Apple, но не можех да използвам iPhone-a си, докато не затворя всички, а те бяха над 100.“
казва Пател в интервю за KrebsOnSecurity
След като изпратят поредица от известия, хакерите се обаждат на жертвата, подправяйки телефонния номер, който всъщност се използва от техническата поддръжка на Apple.
„Отговаряйки на обаждането, бях изключително предпазлив и попитах дали могат да ми дадат данните ми и след бързо натискане на клавиш ми дадоха абсолютно точни данни.“
спомня си Пател
С изключение на истинското му име.
Целта на хакерите е да получат еднократния код за нулиране на Apple ID, изпратен до устройството на потребителя. След като го получат, те могат да нулират паролата на акаунта и да блокират потребителя, както и да изтрият всички данни от всички негови устройства.
Пател не е единствената жертва. Друг потребител, който е собственик на хедж фонд за криптовалути, съобщава за същата атака в края на февруари.
„Отказах да променя паролата си, но веднага бях бомбардиран с още 30 известия. Помислих, че случайно съм натиснал някакъв бутон и съм отхвърлил всички“,
казва той
По думите му хакерите са го атакували в продължение на няколко дни, но в един момент е получил обаждане от поддръжката на Apple.
„Реших, че сам ще се обадя на Apple. Направих го и ми казаха, че Apple никога не се обажда на клиентите, освен ако те сами не поискат обаждане.„
споделя той
Изследователят по киберсигурност и инженер-аматьор Кишан Багари е убеден, че проблемът е на страната на Apple. През 2019 година той докладва на Apple за бъг, който позволява изпращането на системна покана до всички близки iOS устройства, предлагаща споделяне на файлове чрез AirDrop. Четири месеца по-късно Apple отстранява грешката, като благодари на Багария в бюлетин по сигурността. Той заяви, че смисълът на поправката е бил да се ограничи броят на заявките, така че е възможно някой да е измислил начин да я заобиколи при нулиране на паролата.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
