


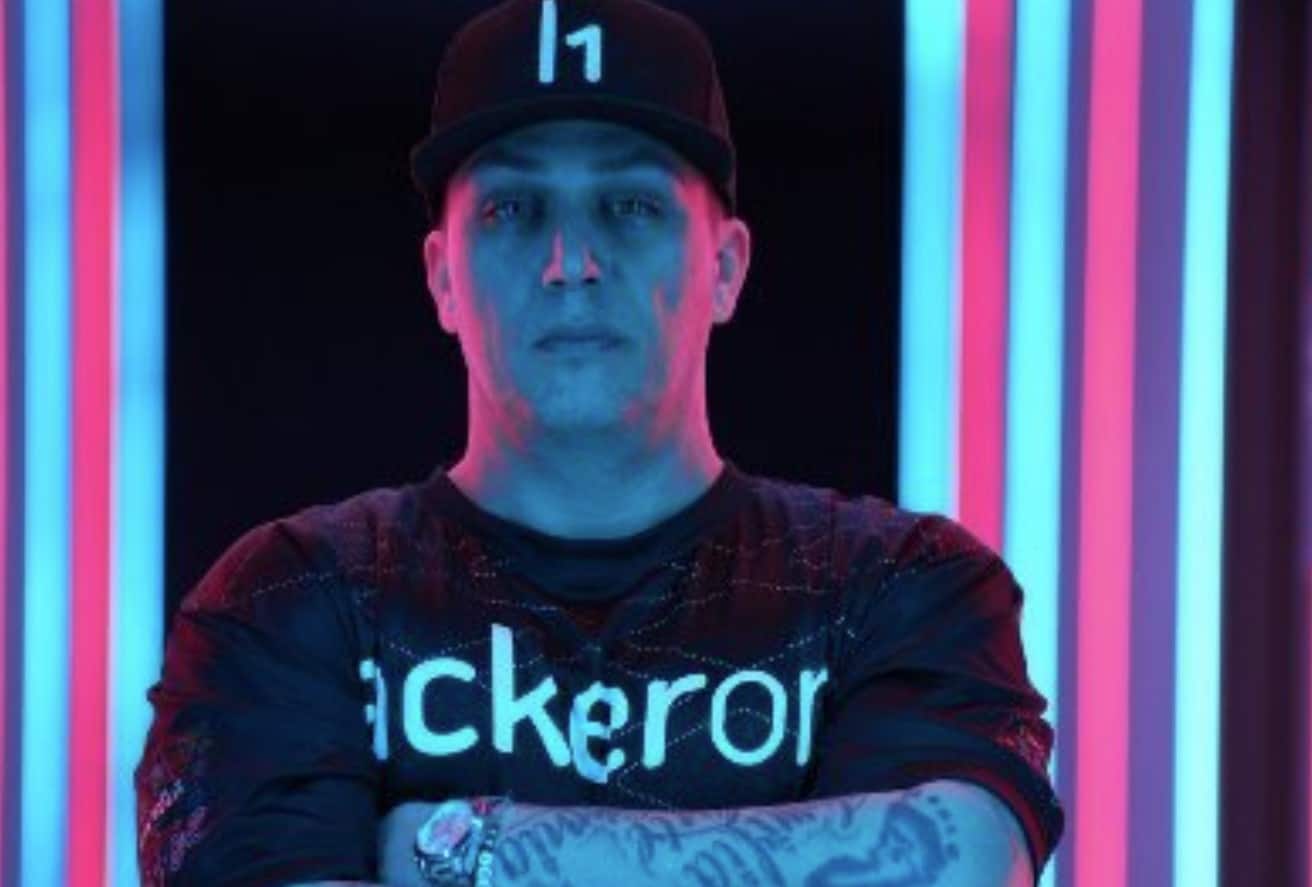

От плодовит киберпрестъпник до един от най-богатите етични ловци на бъгове в света. Хакерът Томи ДеВос разказа за своя път и трансформацията. Известен като “dawgyg”, той е изкарал над 2 милиона долара.
Експлоатирайки компании като Yahoo, Twitter, Uber и дори правителството на САЩ.
Това се случва благодарение на сайтове като HackerOne, които дават възможност на етичните хакери да използват уменията си в името на доброто. Те съобщават за уязвимости в компютърните системи, за да подпомогнат киберсигурността.
Томи дори получи зашеметяващата сума от 180 000 долара само за един ден работа.
Заради това, че е помогнал на Yahoo. Но 39-годишният хакер от Вирджиния, САЩ, невинаги е бил от правилната страна на пътя, като три пъти е бил изправян пред федерален затвор заради предишното си незаконно поведение.
Томи твърди, че се занимава с хакерство от деветгодишна възраст.
Научил се е от членовете на чат, към който се присъединил напълно случайно. Първоначално не е знаел какви са законовите граници, но е започнал да експериментира с новопридобитите си знания.
Като „черна шапка“ Томи смята, че в крайна сметка е експлоатирал над 10 000 правителства, военни и компании просто от скука.
Сред тях са компании като Nokia, Sony, Mercedes-Benz и дори EA Sports, често като част от група, известна като World of Hell.
В един момент той дори експлоатира 700 компании за пет минути.
След като прониква в хостинг доставчик. Но именно това поведение му донесе три федерални присъди с лишаване от свобода в периода 2002-2010 г.
През 2005 г. той е осъден за проникване в компютри на американската армия и дори на два пъти е нахлувал при агенти на ФБР.
По време на престоя си в затвора Томи се сблъсква с месеци на карцер, в който му е позволено да проведе само едно телефонно обаждане на всеки 30 дни.
Едва след окончателното си освобождаване Томи осъзнава, че законното хакерство под формата на „награди за бъгове“ е вариант за него.
Тези програми, предлагани от различни уебсайтове и организации, предлагат награди на лица, които откриват грешки или уязвимости в компютърните системи.
Например само през миналата година Google изплати зашеметяващите 12 млн. долара.
Под формата на награди на 703 изследователи в рамките на собствената си програма за награди за грешки. В резултат на това технологичният титан успя да отстрани почти 3 000 уязвимости, като един изследовател дори получи 605 000 долара под формата на еднократно възнаграждение.
Чух за наградите за бъгове през 2013 или 2014 г., но си помислих, че звучи твърде добре, за да е истина, и не го направих. И тогава към края на 2015 г. започнах да виждам в Twitter писания на хора за награди за бъгове.Тогава започнах да се интересувам от това и видях, че има програма за възнаграждение за грешки на HackerOne.
HackerOne е базирана в САЩ фирма, която се фокусира върху намаляването на риска от инциденти със сигурността, като работи с най-голямата общност от доверени етични хакери.
Тя е домакин на безброй програми за възнаграждение за грешки за различни организации.
Макар че сега Томи работи като щатен инженер по сигурността в американската компания Braze, преди това е прекарвал по 10 до 20 часа месечно в тази дейност. Печелил е приблизително 100 000 долара на година.
Сега той е хакнал правителството на САЩ, Yahoo, Uber и множество други фирми в рамките на етични програми като тази.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
