В нашия свят на съвременни технологии много задачи се решават с помощта на цифрови методи, понеже това е бързо и удобно, но от друга страна, има опасност от проникване. Хакерите проникват в банковите системи, АТМ, банковите карти и в акаунтите. На много потребители е интересно, какви точно софтуерни инструменти се използват за осъществяване на тестове за проникване и проверка на безопасността на различните системи (пентестинг).
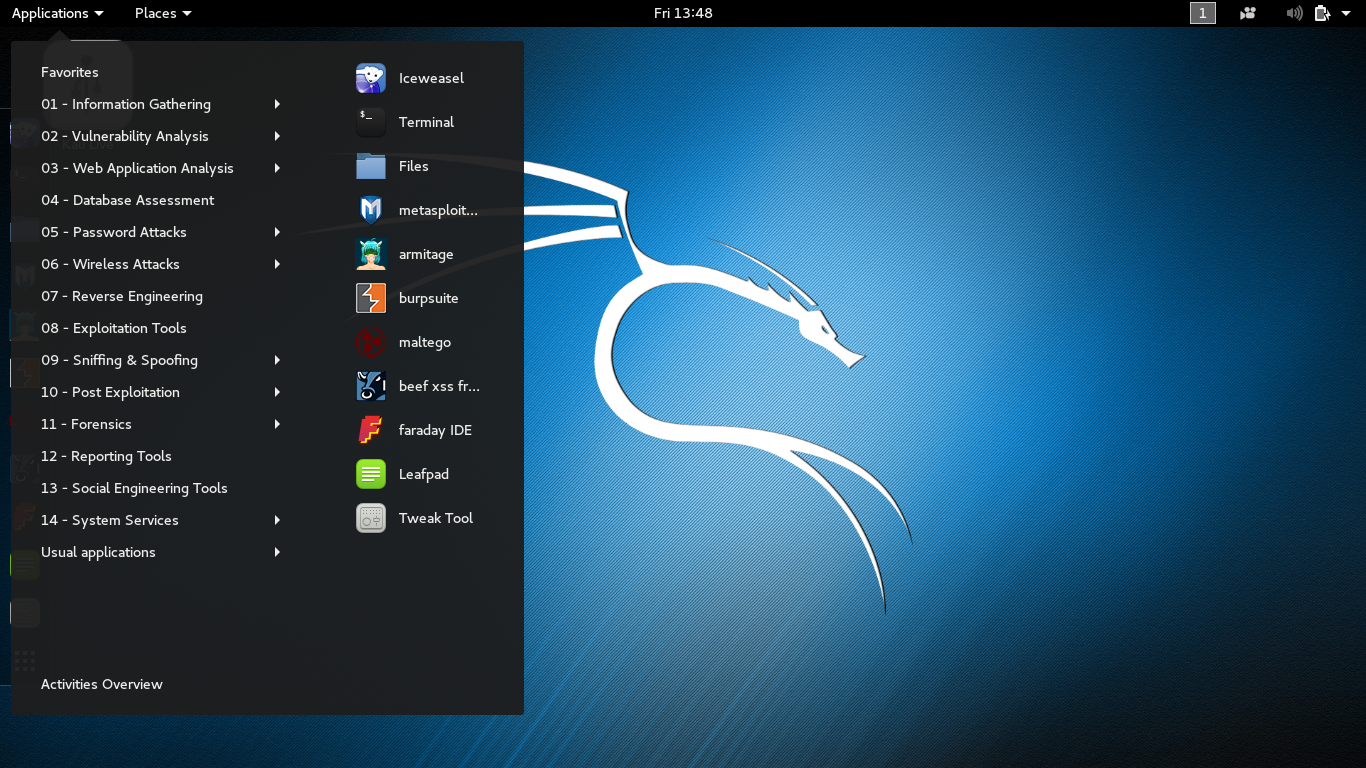
Ще разгледаме накратко най-добрите инструменти на Kali Linux 2.0, които се използват от професионалните хакери. Когато разберете кои хакерски помощни програми се използват за пентестове, ще можете да направите своята компютърна система по-надеждна и ще можете да проверите, дали вашата операционна система е уязвима на една или друга хакерска атака.
1. John the Ripper
John the Ripper е софтуерен инструмент с отворен код за разбиване на пароли по техния хеш. Първоначалното предназначение на програмата е търсене на слаби пароли в UNIX системите чрез подбор на различни варианти. Към днешен ден John the Ripper може да проверява NTLM хешовете, Kerberos, и други, като има версии за различни операционни системи. Програмата е много популярна, понеже може автоматично да разпознава хешовете и поддържа работата с външни модули, които добавят поддръжката на MD4 хешовете, LDAP и MySQL паролите и още много други. Освен работа с хешове John the Ripper предлага разбиване на пароли чрез метода на грубата сила, чрез който се подбират паролите за архиви, за логване и какво ли още не. Към 2012 година се поддържаха над 30 различни формата. Много добре е развит метода за разбиване на пароли чрез речник, а думите в речника могат да се модифицират по измислени от потребителите правила. Има речници с по 4 милиона думи, а програмата прехвърля всички възможни комбинации на символите. Може да се използва вероятностен подход. Има версии на John the Ripper, оптимизирани за SSE, XOP, AVX, MMX процесорните инструкции. За някои видове хешове могат да се използват ресурсите на графичните карти.
2. Aircrack-ng
Това е комплект програми за тестване безопасността на Wi-Fi мрежите. Програмите от Aircrack-ng могат да разкриват WEP ключовете, да извършват мониторинг на трафика, да подбират WPA-PSK ключовете и да прихващат паролите за Wi-Fi връзките.
Програмите на Aircrack-ng са най-често използваните инструменти на Kali Linux 2.0 дистрибуцията.
Aircrack-ng дават възможност за осъществяване на FMS атаки, а някои оптимизации, като например KoreK или PTW, повишават ефективността на атаките. Понякога е възможно проникването във WEP само за няколко минути чрез подбор на паролата за WPA.
3. THC Hydra
THC Hydra е софтуер за пентестинг на автентификация чрез подбор на пароли. Програмата позволява осъществяването на атаки чрез речник на над 50 протокола, включително Telnet, FTP, HTTP, HTTPS, SMB, SSH, VNC, бази данни и още много други. Това е един от най-лесните и бързи инструменти на Kali Linux.
Докато John the Ripper се счита за офлайн-програма за разкриване на пароли, то Hydra е аналогичният инструмент, но онлайн.
Това са само три от многобройните инструменти за тестване и проверка на безопасността. Останалите ще разгледаме малко по-късно.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.