



Известната антивирусна компания „Доктор Уеб“ съобщи за нова информационна заплаха за мобилната операционна система Android. Специалистите разкриха троянец за Android, който използва уязвимост в един от GPS-компонентите на операционната система за своето разпространение.

Троянецът Android.GPStrack.1.origin изглежда като стандартна програма за работа с картографски услуги, навигатори и други подобни, като по този начин вирусът иска достъп до GPS данните, без да предизвиква подозрения.
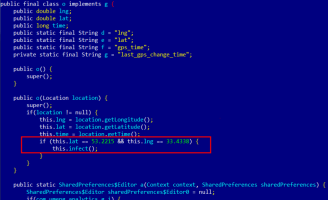
След инсталирането си, троянецът Android.GPStrack.1.origin използва стандартната процедура android.location.LocationManager, предназначена за работа с GPS системата на мобилното устройство. Ако GPS-тракерът върне точно определени географски координати, тази функция дава възможност за изпълняване на произволен код в паметта на устройството. Уязвимостта е актуална за всички версии на ОС Android, започвайки от Android 4.1.

Вирусът Android.GPStrack.1.origin изпраща към управляващ сървър информация за заразеното устройство – модел, версия на операционната система, IMEI кода и други. След това хакерът подава команда за инсталиране и на друг вреден код.
Към днешен ден са известни над 200 значения на географските координати, които задействат троянеца. Ако потребител включи GPS тракера в географска точка с координати например 53°13′18″ N, 33°26′03″ W, то неговото устройство може да бъде инфектирано.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
