


ИИ ловците на уязвимости съвсем скоро ще отнемат работата на живите експерти.
Нов етап в автоматизирането на процеса за сканиране на уязвимости е постигнат чрез интегриране на чатбота Claude с инструменти за обратно инженерство. Екип от TrustedSec е приложил уникален подход, който използва изкуствен интелект за откриване на неизвестни досега уязвимости в подписани от Microsoft двоични файлове. Това може да доведе до революция в начина, по който специалистите по информационни технологии анализират кода и идентифицират заплахите.
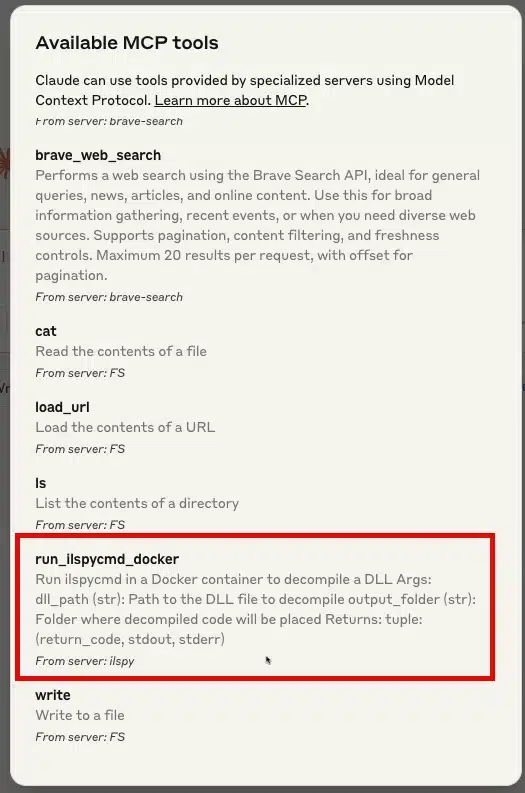
По време на изследването Claude е бил обучен да работи с Model Context Protocol ( MCP ) и да анализира .NET билдовете по напълно автоматизиран начин. За тази цел разработчиците създават персонализиран MCP сървър с помощта на ilspycmd – инструмент за декомпилация на .NET – в контейнер Docker. Това им позволило да се откажат от ръчния анализ и да дадат на изкуствения интелект достъп до пълната структура на компилацията, включително частните методи и вътрешните извиквания.
Резултатът от експеримента се оказа не само откриване на потенциални слабости, но и изграждане на пълни вериги за експлоатация, до генериране на работещ код, потвърждаващ уязвимостта.
Един от ключовите случаи се оказа библиотеката „System.AddIn.dll“, доставяна с Windows. Claude поправи критична уязвимост, свързана с несигурното използване на BinaryFormatter във файла „AddInStore.cs“. Методите ReadCache и WriteCache извършваха сериализация и десериализация без подходящи проверки, което отвори пътя за атаки чрез специално генерирани кеш файлове.
Въпреки че самата уязвимост е описвана и преди, в експеримента тя беше използвана като тест за дълбочина на анализа. ИИ не само потвърди наличието ѝ, но и точно идентифицира всички възможни пътища за експлоатация, включително параметрите -addinroot и -pipelineroot в помощната програма „AddinUtil.exe“, които могат да доведат до изпълнение на произволен код.
Особено впечатляващ се оказа фактът, че Claude успя да проследи потока на изпълнение стъпка по стъпка от потребителския вход до уязвимото извикване на Deserialise(). Той посочи, че опасната част от кода се активира чрез методите AddInStore.Update() или AddInStore.Rebuild(), като преминава към GetPipelineDeploymentState(), където се извършва опасното десериализиране.
ИИ също така показа пълно разбиране на формата на двоичния файл. Той генерира скрипт на Python, който създаде правилната структура на директориите (HostSideAdapters, Contracts, AddInSideAdapters, AddInViews) и добави файла „PipelineSegments.store“ с необходимия 12-байтов хедър, очакван от метода ReadCache. Резултатът от експлойта беше успешното изпълнение на произволен код чрез „AddinUtil.exe“.
По този начин Claude демонстрира не само способността си да намира уязвимости, но и да създава работещи вериги от експлойти почти без човешко участие. Това е сериозна промяна на парадигмата в софтуерния анализ: от ръчно изследване на кода към масивен и задълбочен анализ с помощта на изкуствен интелект.
Този подход открива нова ера в търсенето на уязвимости от типа „нулев ден“ в корпоративните и критичните системи. С нарастващия натиск върху екипите по ИС и необходимостта от ускорено откриване на всякакви уязвимости, един подобен инструмент може да катализира мащабируема и дълбока автоматизация в областта на софтуерната сигурност.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
