Експерти тестваха свой експлойт В ОС RedStar 3.0 с браузъра Naenara версия 3.5.
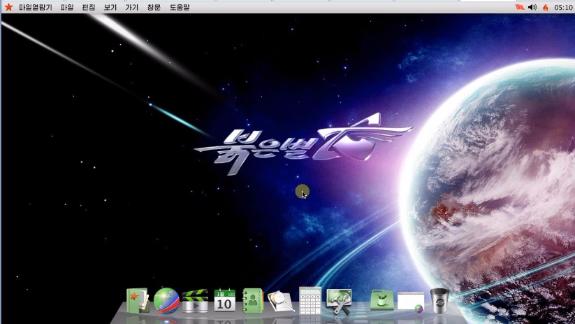
Red Star е операционна система, базирана на Linux ядрото, създадена и използвана в КНДР. Няколко версии на севернокорейската ОС за десктоп компютри и сървъри бяха изследвани от специалистите на Hacker House. Разкрити бяха редица уязвимости, даващи възможност за получаване на root права, а сега бяха публикувани подробности за уязвимостта, която дава възможност за отдалечено внедряване на произволен програмен код.
Хакерът може да използва тази уязвимост, като накара жертвата да кликне върху вредоносен линк. Уязвим е и браузърът Naenara, вграден в RedStar.
Оказа се, че обработването на URL се осъществява чрез помощната конзолна програма „/usr/bin/nnrurlshow“. Приложението приема аргументите URI при обработка на mailto и cal. При обработката на тези запитвания Naenara не проверява командния ред и става възможно да се изпълни всякакъв код чрез специално подготвен линк. Потребителят може да бъде заблуден да кликне например върху линка mailto: `cmd`. Командите за отворената по този начин конзола могат да се предадат като аргументи.
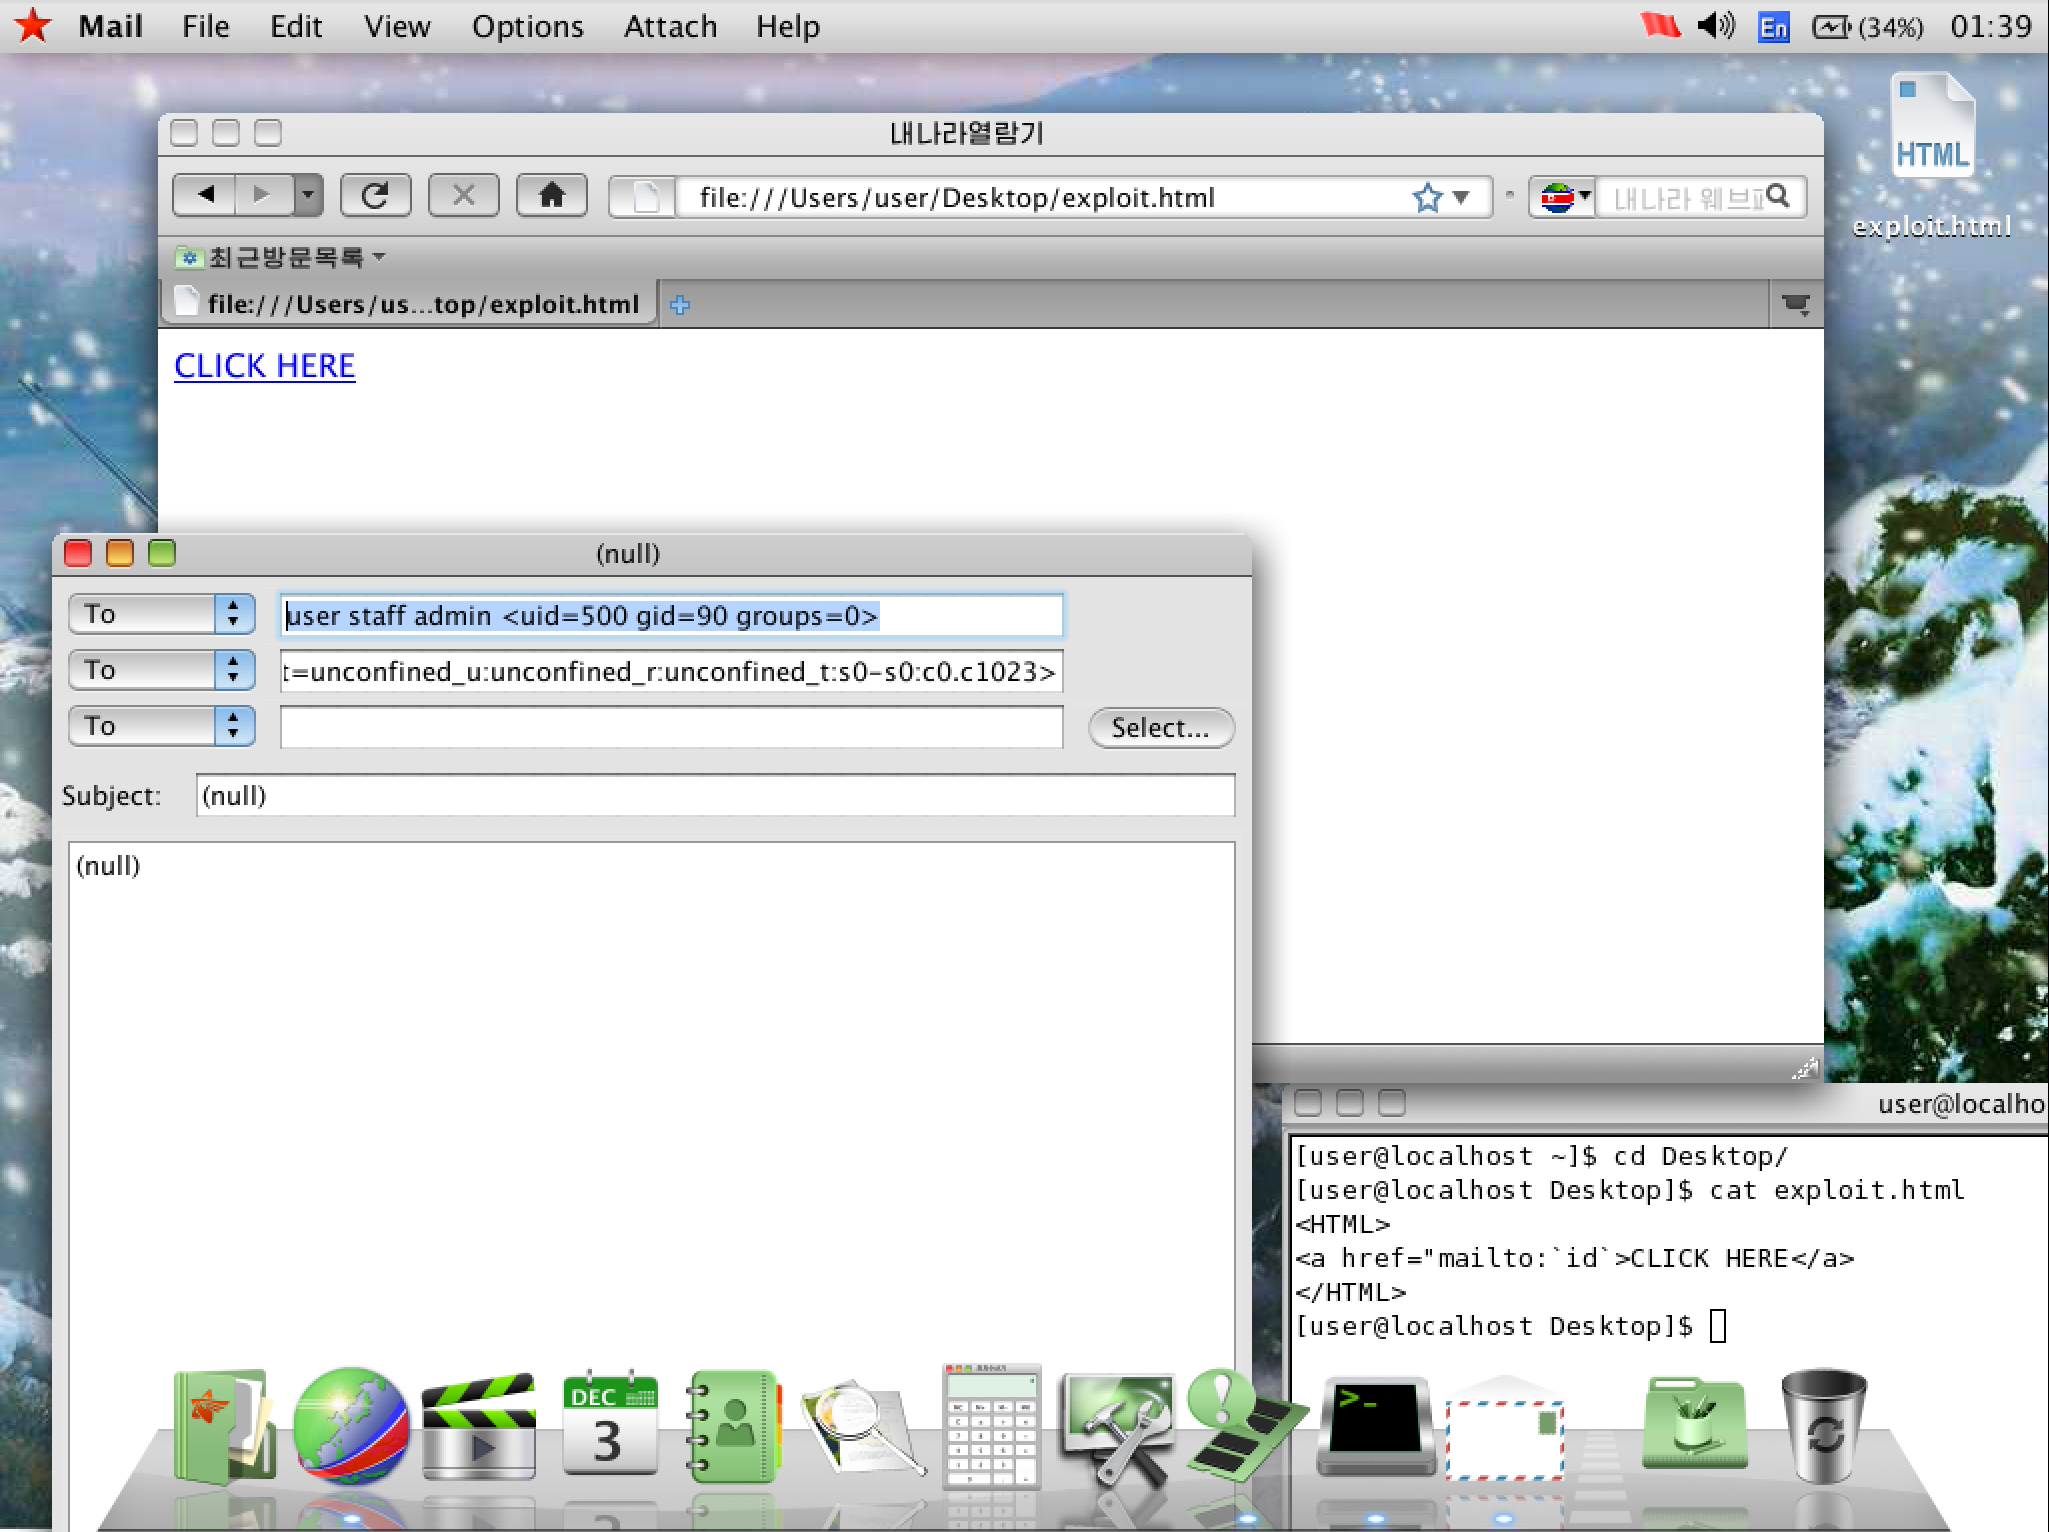
На показания по-горе пример по този начин се стартира специално създадения файл exploit.html.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!