



Престъпници хакнаха вечния мир. И сега търсят онези, които ще платят за мълчанието им.
Една от най-провокативните истории за киберпрестъпления получи продължение там, където определено не се очакваше – в стените на гробище. INC Ransom, хакерска група, известна с атаките си срещу компании от целия свят, добави католическо гробище в Канада към списъка си с жертви, разкривайки документи, съдържащи чувствителна информация за клиентите и служителите. Инцидентът на практика потвърждава, че за съвременните изнудвачи не съществуват морални граници – мишена може да бъде всеки, дори и този, който работи с паметта на мъртвите.
Целта на кибератаката е била The Catholic Cemeteries of the Diocese of Hamilton, организация за погребения и грижи за гробовете в провинция Онтарио. Запис от хакерската атака се появи в ъндърграунд форума INC Ransom, където групата публикува данните на новите си жертви. Сред изтеклите файлове са финансови документи, териториални схеми, договори, имена и дати на раждане, както и ведомости за заплатите на служителите. Автентичността на някои от материалите вече е потвърдена от аналитиците.
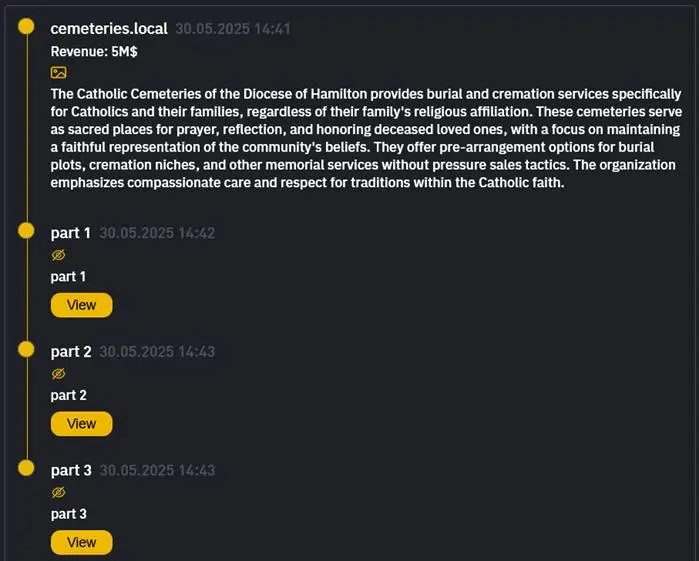
Особена загриженост буди фактът, че данните изглежда съдържат информация за клиентите, т.е. за хората, които са загубили близките си. Според експертите това може да доведе до целенасочени измами: нападателите могат да се представят за представители на погребалната агенция, да поискат допълнително плащане или да манипулират емоциите на опечалените. Формата на натиск може да варира от телефонни обаждания до фишинг имейли с фалшиви фактури или искания за „проверка на данните“.
Групата INC Ransom е една от най-активните на киберпрестъпната сцена. От юли 2023 г. насам тя е успяла да извърши най-малко 163 атаки. Списъкът на жертвите включва изпълнителя на отбранителни услуги на Министерството на отбраната на САЩ Stark AeroSpace, Градския съвет на Лестър в Обединеното кралство, балета на Сан Франциско, Шотландската здравна служба Дъмфрис и Галоуей и мултинационалната корпорация Xerox.
INC Ransom използва многопластова схема за натиск: не просто криптира файлове, а ги краде, като заплашва да ги публикува, ако откажат да платят откупа. Групата не се фокусира върху един-единствен сектор; атаките ѝ са хаотични и обхващат здравеопазването, образованието, правителството и промишлеността.
Географията на атаките сочи, че те са насочени към западните държави. В същото време, подобно на много други престъпни организации, INC Ransom избягва да атакува структури от страните от ОНД. Някои анализатори смятат, че групата Lynx, която се появи на хоризонта не толкова отдавна, може да е ребрандиране или паралелен проект на същите лица, които стоят зад INC Ransom.
Като се има предвид естеството на откраднатата информация в случая с гробището, този инцидент предизвиква особено силно обществено осъждане. Въпросът вече не е само до финансови загуби, но и до етични граници, които киберпрестъпниците изглежда вече изобщо не признават.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
