



Изминалата 2023 година беше белязана от увеличаване на броя на успешните кибератаки срещу организации в целия свят – с 18 % спрямо 2022 година.
За това допринесоха много фактори, включително сложната глобална геополитическа обстановка, масовото използване на уязвимости от типа „нулев ден“ в популярен софтуер, както и сложността и изтънчеността на атаките.
Според изследване на Positive Technologies (водеща руска компания, специализирана в областта на киберсигурността), през 2023 година се наблюдаваше бързо нарастване на хакерските атаки, мотивирани от политически събития. Хакерите най-често атакуваха критична инфраструктура, нарушаваха наличността на мобилните комуникации, банковите услуги и довеждаха организациите до застой, а някои от тях и до фалит.
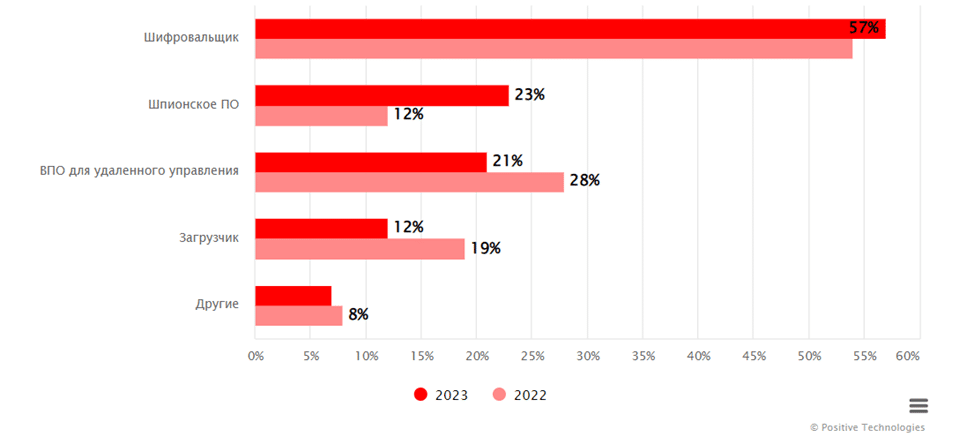
Използването на зловреден софтуер като метод за атака се е увеличило с 5 % на годишна база до 23 %. Това се дължи на тенденцията за масово използване на шпионски софтуер при атаки срещу организации.
Атаките с рансъмуер се увеличиха във всички отрасли. Този вид зловреден софтуер съставлява 57% от всички зловредни програми, използвани при успешни атаки. Рансъмуерът в киберпространството еволюира от искане на откуп за декриптиране на данни до криптиране и заплахи за публикуване на откраднатата информация (двойно изнудване).
Една от най-забележителните тенденции през годината бяха атаките срещу системите за сигурно предаване на данни. Освен това уязвимости, открити преди няколко години все още са актуални.
Броят на изтичанията на информация от организациите се е увеличил от 47% през 2022 година на 56% през 2023 година. Включително поради увеличаването на атаките срещу системите за сигурен пренос на данни.
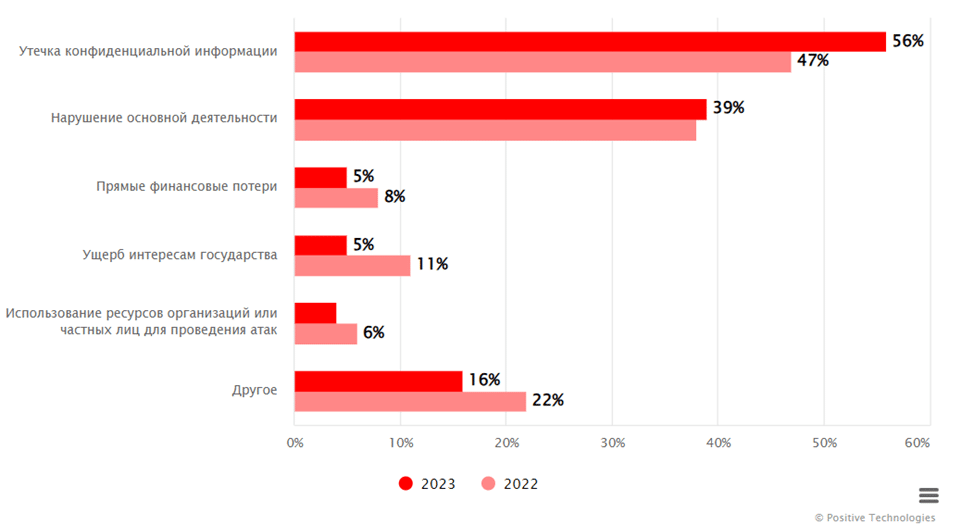
Според Positive Technologies проблемът с нарушаването на сигурността на данните е бил една от основните заплахи за организациите през 2023 година. Изтичането на данни е резултат от една от всеки 2 успешни атаки срещу организации. Особено засегнати са били компаниите, които съхраняват лични данни на клиенти, включително големи търговци, здравни компании и онлайн книжарници. Престъпниците са измъкнали десетки милиони долари от жертвите, като са заплашвали, че ще направят откраднатата информация публично достояние. Личните данни продължиха да бъдат любима цел на нападателите, като бяха плячка в 45 % от успешните атаки. Хакерите също така са откраднали търговски тайни (в 19 % от атаките), сметки (11 %) и медицинска информация (10 %).
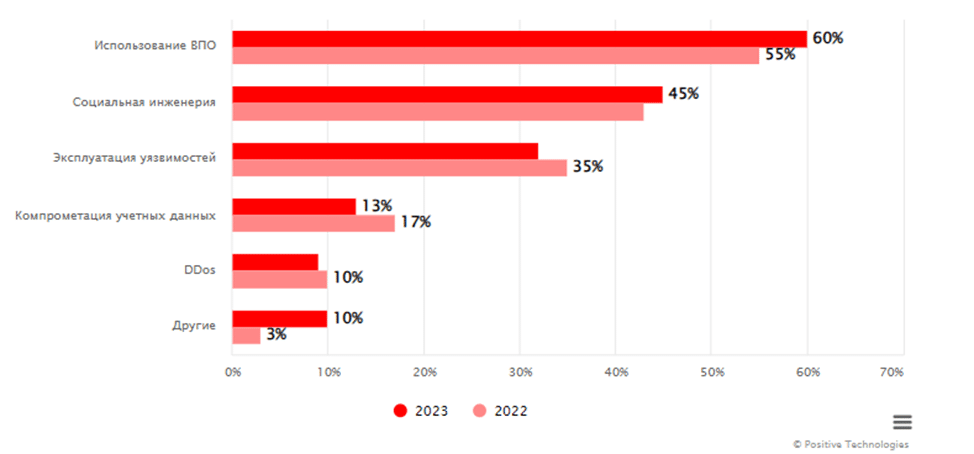
Социалното инженерство остава един от основните методи за атакуване на организации, използван от нападателите в почти половината от успешните атаки (45 %) през 2023 година. Въпреки това техниките на социален инженеринг са се развили и са станали по-усъвършенствани, като използват и невронни мрежи.
Правителствените агенции продължават да водят по брой инциденти, като на тях се падат 15% от всички успешни атаки срещу организации през 2023 година. В областта на науката и образованието се наблюдава увеличение на инцидентите в сравнение с 2022 година, което придвижва този отрасъл от пето на трето място в класацията по отношение на успешните атаки (9 %).
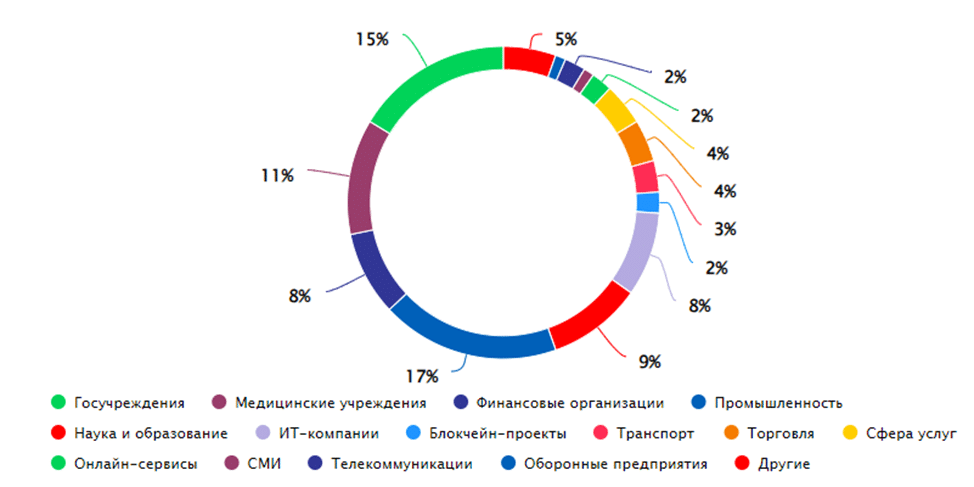
ИТ компаниите, и индустриалните организации също са станали по-честа мишена на кибератаки. На тях се падат 8% от всички успешни атаки, което е с 2 % повече от 2022 година.
Нападателите се насочват към ИТ компаниите, за да получат достъп до техните системи и да започнат атаки по веригата на доставки срещу организации, които използват услугите и продуктите на тези доставчици.
В заключение си струва да се отбележат прогнозите на експертите за тази гoдина. Поради сложната геополитическа ситуация в света се очаква кибератаките срещу правителствени, промишлени и транспортни организации да се задълбочат. Атаките могат да доведат до прекъсване на критични правителствени услуги, изтичане на лични данни или поверителна информация. В същото време броят на инцидентите ще продължи да нараства непрекъснато.
Очаква се да се увеличат атаките с цел получаване на откуп и нови изтичания на чувствителни данни. Изминалата година показа, че нападателите променят подходите си към подобни атаки и често успяват.
Атакуващите се нуждаят от все по-малко умения за извършване на атаки поради разпространението на „ransomware-as-a-service“ и „phishing-as-a-service“ – готови инструменти за рансъмуер и фишингатаки.
Тенденцията за използване на уязвимостите, включително уязвимостите от типа „нулев ден“, които могат да доведат до компрометиране на данни, атаки за криптиране и опорочаване на уебсайтове ще продължи. Хакерите ще продължат да използват отдавна известни и незакърпени уязвимости.
Техниките за социално инженерство ще стават все по-сложни. Развитието на изкуствения интелект ще позволи създаването на по-убедителни фишинг кампании.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!