



С помощта на изкуствения интелект и мощните видеокарти (GPU) хакерите могат да разбият дори сложни пароли за няколко дни, а в някои случаи – мигновено. Ново проучване на киберсигурността, за което съобщава HotHardware, разкрива, че традиционните комбинации от символи вече не осигуряват силна защита.
Системите за сигурност отдавна използват метода хеширане – превръщане на паролата в случайна последователност от символи. Например, паролата „Hot2025hard@“ може да бъде съхранена в базата данни на даден уебсайт като криптиран низ от рода на „M176rge8739sheb647398nsjfetwuha63“.
Нападателите обаче са се научили как да заобикалят тази защита, като създават огромни списъци с възможни комбинации и ги сравняват с хешовете, които са изтекли в мрежата.
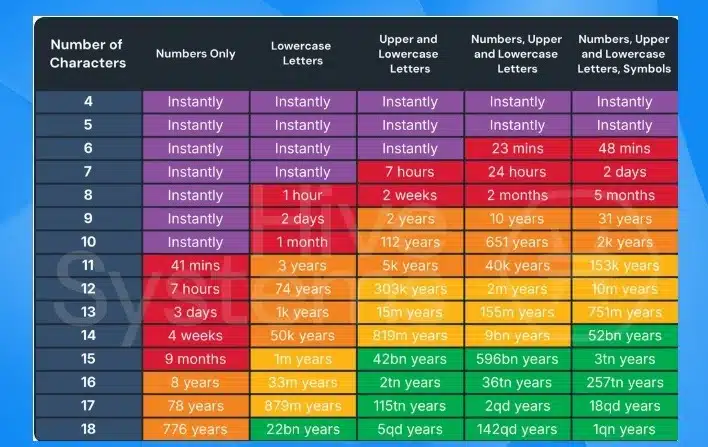
Според проучване на Hive Systems, AI модели като ChatGPT-3, комбинирани с 10 000 видеокарти Nvidia A100 могат бързо да разбият 8-символна парола, състояща се от цифри, главни и малки букви. Ако паролата вече е била изтичана онлайн, съдържа думи от речника или се повтаря в различни сайтове, хакването е още по-бързо.
Мощните клъстери, състоящи се от множество GPU представляват специална заплаха.
Например, имайки достъп до 20 000 видеокарти Nvidia A100, хакерите могат да разбият дори дълги пароли. Изследователите подчертават, че тук става дума за случайно генерирани комбинации, докато прости пароли като „123456“ или „qwerty“ се разбиват мигновено.
Изводът от проучването е очевиден: обичайните методи за защита вече са неефективни. Някои големи компании като Microsoft вече преминават към passkey – по-сигурна форма на удостоверяване, алтернатива на паролите. Това е защитен цифров ключ, съхраняван в специален хардуерен или софтуерен модул директно в устройството на потребителя, като например Trusted Platform Module – TPM или криптиран облак на Microsoft. Въпреки това повечето потребители все още разчитат на остарялата система от пароли.
Засега експертите съветват да се използват пароли, които са дълги поне 12 знака и включват цифри, специални знаци (като „@“ или „~“) и букви от различен регистър. Важно е също така да не се използва една и съща парола в различни сайтове и, ако е възможно, да се активира двуфакторна автентикация.
Може да се очаква, че изкуственият интелект и видеокартите ще продължат да се развиват, което означава, че паролите също ще стават все по-лесни за разбиване.
Ето защо ви насърчаваме да използвате по-сериозни практики за задаване на пароли, за да останете в безопасност. Това означава по-дълги пароли (поне 12 символа, включително цифри и символи). Освен това, където е възможно използвайте passkeys.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
