


Автоматичното попълване е една от онези малки функции, които неусетно правят модерното използване на компютъра безпроблемно. Посещавате страница за вход и браузърът услужливо попълва имейла и паролата ви. Купувате нещо онлайн и данните за кредитната ви карта се появяват безпроблемно, без да посягате към портфейла си. Това е бързо, удобно и невидимо – докато не стане нещо неприятно.
Макар че автоматичното попълване спестява време и умствени усилия, то може да бъде златна мина за хакерите, злонамерените уеб сайтове и дори за шпиониращия софтуер, който знае как да направи така, че да изтекат поверителните данни. Разширенията на браузъра ви вече могат да виждат паролите ви, но с автоматичното попълване всеки може да ги види при подходящи за целта условия.
Автоматичното попълване е най-големият капан за удобството
Бързо, безпроблемно и рисковано.

Автоматичното попълване е създадено с една цел: да направи повтарящите се формуляри удобни. Тя запомня вашето име, адрес, телефонен номер, данни за логване, а понякога дори и данните на кредитната ви карта, така че не се налага да ги въвеждате отново всеки път, когато се сблъскате с познато поле. За повечето от нас това звучи достатъчно безобидно. В края на краищата браузъри като Chrome, Edge, Firefox, Safari и други криптират тези данни и ги защитават с паролата на системата ви или с допълнителна главна парола.
Но проблемът не е в намерението – а в средата, в която работи автоматичното попълване. Когато посещавате даден уебсайт, браузърът ви няма перфектен начин да определи кои полета за въвеждане са легитимни и кои са подхвърлени от злонамерен участник. Процедурите за автоматично попълване работят въз основа на имената и структурата на полетата, а не на контекста на сигурността. Това означава, че ако някой съмнителен сайт крие невидими полета или скриптове зад страницата, браузърът ви може неволно да ги попълни, освобождавайки данни, които никога не сте искали да споделяте.
С други думи, в повечето случаи автоматичното попълване не е достатъчно интелигентно, за да разбере кога е измамено. И можете да се обзаложите, че киберпрестъпниците са измислили как да се възползват от това.
Невидими полета, видими последствия
Как злонамерените сайтове събират информацията, която въвеждате.
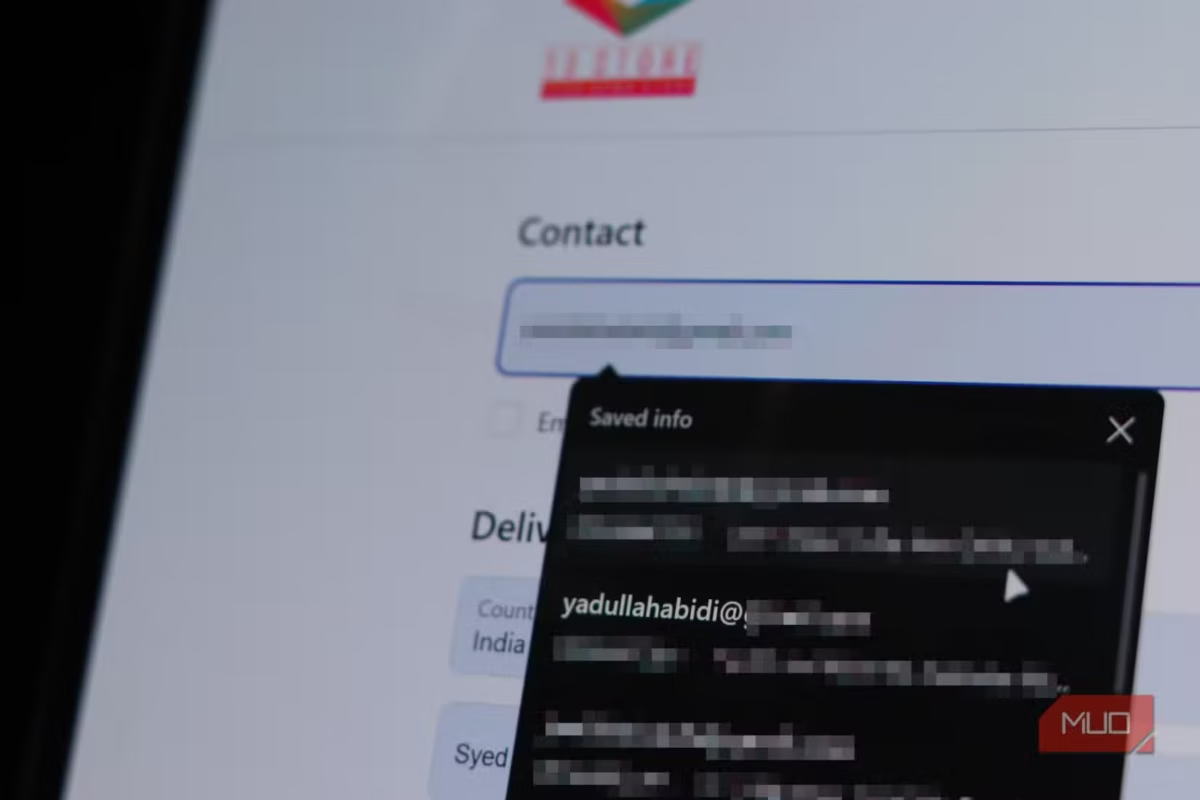
Най-известните атаки за автоматично попълване разчитат на една проста техника: скрити полета за въвеждане. Злонамерената уеб страница може да включва полета за логване, които не можете да видите – невидими с помощта на CSS или скрити извън екрана. Когато функцията ви за автоматично попълване се задейства, тя попълва не само видимото поле за имейла или потребителското име, но и тези скрити полета.
Ако тези полета съответстват на чувствителни данни като адрес, телефонен номер или запазена информация за кредитна карта, тези данни могат да бъдат предадени безшумно обратно на нападателя. От друга страна, вие вероятно няма да видите никакви предупреждения или изскачащи прозорци; всичко се случва във фонов режим, обикновено за по-малко от секунда.
Още по-лошото е, че браузърите се различават по начина, по който обработват автоматичното попълване. Някои попълват всичко автоматично, когато кликнете върху едно поле, докато други изискват изрично потвърждение. Дори и по-безопасните могат да бъдат манипулирани, ако JavaScript заблуди браузъра, че дадено поле е легитимно. Това е уязвимост, заложена в начина, по който работи автоматичното попълване, а не непременно софтуерен бъг, който може да бъде отстранен.
Дори мениджърите на пароли могат да бъдат измамени
Разширенията на браузъра не са защитени от взлом.



Предполагаше се, че мениджърите на пароли от трети страни ще отстранят слабостите на автоматичното попълване в браузъра, което е една от причините да не използвате вградения мениджър на пароли в своя браузър. Те помагат до известна степен, като големите мениджъри на пароли като Bitwarden, 1Password или Dashlane имат по-строги политики за автоматично попълване. Те попълват само известни URL адреси, изискват ръчно потвърждение от потребителя и криптират данните от край до край. Въпреки това дори те могат да станат жертва на фишинг.
Добре изработена фалшива страница за логване, която имитира истинската, може да подмами както вас, така и вашия мениджър на пароли да попълни данните автоматично. След като тези данни бъдат подадени, те вече не могат да бъдат използвани. Най-слабото звено винаги е потвърждението от потребителя. Ако се доверите на грешен домейн или кликнете погрешно, автоматичното попълване работи по предназначение, само че за грешния сайт.
Ако това се съчетае с нарастването на разширенията на браузъра и скриптовете за различни сайтове, автоматичното попълване започва да прилича не толкова на удобна функция, колкото на отговорност, която чака правилната верига от експлойти.
Криптирането няма да ви спаси от погрешното кликване
Сигурното съхранение не означава сигурно предоставяне.

Браузърите съхраняват данните по сигурен начин, като обикновено те са защитени с паролата на компютъра ви или с паролата за синхронизация. Това е вярно до известна степен, но фактът, че данните за автоматично попълване са криптирани, не означава, че те са недосегаеми.
Така например в Chrome, ако някой получи достъп до потребителския ви акаунт или синхронизира профила ви на друго устройство, той може да види всичките ви данни за автоматично попълване и запаметени пароли, без да са му необходими допълнителни разрешения. Windows и macOS правят всичко възможно, за да предотвратят този вид достъп, но зловредният софтуер не играе честно. След като системата бъде компрометирана, криптираните данни за автоматично попълване могат да бъдат извлечени, декодирани и изпратени на отдалечен сървър сравнително лесно.
Най-общо казано, сигурността на автоматичното попълване е толкова силна, колкото е силна цялостната сигурност на вашето устройство. А като се има предвид колко често хората оставят компютрите си отключени, свързани към обществен Wi-Fi или влезли в браузерите на работното място, това не е много сигурна защитна мрежа.
Деактивирайте автоматичното попълване и си върнете контрола
Изключете това, което всъщност не ви е необходимо
Деактивирането на автоматичното попълване ще ви се стори неудобно в началото, особено ако управлявате много онлайн акаунти. Добрата новина е, че не е нужно да се отказвате от него. Можете да деактивирате определени категории автоматично попълване, като например информация за плащанията и адресите, като същевременно запазите автоматичното попълване на данни за влизане, управлявано от надежден мениджър на пароли. Браузърите също обикновено предлагат доста прецизен контрол върху това кои полета се запомнят и кога се попълват.
Ако разчитате на мениджър на пароли, най-добре е да използвате съкращения за ръчно попълване вместо автоматичното инжектиране. Като алтернатива, можете просто да копирате и поставите съществената информация от готов файл с бележки или мениджър на пароли.
Автоматичното попълване не е пробив, който чака да се случи – то е пробив, който чака да бъде използван. Самата технология не е лоша; тя просто функционира в рамките на система, която предполага добри намерения от страна на уеб потребителите, а това е предположение, което съвременният интернет рядко поощрява.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
