


Криптирането на данните винаги е било трудна задача за постигането на оптимален баланс. Ако услугата е твърде несигурна, личните данни и файлове на хората изтичат и те започват да настояват за по-добри протоколи. Ако услугата е твърде сигурна, потребителите са доволни, но това също така пречи на правоприлагащите органи да проверяват данните на хората за престъпна дейност.
Скритият компромис в защитата на Windows
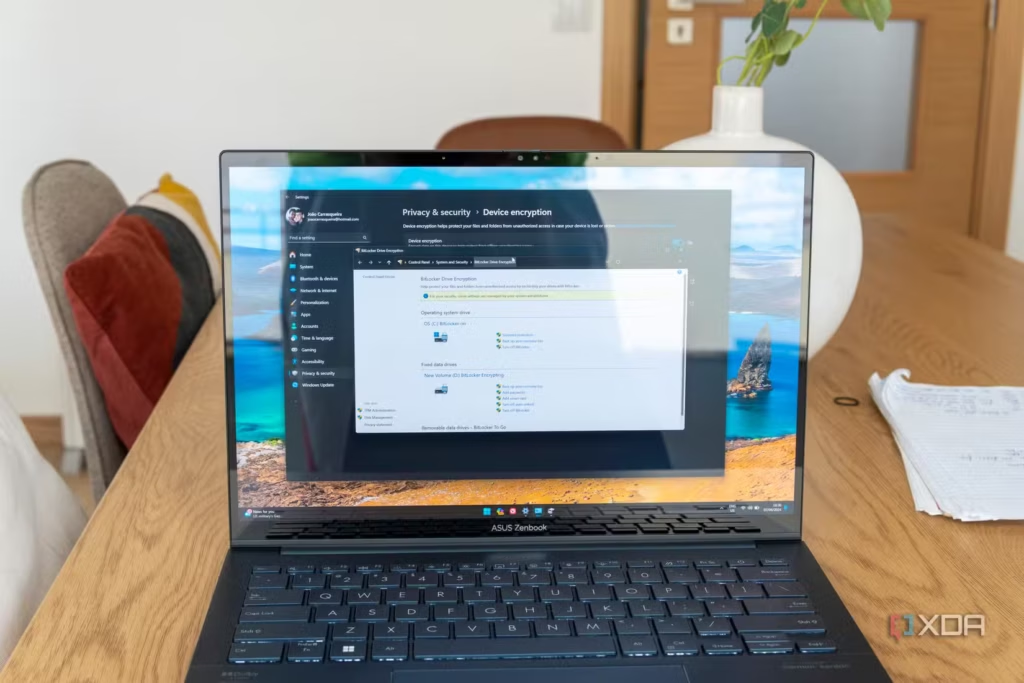
Дългогодишното убеждение, че пълното дисково криптиране в Windows е непробиваемо, бе разклатено от нови разкрития за практиките на Microsoft. Според доклад на Forbes, цитиран от технологичното издание XDA Developers, софтуерният гигант е предал BitLocker ключове на ФБР, за да подпомогне федерално разследване. Този случай повдига сериозни въпроси относно баланса между сигурността на потребителите и сътрудничеството с правоохранителните органи.
Разследването, фокусирано върху измами с обезщетения за безработица по време на пандемията в Гуам, разкрива, че властите са получили достъп до три криптирани лаптопа. Това не е станало чрез разбиване на алгоритъма, а чрез официално изискване на резервните копия на ключовете, съхранявани в облачната инфраструктура на корпорацията.
Автоматичният облачен архив – „задната вратичка“ на закона
Основният проблем произтича от начина, по който Windows 10 и Windows 11 управляват сигурността. Когато потребителят влезе в своя Microsoft акаунт, операционната система автоматично качва уникалния 48-цифрен код за възстановяване в OneDrive. Макар това да е предвидено като удобство при забравена парола, механизмът реално лишава потребителя от неговия личен контрол върху собствените му данни.
Статистика и правна рамка
Представителят на Microsoft, Чарлз Чембърлейн, потвърди пред Forbes, че компанията получава около 20 искания годишно за достъп до BitLocker ключове. В много от случаите корпорацията не може да съдейства, тъй като потребителите са избрали да съхраняват ключовете си локално или върху физически носител. Случаят в Гуам обаче е знаков, тъй като илюстрира първия публично известен пример, в който облачният архив директно е послужил на властите за декриптиране на потребителските файлове.
Гневът на защитниците на поверителността
Сенаторът Рон Уайдън изрази изключително критично становище, определяйки тази практика като „безотговорна“. Според него е недопустимо технологичните компании да доставят продукти, които позволяват тайно предаване на инструментите за криптиране на трети страни. Критиците подчертават, че централизираното съхранение на тези данни в облака ги превръща в апетитна мишена не само за правителствата, но и за киберпрестъпниците.
За потребителите на Windows Home ситуацията е най-сложна, тъй като при тях използването на онлайн акаунт е практически задължително, което автоматизира процеса на споделяне на ключа с Microsoft. Експертите съветват всеки, който цени своята анонимност, да прегледа настройките си за сигурност и да изтрие копията на своите BitLocker ключове от сървърите на компанията, заменяйки ги с офлайн алтернативи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
