



Google представи Sec-Gemini v1 – нов ИИ-модел, предназначен да промени подходите към киберсигурността с помощта на изкуствен интелект. Новата система е позиционирана като експериментално решение, което съчетава интелигентността на водещия ИИ-модел Gemini с актуална информация за заплахите в почти реално време. Основната цел е да се укрепят значително позициите на защитниците в киберпространството и да се намали сегашното неравенство между нападателите и специалистите по сигурността.
Асиметрията остава едно от основните предизвикателства при защитата на цифровите системи: нападателят трябва да намери само една уязвимост, докато защитниците трябва да контролират целия периметър.
Новият ИИ-модел на Google има за цел да промени този баланс, като укрепи способностите на анализаторите и отговорниците за инциденти. Компанията подчертава, че Sec-Gemini v1 предоставя инструменти за анализ на причините за атаките, оценка на заплахите и разбиране на потенциалното въздействие на уязвимостите с много по-голяма точност и бързина в сравнение с предишните решения.
Високата ефективност на ИИ-модела е гарантирана от дълбоката интеграция с източниците на данни на Google Threat Intelligence, отворената база данни за уязвимости OSV и други специализирани системи. Именно това му позволява да надмине съществуващите ИИ-модели по ключови показатели. В бенчмарка CTI-MCQ, фокусиран върху анализа на заплахи, Sec-Gemini v1 превъзхожда конкурентите си с поне 11%, а в теста CTI-RCM резултатът му е с 10,5% по-висок.
Разработчиците са обърнали специално внимание на практическото приложение.
В един от сценариите Sec-Gemini v1 разпозна групата Salt Typhoon като активен участник в операции по кибершпионаж, като предостави разширено описание на нейните дейности. Освен това ИИ-моделът не само идентифицира уязвимости, свързани с групата, но и ги свърза с конкретни видове заплахи, като комбинира разузнавателните данни на OSV и Mandiant.
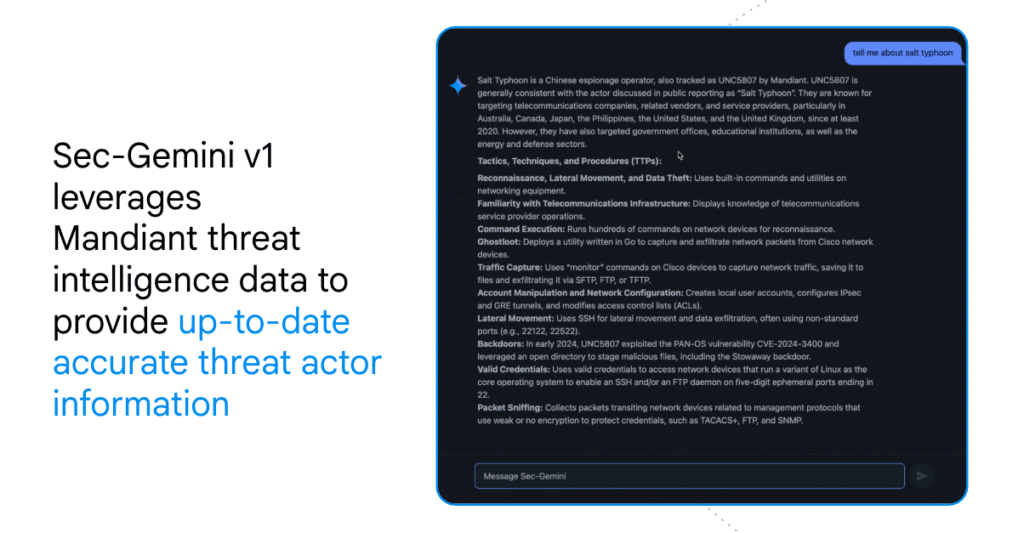
По този начин Sec-Gemini v1 не само категоризира уязвимостите в съответствие с таксономията на CWE, но също така помага на анализаторите по-бързо да си съставят цялостна картина на даден инцидент и да оценят потенциалните му щети. ИИ-моделът е в състояние да идентифицира връзките между техническите детайли на атаките и дейностите на конкретни участници, което преди изискваше дълги ръчни анализи.
Google заявява, че по-нататъшното развитие на подобни решения е възможно само чрез сътрудничество с професионалната общност. Поради това достъпът до Sec-Gemini v1 е безплатен за изследователски цели за организации, институти, специалисти и сдружения с нестопанска цел. Вече е възможно да се кандидатства за участие в пилотната програма чрез специален формуляр.
Sec-Gemini e не само стъпка напред в прилагането на изкуствения интелект в киберсигурността, но и пример за това как машинното обучение може да се използва за бърза оценка на риска и подобряване на устойчивостта на цифровите инфраструктури. В бързо променящия се пейзаж на заплахите подобни инструменти стават изключително важни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
