


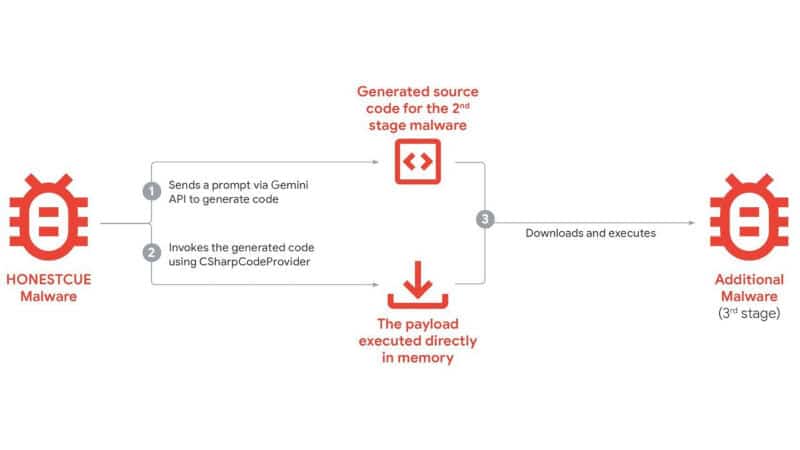

Киберпрестъпниците вече не просто експериментират с изкуствения интелект при кибератаки, а го използват като вътрешен инструмент, до който зловреденият софтуер има достъп. За това предупреждават експертите от Google Threat Intelligence Group.
Някои семейства зловреден софтуер се обръщат директно към AI асистента Gemini по време на кибератаки, отбелязват изследователите по киберсигурност на Google. Зловредният софтуер динамично изпраща заявки за генериране на код към AI модела при изпълнение на определени задачи, което му позволява да избегне включването на съответните фрагменти в основния код. Например, зловредният софтуер от фамилията HONESTCUE е изпращал заявки за генериране на код на C#, който е бил изпълняван във веригата от атаки. Логиката е преместена извън статичния двоичен файл, което усложнява традиционните методи за откриване, базирани на сигнатури или поведение.
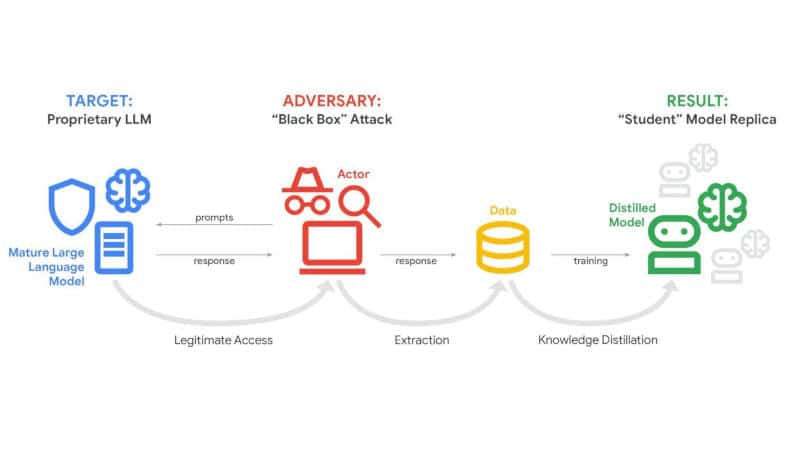
Друг вид атака е опитът за копиране на AI модели чрез дестилация. Атакуващите изпращат големи обеми структурирани заявки към моделите, за да копират тяхното поведение, модели на реакция и вътрешна логика. Чрез систематично анализиране на изходните данни атакуващите възпроизвеждат с известна точност възможностите на затворените АИ модели, като обучават алтернативни системи и без да поемат разходите за разработка и инфраструктура, свързани с разработването от нулата. Google е успяла да идентифицира и прекъсне кампании, включващи големи обеми от заявки, насочени към извличане на знания от AI моделите Gemini.
Честотата на използване на AI от подкрепяни от правителството хакерски групи активно се увеличава. Технологията се използва за разузнаване, изследване на уязвимости, писане на скриптове и генериране на фишинг съдържание. Генеративните AI модели се оказват полезни при създаването на убедителни примамки, отстраняване на грешки в откъси от зловреден код и ускоряване на техническите изследвания срещу целевите системи. Киберпрестъпниците проучват възможностите на агентно-базирания AI – той може да бъде проектиран да изпълнява многоетапни задачи с минимално човешко участие, което означава, че бъдещият зловреден софтуер вероятно ще има елементи на независимо вземане на решения. На практика такива инструменти все още не се използват – те допълват, но не заместват живите оператори.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
