


Точно като в някакъв уестърн филм, Европол обяви тази седмица многомилионна награда за издирван престъпник. Европейската полицейска служба издаде специален бюлетин за издирването на украинския гражданин Володимир Тимошчук. Той е обвинен в ръководството на три рансъмуер операции: LockerGoga, MegaCortex и Nefilim. Организацията ще даде $10 милиона за всеки, който предостави информация за местонахождението на Тимошчук.
Появата на специалния бюлетин следва издаването на заповед за издирване на Тимошчук от американските съдебни и правоохранителни органи.
В съобщението на американските власти се съобщава, че Тимошчук е ръководил киберпрестъпни операции, засегнали над 250 компании в САЩ и стотици други по цял свят. Съобщава се, че Тимошчук е известен също в престъпните среди с псевдонимите Boba, msfv и farnetwork.
Появил се през 2019, LockerGoga бързо влезе в публичното пространство с атаката си към норвежкия енергиен гигант Norsk Hydro. Норвежкият оператор в сектора на възобновяемата енергетика дава работа на над 35 000 човека и има над 40 офиса по цял свят. Атаката засегна тежко компанията. Въпреки това, тя отказа да плати. LockerGoga се специализира в атаки към индустриални и производствени предприятия, като Hexion, Momentive и много други. Постепенно вертикалите, към които са насочени действията им се разширява с атаки към здравни институции, банкови организации и др.
Що се отнася до Nefilim (познат още като GOLD MANSARD), то това е рансъмуер програма, която се счита за наследник на Nemty – друга популярна зловредна програма по това време. Заплахата се появява преди шест години и е първата, която използва т.нар. „двойно изнудване“. Преди да криптира информацията в системите на жертвата, тя извлича чувствителни данни от нея. Впоследствие иска два откупа – един за декриптиране на данните, и втори за непубликуването на информацията публично. Жертвите на Nefilim са от различни индстрии – бизнес, производство, критична инфраструктура и др. Сред по-известните жертви на Nefilim са компании като Dussman Group, Orange S.A., Colliers International (18 000 служители) и др.
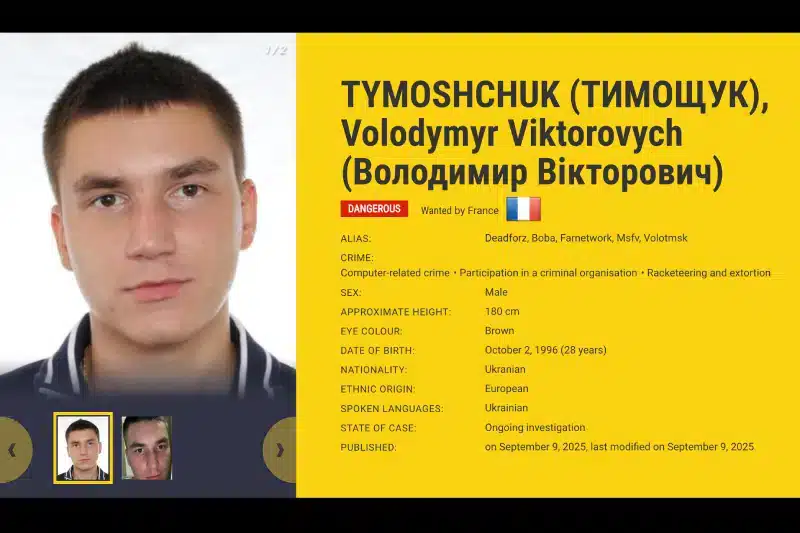
„Володимир Тимошчук е използвал многократно рансъмуер софтуер, за да атакува стотици компании в САЩ и по целия свят. Днешното обявление трябва да послужи като предупреждение“, заявява помощник директорът на нюйоркския офис на ФБР Г. Рая. „Киберпрестъпниците може да си мислят, че са недосегаеми, но силите на реда са по петите ви. И ще ви държат отговорни за действията ви“. Сумата, която американските власти дават за информация за Тимошчук е $11 000 000.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
