



Веднага след обявяването си и излизането на предварителната версия, Claude Mythos предизвика толкова шум, че дори предишният спор с Министерството на отбраната на САЩ и Доналд Тръмп остана на заден план. В медиите се твърди, че за да обсъди възможностите на системата, Белият дом е провел лична среща с главния изпълнителен директор на Anthropic Дарио Амодей. Самият Тръмп, разбира се, отрича да е знаел за това.
Освен това наскоро стана известно, че Mythos е ангажиран в подпомагането на Агенцията за национална сигурност на САЩ. Поради секретността службата не разкрива как точно се използва новият AI модел, но източници на Axios от АНС потвърждават тези данни.
Маркетолозите на Anthropic изграждат на Mythos имидж на революционен инструмент. Твърди се, че той е способен да прави неща в областта на киберсигурността, които никой не е очаквал и неща, които другите AI модели не могат. Както пишат в компанията: Mythos е „впечатляващо способен да изпълнява задачи, свързани с компютърната сигурност“.
Именно затова той не е достъпен за широката публика. В момента, в рамките на инициативата Project Glasswing AI моделът е достъпен само за десетина Big Tech корпорации, с които Anthropic си сътрудничи, както и за някои правителствени организации, като споменатата АНС. Това се прави, за да се предотврати попадането на инструмента в неподходящи ръце. Например, много хора се притесняват, че той може да бъде използван от крадци и хакери за проникване в чужди програми и компютри.
Компаниите, които бяха определени като „добри момчета“, и на които беше предоставена възможността да се докоснат до изключителните възможности на Mythos са предимно партньори на Anthropic: Amazon, Apple, Alphabet, Microsoft, NVIDIA, Palo Alto Networks, CrowdStrike, Broadcom, Cisco Systems, JPMorgan Chase и Linux Foundation. Вероятно, според компанията, тези организации със сигурност ще използват инструмента за благородни цели.
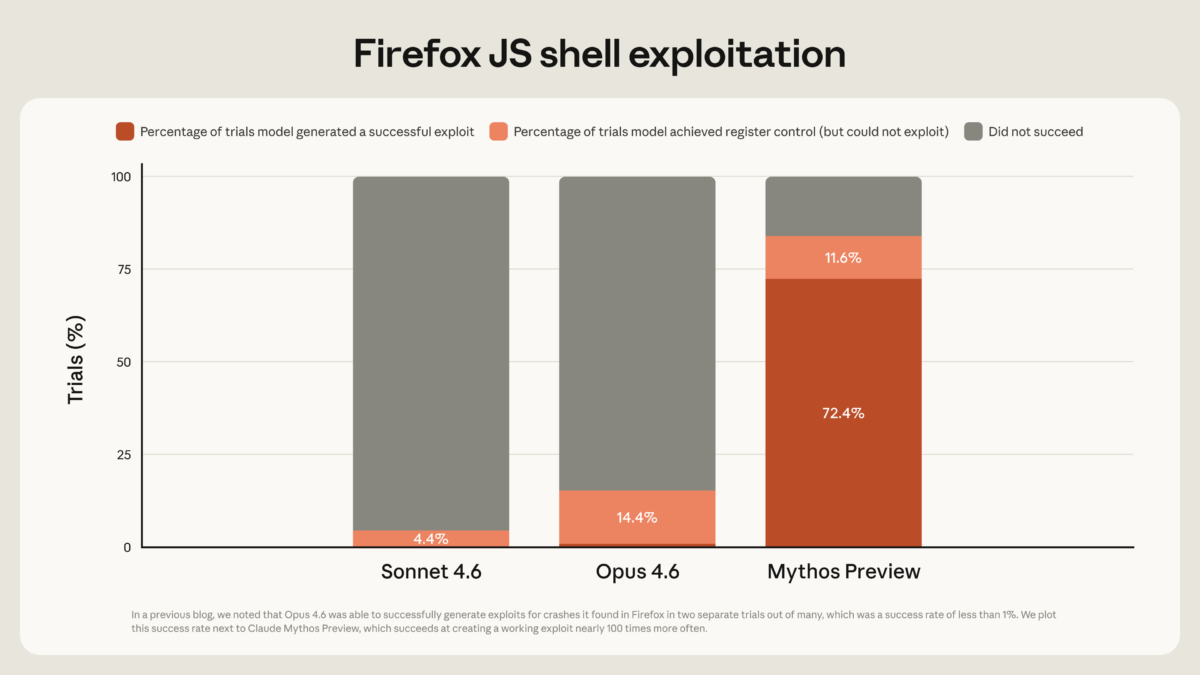
Косвено доказателство за високото качество на новия таен продукт е изявлението на Mozilla, че Mythos е бил използван за анализ на кода на браузъра Firefox 150, в резултат на което са били открити 271 уязвимости. От друга страна, Claude Opus 4.6 е открил едва 22 уязвимости във Firefox 148, което показва абсолютно различни нива на технически способности на двата модела.
За Mythos не се знае нищо със сигурност
В настоящия хайп има един критичен нюанс. Цялата важна и фундаментална информация за мощността на новия AI знаем изключително от Anthropic – компанията, която го е създала. Особено ако говорим за „невероятни, суперопасни“ функции, които могат да търсят уязвимости и да поправят повреден код. Въпреки че Mozilla даде положителна обратна връзка, тя все пак е недостатъчна за пълната картина – и ние не можем фактически да я проверим.
В официалните изявления на Anthropic се споменава, че Mythos притежава специални умения, които му позволяват да идентифицира неоткрити от никого уязвимости от типа „нулев ден“ (zero-day). Това е най-важната характеристика на AI модела. След тестване Mythos откри такива уязвимости „във всяка операционна система и всеки уеб браузър“. Anthropic гордо се хвали, че Mythos успешно е забелязал бъг отпреди 27 години в OpenBSD – впоследствие той беше тържествено поправен с пач.
Подобно на всеки инструмент, Mythos е нож с две остриета. Въпреки че вероятно е бил замислен като защитен механизъм, той също толкова лесно се адаптира към изискванията на атакуващия. Откритата слабост на анализираната система се превръща в експлойт, ако потребителят има лоши намерения.
Anthropic демонстрира такова приложение чрез историята на своите служители без образование в областта на киберсигурността. На тях им беше възложена задачата да си „поиграят“ с Mythos, като му беше наредено да сканира уязвимости за отдалечено изпълнение на код (remote code execution). За изненада на всички, след цяла нощ на самостоятелна работа изкуственият интелект създаде работещ експлойт.
И всичко това е достъпно напълно автономно, без човешки контрол. В допълнение към това, за сравнение, версията Claude Opus 4.6 показа резултат с общо 0% успеваемост при аналогична задача.
Такива способности изглеждат полезни, а в някои случаи и заплашителни. Въпреки това, връщайки се от пространството на маркетинговите прессъобщения на земята, си струва да се включат мненията на безпристрастни специалисти.
Позовавайки се на Ган Ван, доцент в катедрата по информатика в Университета на Илинойс и други изследователи, Bloomberg справедливо отбелязва, че за външни наблюдатели е трудно да преценят способностите на Mythos. Anthropic не е предоставила дори и тестова версия на AI модела за независима оценка на своите твърдения. Тоест, всичко, което се знае за него са само непотвърдени тези на явно ангажирани участници в индустрията.
Скептицизмът по отношение на платформата не произтича от празно недоверие към „злите корпорации“. И преди е имало прецеденти на погрешно надценяване на силата на AI – не само от страна на рекламодателите на продукта. Например, преди 3 години емоционални журналисти от New York Times писаха за GPT-4, сякаш този AI модел е „впечатляващ и страшен“. По-конкретно, в материала се съобщаваше, че чатботът изглежда зашеметяващ заради своята изключителна съобразителност. Той можеше да създава „опасни химикали“ от обичайни кухненски съставки и да предложи проста рецепта за това; да излъже човек в интернет, за да въведе CAPTCHA вместо него; да предоставя линкове към нелегални сайтове за продажба на оръжие и т.н.
Дори научните статии съдържаха доза параноя относно мощността на AI. Имаше заглавия от типа: „GPT-4 е прекалено умен, за да бъде безопасен“. Притесненията се аргументираха с факта, че чатботът може да заобикаля ограниченията за сигурност, наложени от разработчиците, при условие че комуникацията се осъществява чрез специален шифър. Освен това в текста се споменаваше, че големите езикови модели имат свой „таен шифър“ и могат да генерират шифроване с много по-високо качество, отколкото хората.
Минаха години, а ChatGPT все още не е довел до гръмки скандали, свързани със сигурността. Нямаше революция в областта на криптографията. Не се случи това, от което журналистите и учените се страхуваха толкова много. Настоящият случай се отличава с това, че тезите за уникалността на получения AI продукт вече не се изказват от учени или медии, а от самите създатели на продукта, с ясни думи.
Не трябва да се забравя, че това се случва в рамките на PR кампанията на по-слабата, но нова версия на Claude – Opus 4.7. Подобно предположение може да се направи, ако се опитаме да намерим причината за преувеличенията на маркетолозите.
Около Mythos има твърде много митове
Съществуват и по-сериозни доказателства, че Anthropic преувеличава мащаба на своите възможности. Изследователят Станислав Форт, който притежава докторска степен по изкуствен интелект от Станфорд, както и опит като учен в Anthropic, Stability AI и Google DeepMind е основател на платформата за киберсигурност AISLE. Неговата компания се поинтересува от тезата за Mythos и реши да сравни декларираните постижения на инструмента с показателите на други, по-евтини AI модели, които могат да анализират код. По-конкретно, беше проведен същият тест за идентифициране на уязвимост във FreeBSD.
Резултатите бяха шокиращи: всички 8 евтини AI модела с отворен код и данни се справиха без проблеми с мисията. DeepSeek R1, който някои не вземат на сериозно показа най-висока точност сред всички в някои фази на теста. Що се отнася до създаването на работещ експлойт на базата на откритата уязвимост, това също се оказа постижимо.
Важно е да се знае, че Claude Mythos е работил напълно автономно, а за нормалното функциониране на тези 8 AI модела се наложи да се направят някои настройки. Например, на някои от тях им беше предоставен фрагмент от код, а не цялата кодова база на дадена програма, затова в чистотата на експеримента останаха определени ограничения.
Възможни проблеми с Mythos
Тъй като все още не знаем нищо за реалните възможности на Mythos, липсва увереност в броя на неговите правилни и погрешни заключения. Колко процента от съдържанието той погрешно маркира като уязвимост и колко грешки създава самостоятелно, когато открие експлойт? Специалистите по киберсигурност от Университета в Торонто и Харвард, съответно Дейвид Ли и Брус Шнайер поставят именно въпроса за следните проблеми на чатбота в условията на ограничено познание за него.
На първо място, халюцинации и грешки в отговорите се срещат във всеки AI детектор за уязвимости в кода. Често това води до измисляне на уязвимости във вече коригиран и поправен код. Ако Mythos дава некачествени отговори, тогава неговият статус на точност намалява значително – и би било добре, ако това беше съобщено честно преди публикуването на шокиращи изявления за революционна технология. Оттук следва, че Anthropic е предоставила нерепрезентативна информация, въз основа на която все още не трябва да се правят сериозни изводи.
Второ, вероятно Mythos е бил обучен върху отворени данни и програми от сайтове като GitHub. Това означава, че той може да се ориентира много по-зле при търсенето на уязвимости в стари, секретни и сложни софтуерни системи. Например, като такива програми изследователите посочват финансовата инфраструктура, медицинското оборудване, банковото осигуряване и други. Според тях, ако се намери подходящ специалист по описаните системи, Mythos може да бъде използван като допълнителен усилвател на мощността на хакерските атаки, затова и той създава рискове за сигурността на тези платформи.
Възниква и етичен въпрос. Защо Anthropic реши да ограничи света от толкова мощна технология за защита и атака, но в същото време да я предостави на своите търговски партньори? Наистина ли в техните ръце технологията е много по-безопасна, отколкото при обществено или държавно регулиране?
Без да го очакват, възможно е Anthropic да са поставили началото на нова тенденция в областта на AI киберсигурността. Да наричат определени модели „твърде рискови за публиката“, за да ги продават ексклузивно на големи търговски партньори и с цел да си осигурят ръст на медийния капитал.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
