



ShrinkLocker е най-новият рансъмуер, който използва криптирането на целия диск на Windows.
Непознат досега рансъмуер, който получи името ShrinkLocker, криптира данните на жертвите с помощта на функцията BitLocker, вградена в операционната система Windows.
BitLocker е мощна криптираща функционалност, която дебютира през 2007 г. с излизането на Windows Vista. Потребителите я използват за криптиране на целите твърди дискове, за да попречат на хората да четат или променят данните, в случай че получат физически достъп до диска. От появата на Windows 10 функцията BitLocker по подразбиране използва 128-битов и 256-битов вариант на алгоритъма за криптиране XTS-AES, което ѝ осигурява допълнителна защита от атаки, които разчитат на манипулиране на криптирания текст, за да предизвикат предвидими промени в оригиналния текст.
Неотдавна изследователи Kaspersky Lab откриха изключително коварен рансъмуер, който използва именно BitLocker за криптиране на данните в компютри, разположени предимно в Мексико, Индонезия и Йордания. Изследователите нарекоха новия рансъмуер ShrinkLocker, както заради използването на BitLocker, така и защото той свива размера на всеки нестартиращ дял със 100 MB и разделя новоразпределеното пространство на нови първични дялове със същия размер.
„Нашият анализ на инцидентите и на зловредния софтуер са доказателство, че нападателите постоянно усъвършенстват тактиката си, за да избегнат откриването“, споделиха експертите в края на седмицатяа. „При този инцидент наблюдавахме злоупотреба с нативната функция на BitLocker за неоторизирано криптиране на данни“.
ShrinkLocker не е първият зловреден софтуер, който използва BitLocker. През 2022 г. Microsoft съобщи, че хакери, атакуващи с рансъмуер, свързани с Иран, също са използвали този инструмент, за да криптират файловете.
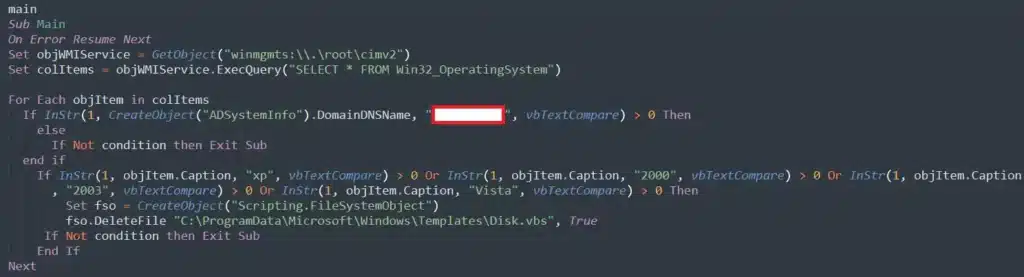
След като се инсталира на дадено устройство, ShrinkLocker стартира скрипт на VisualBasic, който първо извиква Windows Management Instrumentation и класа Win32_OperatingSystem, за да получи информация за операционната система.
„За всеки обект в рамките на резултатите от запитването скриптът проверява дали текущият домейн е различен от целевия“, пишат изследователите на Kaspersky Lab. „Ако е така, скриптът приключва автоматично. След това той проверява дали името на операционната система съдържа „xp“, „2000“, „2003“ или „vista“ и ако версията на Windows съвпада с някоя от тях, скриптът автоматично финишира и се самоизтрива“,
казват още от Kaspersky Lab
След това скриптът продължава да използва WMI за търсене на информация за операционната система. Той продължава да изпълнява операциите за промяна на размера на диска, които могат да варират в зависимост от откритата версия на операционната система. Рансъмуерът извършва тези операции само върху локалните, фиксирани дискове. Решението да се оставят на мира мрежовите дискове вероятно е продиктувано от желанието да не се задействат мрежовите защити за откриване на малуер.
В крайна сметка ShrinkLocker деактивира защитите, предназначени за защита на ключа за криптиране чрез BitLocker, и пристъпва към тяхното изтриване. След това активира използването на друга цифрова парола, както като защита срещу това някой друг да си върне контрола върху BitLocker, така и като криптиращо средство за системните данни. Причината за изтриването на защитите по подразбиране е да се деактивират функциите за възстановяване на ключа от собственика на устройството. След това ShrinkLocker генерира 64-символен ключ за криптиране, като използва произволно умножение и заместване на:
- Променлива с числата от 0 до 9;
- Известната панграма „Бързата кафява лисица прескача мързеливото куче“ („The quick brown fox jumps over the lazy dog“), написана с малки и големи букви, която съдържа всички букви от английската азбука;
- Специални символи.
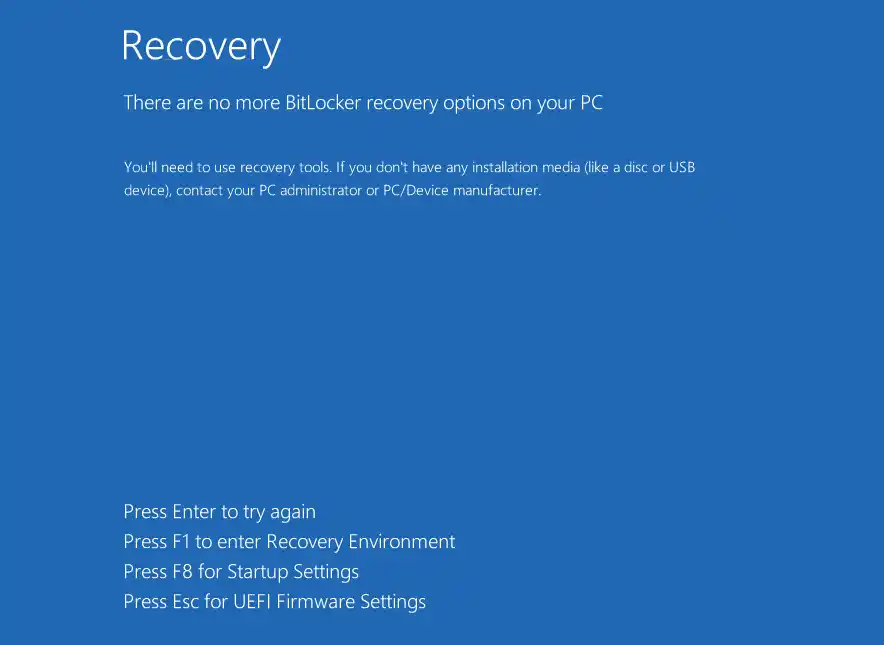
След няколко допълнителни стъпки данните се криптират. Следващият път, когато устройството се рестартира, дисплеят изглежда по следния начин:
Декриптирането на дискове без предоставения от нападателя ключ е трудно и на практика невъзможно. Въпреки че има вероятност да се възстановят някои от паролите и фиксираните стойности, използвани за генериране на ключовете, скриптът използва променливи стойности, които са различни за всяко заразено устройство. Тези променливи стойности не са лесни за възстановяване.
Няма никакви по-специфични за ShrinkLocker защити за предотвратяване на успешни атаки. Kaspersky съветва следното:
- Използвайте надеждна и правилно конфигурирана защита, за да откривате заплахите, които се опитват да злоупотребяват с BitLocker;
- Внедряване на Managed Detection and Response (MDR) за проактивно сканиране за заплахи;
- Ако е активирана функцията BitLocker, уверете се, че се използва силна парола и че ключовете за възстановяване се съхраняват на сигурно място;
- Уверете се, че потребителите имат само минимални привилегии. Това не им позволява да активират функциите за криптиране или самостоятелно да променят ключовете на системния регистър;
- Разрешете регистрирането и наблюдението на мрежовия трафик. Конфигурирайте регистрирането на GET и POST заявките. В случай на заразяване заявките, направени към домейна на нападателя, може да съдържат в себе си новите пароли или ключове;
- Наблюдавайте за събития, свързани с изпълнението на VBS и PowerShell, след което записвайте регистрираните скриптове и команди във външно хранилище
- Често правете резервни копия, съхранявайте ги офлайн и ги проверявайте.
Наистина много коварен рансъмуер, който може да стане истински кошмар за домашните потребители, ако се разпространи и в други държави. Наистина е необходимо да се правят резервни копия, особено когато се работи локално с чувствителна информация – счетоводство, склад и т.н. Без архиви данните ще бъдат погубени, като засега няма информация какви суми искат нападателите, за да изпратят паролата за декриптиране на диска.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
