За нова атака в Интернет, доставяща рансъмуер, съобщават от Proofpoint. Кампанията е задвижвана от популярен комплект за експлоатиране на уязвимости и използва техники от социалното инженерство и зловредна реклама, за да инфектира жертвите с Cerber. Макар и атаката да е разпространена основно към азиатски потребители, фактът, че е организирана от киберпрестъпна група, действаща в миналото на глобално ниво, използваните техники от авторите на кампанията и самия начин на провеждане на атаката, могат да бъдат полезни за мнозина.
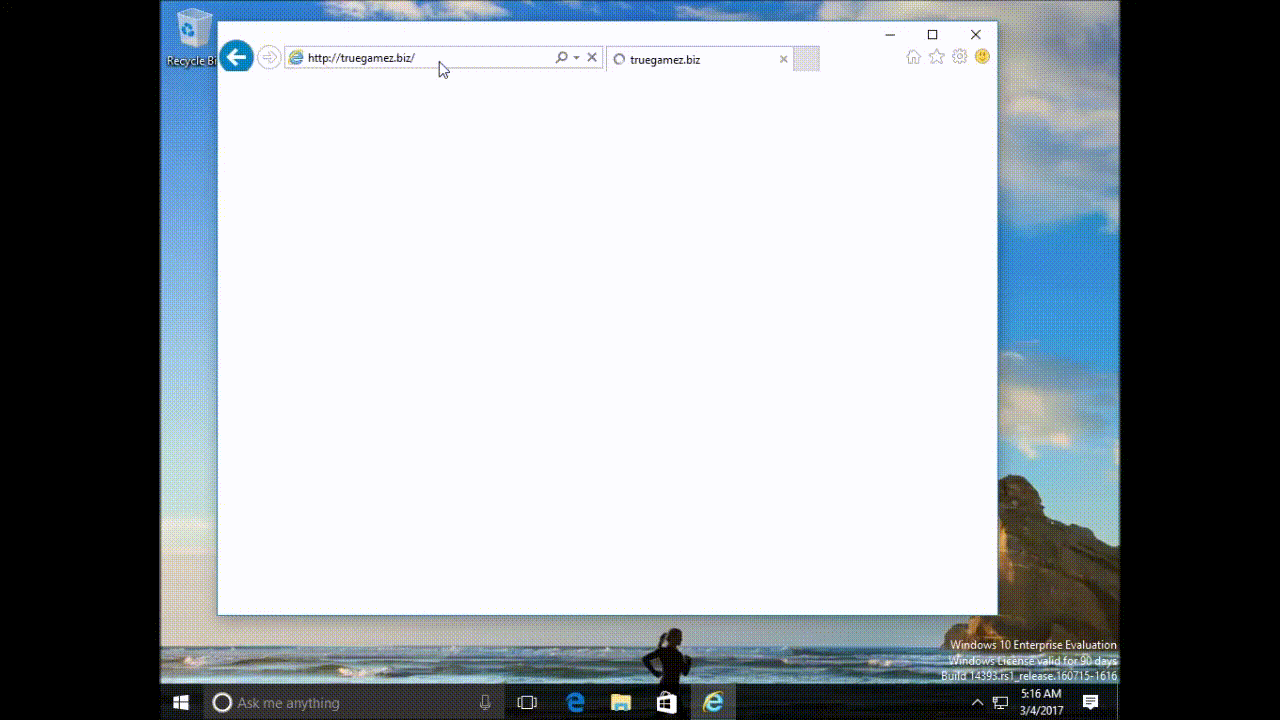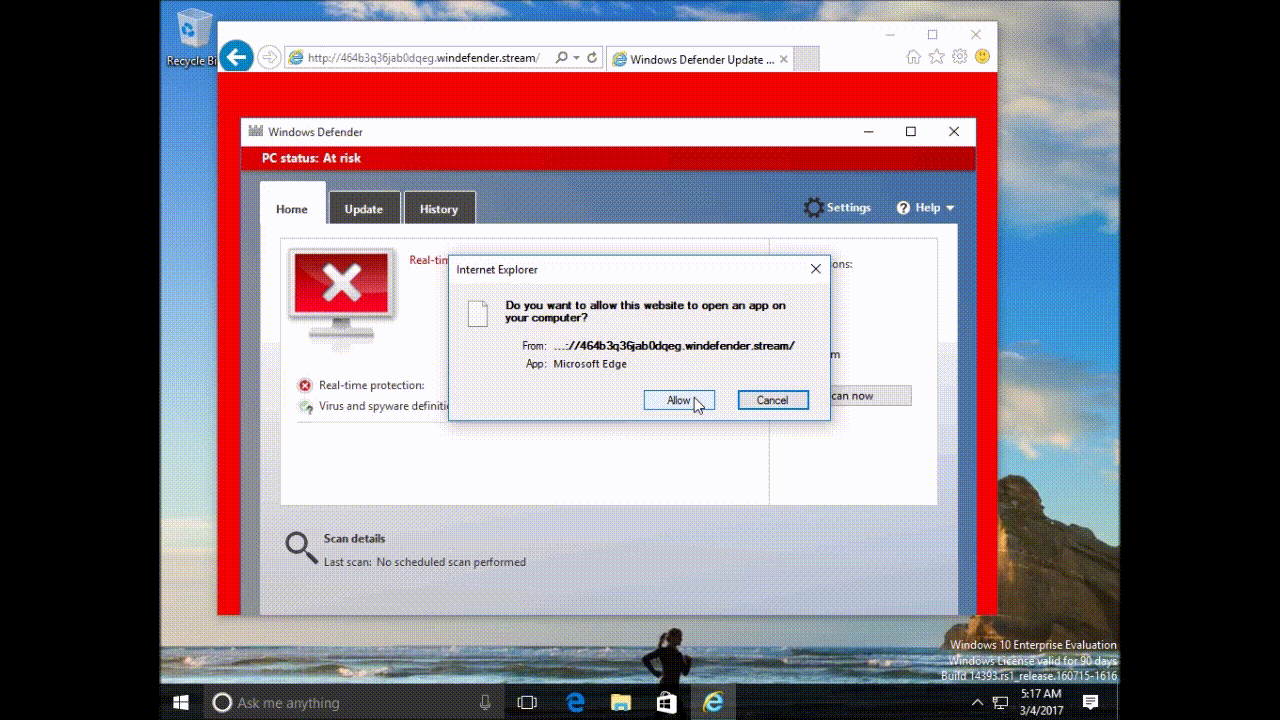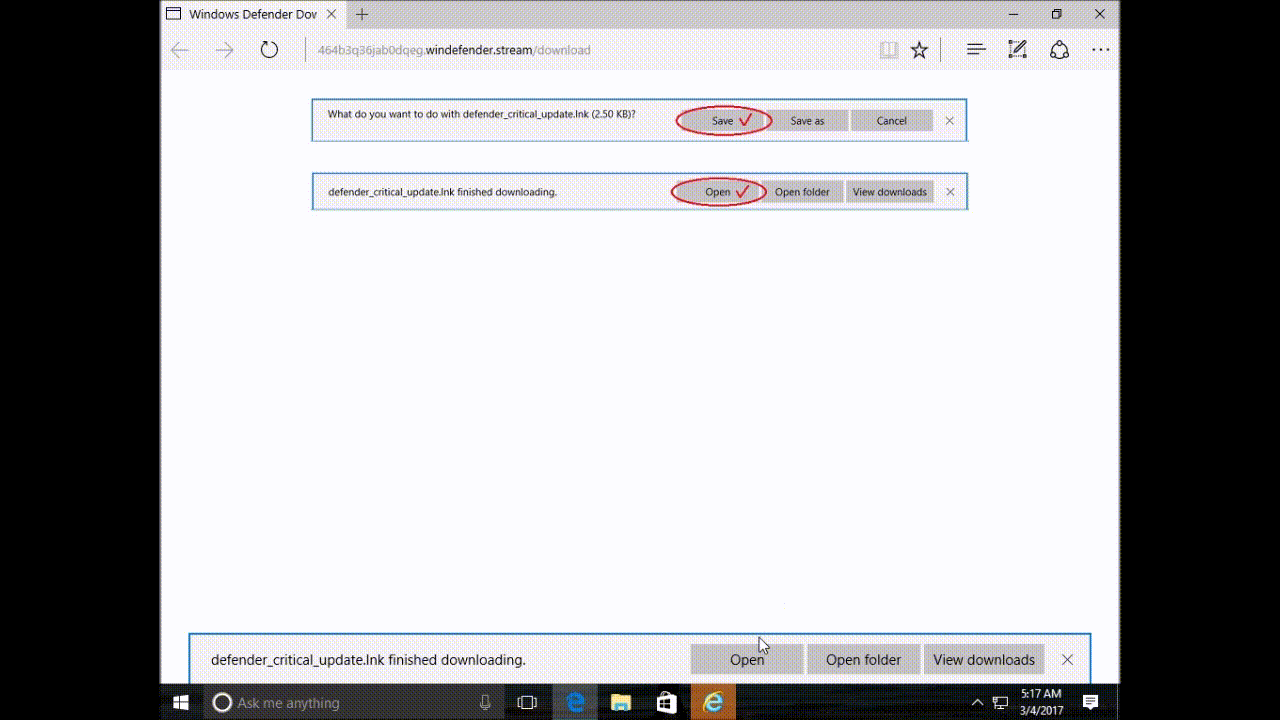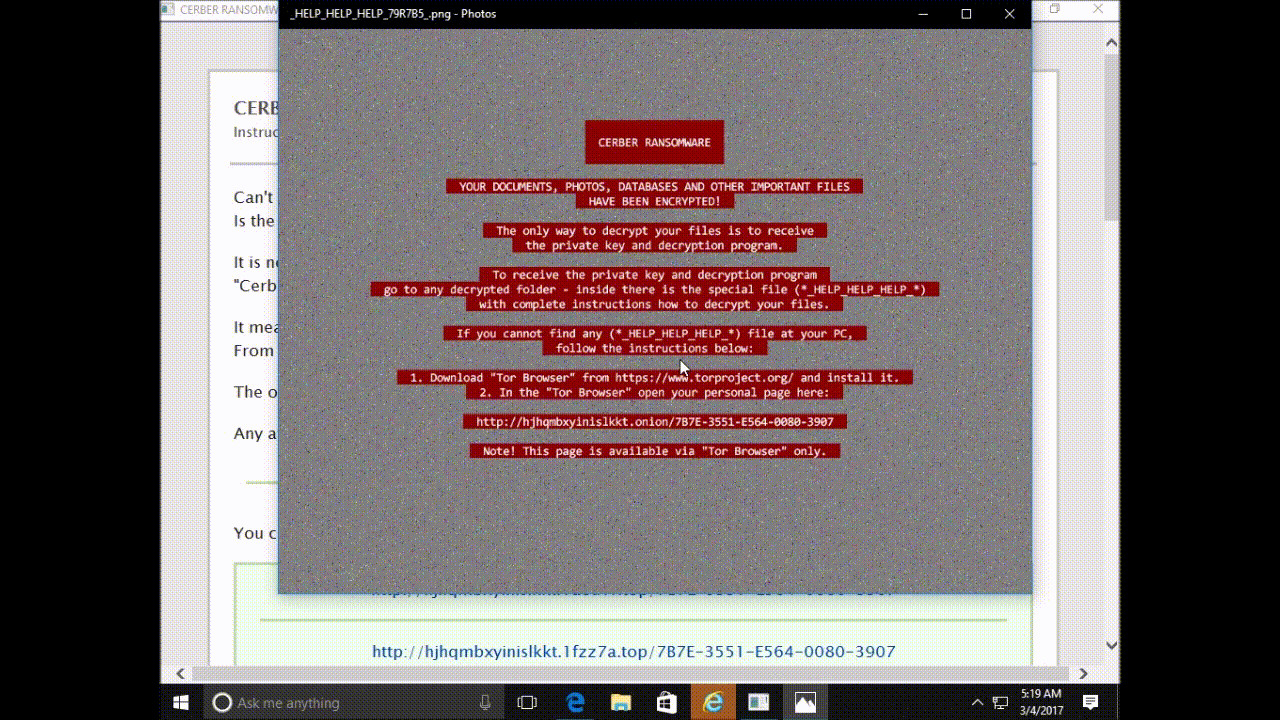
Авторите на експлойт комплекта Magnitude макар и не толкова активни вече, продължават своите зловредни кампании, пишат от Proofpoint. Наскоро специалистите от компанията са регистрирали нов тип атаки към потребители на Windows 10 и Internet Explorer 11, като отличително за тях е, че тук се използват методи от областта на социалното инженерство. Кампаниите използват малвъртайзинг (доставяне на зловредна реклама) техники също. Когато потребителят посети сайт, на който е поместена зловредна реклама, той бива автоматично профилиран, дали спазва няколко условия, като използвани операционна система, браузър, интернет доставчик и локация. Ако не отговаря на някое от изискванията, той бива пренасочен към фалшив, но не зловреден сайт. Ако обаче отговаря на изискванията, той бива пренасочен автоматично към страница, на която му се представя съобщение, че Windows Defender се нуждае от критично обновление и пред него се представя диалогов прозорец, който не може да премахне. Позволявайки на операцията да продължи, пред него се представя възможността да свали и инсталира файл. Както може да видите, цялата процедура и представените диалогови прозорци изглеждат достоверни и лесно могат да подлъжат невнимателен потребител. Нужно е също да се отбележи, че на потребителя не му се налага да клика никъде по страницата, а просто да посети страница, на която е разположена зловредна реклама. Любопитното в случая е, че авторите на кампанията се възползват от откритие изследовател по информационна сигурност. Както бе споменато, извиканият от атаката диалогов прозорец, подканящ свалянето на файла не може да бъде премахнат. Открил файла, който представлява шорткът за Windows Power Shell команда, потребителят инсталира рансъмуер от семейството на Cerber.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!