



Това е нов вариант на атаката срещу безжичните точки за достъп, която принуждава клиента да се включи към контролиран от хакера канал.

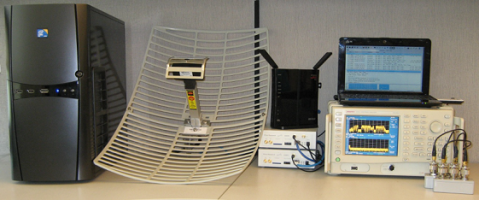
С помощта на евтин програмируем предавател атакуващият създава генератор на шум, който излъчва фиктивни пакети и основния безжичен канал става недостъпен. След блокирането на Wi-Fi точката, атакуващият стартира собствен Wi-Fi канал, но с MAC-адрес, съвпадащ с реалната Wi-Fi точка. Замърсяването на ефира с фиктивни пакети принуждава безжичния рутер на клиента да търси връзка и в крайна сметка се включва към фалшивия безжичен канал. Целият трафик започва да преминава през хакерския рутер, а това дава възможност за лесна манипулация на информацията.

Вместо скъпи USRP карти, генериращи шум във вид на фиктивни пакети, могат да се използват евтини Wi-Fi адаптери. Уеб-сайтът Mathyvanhoef демонстрира работещи генератори на цифров шум, базирани на разширителни карти с чипове на TP-Link, като например WN722N, AWUS036NHA и WNDA3200. Специализиран софтуер позволява реализирането на успешни атаки с помощта на стандартно компютърно оборудване.
Атаката дава възможност за вмъкване в трафика при използване на WPA-TKIP протокола, който се поддържа от много Wi-Fi рутери за осигуряване на обратна съвместимост. За защита от тази MITM атака се препоръчва използването на AES-CCMP протокола.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
