В началото на февруари бяха приети измененията в Закона за киберсигурност, с които България официално въвежда изискванията на европейската директива NIS2. Това събитие може да се окаже едно от най-важните за бизнес средата през последните години, защото поставя нови стандарти за защита на информационните системи, управлението на риска и устойчивостта на организациите срещу кибератаки. Ако досега темата за сигурността често се възприемаше като технологичен въпрос, който може да бъде отложен, новата регулаторна рамка ясно показва, че тя вече е част от стратегическото управление на всяка компания.
Причината за тази промяна е натрупаният опит от последното десетилетие, в което кибератаките се превърнаха в един от най-големите рискове за бизнеса и публичния сектор. Инциденти с изтичане на данни, блокирани системи и компрометирани инфраструктури показаха колко сериозни могат да бъдат последствията, когато защитата не е достатъчна. Европейските институции реагираха с по-строги правила, които целят не само превенция, но и изграждане на устойчивост — способността организациите да продължат да функционират дори при атака.
В този контекст ролята на технологичните партньори става ключова. Компании като А1 вече не са просто доставчици на услуги, а могат да бъдат стратегически съюзници в процеса на адаптация към новите регулации. Именно това партньорство между бизнес и експертни организации ще определя колко успешно компаниите ще преминат през прехода към новите изисквания.
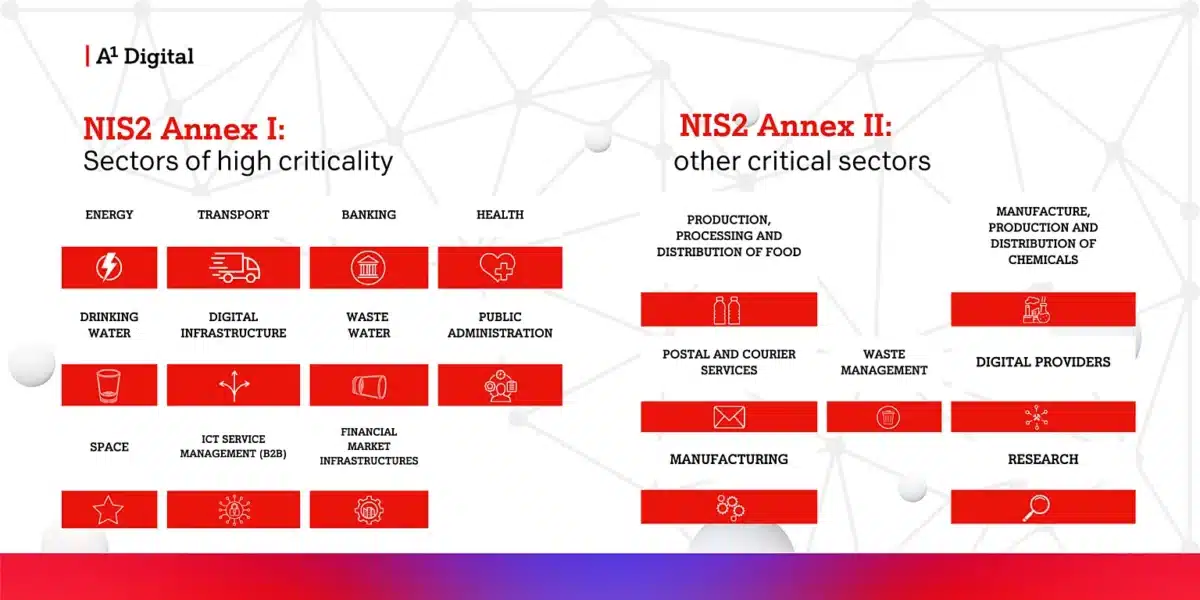
Какво променя NIS2 и защо изискванията са толкова сериозни
Директивата NIS2 е най-всеобхватната европейска рамка в областта на киберсигурността досега и въвежда значително по-строги изисквания спрямо предходната версия. Тя обхваща множество критични и важни сектори на икономиката, включително транспорт, енергетика, здравеопазване, финансови услуги, водоснабдяване, цифрова инфраструктура, производство и публична администрация. В много случаи това означава, че организации, които досега не са попадали под регулация, вече трябва да покриват конкретни стандарти за защита.
Компаниите са задължени да внедрят поне десет базови мерки за сигурност, които обхващат управлението на риска, политиките за информационна сигурност, криптографията, реакцията при инциденти, управлението на уязвимости, обучението на персонала, защитата на чувствителните данни, непрекъсваемостта на бизнеса и сигурността на веригите за доставки. Особено внимание се отделя на многофакторната автентикация и контрола на достъпа, които се считат за критични елементи в защитата срещу съвременните атаки.
Важен аспект е и задължението за докладване на инциденти. Организациите трябва да могат да уведомяват компетентните органи в кратки срокове, като първоначалното предупреждение може да бъде изисквано в рамките на 24 часа след установяване на сериозен проблем. Това означава, че компаниите трябва да имат не само технологии, но и ясни процедури и обучени екипи за реакция.
Управленска отговорност, санкции и реални рискове
Една от най-значимите промени в новата регулация е прехвърлянето на отговорността към управленските екипи. Ръководителите на компаниите трябва да наблюдават, одобряват и контролират мерките за киберсигурност, както и да преминават обучение в тази област. При нарушения могат да бъдат наложени не само корпоративни санкции, но и персонална отговорност за управителите, включително ограничения върху изпълнението на управленски функции.
Финансовите санкции също са сериозни. При определени категории организации глобите могат да достигнат значителен процент от годишния оборот, което превръща темата за съответствието в пряк финансов риск. Но дори без регулаторни санкции, реалните щети от една успешна кибератака често са много по-големи — загуба на данни, прекъсване на дейността, нарушени договори и загубено доверие от клиенти и партньори.
Именно затова все повече компании започват да разглеждат инвестициите в сигурност не като разход, а като застраховка за устойчивостта си. В този процес партньорства с утвърдени технологични организации като А1 могат да намалят значително риска и сложността на внедряването.
Предизвикателството пред малките и средните предприятия
Малките и средните компании са сред най-засегнатите от новите изисквания, защото често нямат вътрешни екипи по киберсигурност. В същото време те обработват големи обеми данни — клиентска информация, финансови документи, договори и вътрешни комуникации — което ги прави потенциална цел за атаки.
Поддържането на собствен експертен ресурс е скъпо и трудно, особено когато основната дейност на организацията е в съвсем друга област — строителство, производство, търговия или услуги. В този контекст използването на управлявани услуги за киберсигурност се превръща в логично решение, защото позволява достъп до експертиза и технологии без необходимост от изграждане на вътрешна инфраструктура.
Точно тук компании като А1 играят ключова роля, предоставяйки готови решения, които комбинират технологии, консултации и поддръжка в един интегриран модел.
Как А1 подпомага бизнеса в постигането на съответствие
А1 предлага цялостно портфолио от решения за киберсигурност, разработено така, че да отговаря на изискванията на европейските регулации и на реалните нужди на бизнеса. Подходът включва анализ на текущото състояние на инфраструктурата, идентифициране на пропуските спрямо изискванията на NIS2 и внедряване на необходимите технологии и процеси.
В практическо отношение подкрепата на А1 започва още от първата стъпка към съответствие с изискванията на NIS2. Експертните екипи могат да изготвят подробен анализ на текущото състояние на организацията и да идентифицират конкретните несъответствия спрямо директивата, като предоставят цялостен преглед на мрежовата инфраструктура, процесите и използваните технологии. На тази база бизнесът получава ясни препоръки и съдействие за внедряване на необходимите контролни механизми, политики и процедури, така че да покрие регулаторните изисквания по структуриран и управляем начин. Следващата стъпка включва внедряване на професионални решения за киберсигурност, които защитават организацията във всички основни вектори на атака и осигуряват устойчивост на системите в дългосрочен план, като по този начин процесът по адаптация към новия закон се превръща от предизвикателство в ясно планирана трансформация.
От регулаторно задължение към конкурентно предимство
Въпреки че новият закон поставя сериозни изисквания, той създава и възможности. Компаниите, които изградят стабилна защита и демонстрират високо ниво на сигурност, печелят доверие от клиенти, партньори и инвеститори. В свят, в който дигиталните рискове продължават да нарастват, сигурността се превръща в конкурентно предимство.
Преходът към новите стандарти може да изглежда сложен, но с правилния партньор процесът става значително по-управляем. Именно затова ролята на организации като А1 ще става все по-важна в следващите години, когато регулациите и заплахите ще продължат да се развиват.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!