



В нов анализ, основан на проучване на 10 милиона действително компрометирани пароли, Specops показва колко уязвими остават корпоративните мрежи поради човешка грешка. Всички пароли са взети от списък с повече от един милиард изтекли пароли. Резултатът е тревожен: само 1,5% от всички анализирани пароли могат да бъдат класифицирани като „силни“.
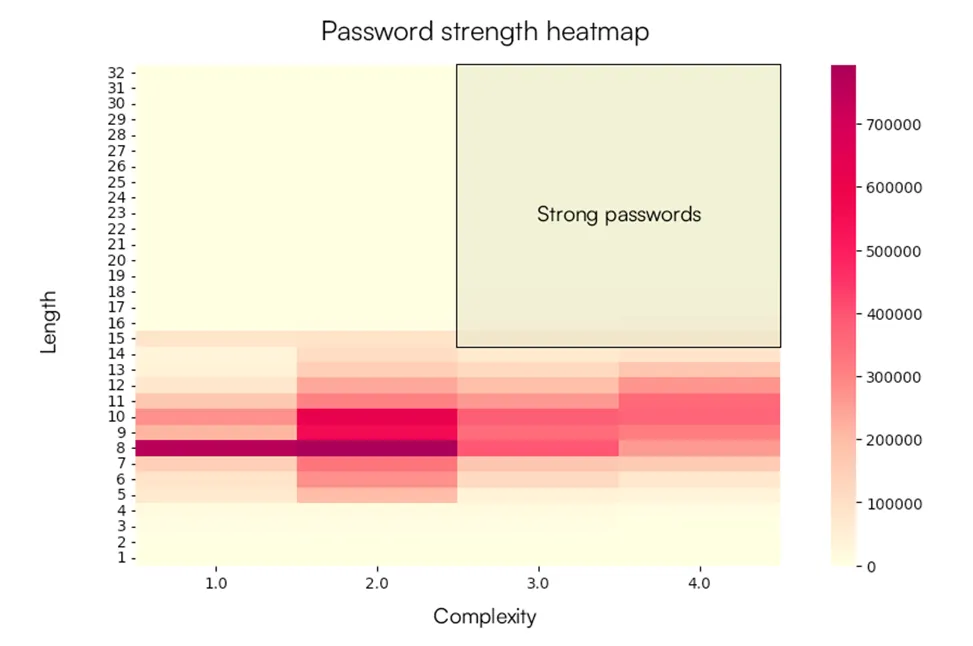
Критериите за това определение бяха строги: за сигурна се считаше парола с дължина 15 или повече знака, която съдържа поне два различни вида знаци, като букви и цифри.
Тази дължина не е избрана случайно – всеки допълнителен символ увеличава многократно броя на възможните комбинации. Например, парола с 15 малки букви има 1,7 квинтилиона варианта. Добавянето на един-единствен символ увеличава броя на комбинациите почти 26 пъти, а ако се използват всички разрешени символи (букви, цифри и специални символи), общият брой на вариантите достига 2,25 квинтилиона. Дори мощните платформи, базирани на графични процесори не са в състояние да се справят с подобна задача в обозримо бъдеще.
Въпреки тази перспектива обаче потребителите продължават да избират кратки и прости комбинации.
Най-разпространеният тип парола е 8 знака с два типа символи (например, букви и цифри), което представлява 7,9% от всички пароли. Следват пароли със същата дължина, но още по-малко сигурни – само един вид символи – 7,6% от всички пароли. Паролите с дължина до 8 символа съставляват огромното мнозинство от паролите и могат да бъдат разбити за няколко часа.
Анализът показва, че само 3,3% от всички пароли надхвърлят границата от 15 символа. Това предполага, че политиките за създаване на пароли в организациите или не са регламентирани, или се пренебрегват. В същото време увеличаването на дължината дори с няколко символа драстично увеличава устойчивостта на атаката – разширяването с четири символа на 12-цифрена парола увеличава усилията, необходими за нейното насилствено изтръгване със 78 милиона пъти.
В проучването се обръща специално внимание на тенденцията към недостатъчна сложност. Повече от половината от всички анализирани пароли включват максимум два вида символи.
Въпреки че настоящите препоръки са насочени повече към дължината, добавянето на трети или четвърти тип символ също значително увеличава силата. Дължината си остава основен фактор: 16 до 20 символа осигуряват по-добра защита от кратките, макар и сложни пароли.
За да се повиши сигурността, се препоръчва да се премине от традиционни пароли към смислени фрази – дълги, но лесни за запомняне фрази като „SunsetCoffeeMaroonReview“ са много по-сигурни и удобни от набори от символи като „!x9#A7b!“. Този подход намалява броя на грешките при писане, обажданията до техническа поддръжка и умората от постоянната смяна на пароли.
Основните заплахи, свързани със слабите пароли си остават същите:
- Лесни за разбиване: кратките комбинации се атакуват лесно от автоматизирани атаки, особено при използване на графични ускорители и ботнети.
- Повторна употреба: една компрометирана парола често отваря достъп до множество системи.
- Несъответствие: слабите пароли нарушават разпоредбите на GDPR, HIPAA и PCI DSS. Всичко това води до глоби, одити и загуба на репутация.
Дори доброто прилагане на хеширане не предпазва от слабостта на самата парола. Заключенията на проучването водят до една проста истина: слабите парoли все още са широко разпространени. Само цялостна политика, която включва контрол върху дължината, сложността, уникалността и своевременните актуализации може да защити корпоративната инфраструктура от основни атаки, а статистиката показва, че повечето компании все още имат много работа в тази област.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
