


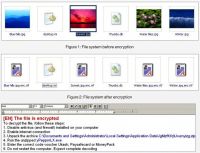

Лошата криптографска защита е проблем не само за обикновените програми и уеб-услуги, а и за вредните компютърни вируси. Компютърни експерти показаха изключителната безграмотност на създателите на печално известния шифроващ троянец DirCrypt. Този вирус шифрира файловете в компютъра на потребителя и след това изисква откуп за дешифрирането. Специалистите от компанията Check Point показаха как могат да се разшифроват тези файлове без никакъв откуп.

DirCrypt се различава от другите подобни вируси по особено калните методи и похвати, които използва. Така например, след шифрирането троянецът остава в оперативната памет на компютъра, следи за появата на нови документи и ги шифрира незабавно. Потребителят изцяло губи възможността за нормална работа с компютърната система. Обикновено при подобен случай се препоръчва възстановяване от архив (ако обаче го има).За DirCrypt вече е открит по-добър вариант: поради недоброто използване на криптографията е възможно възстановяване на всички файлове.

Специалистите на Check Point са използвали обратен инженеринг чрез IDA-Pro и са открили кодовия фрагмент, който извършва шифрирането на файловете. Оказало се, че тази функция се извиква около 170 пъти, а като параметър се се предава значение, което всъщност е шифровъчният ключ.

Допълнителното разглеждане на кода показало, че DirCrypt използва RC4 ключ и го записва в края на файловете.

Аналитиците от Check Point считат, че програмистът се е объркал и е решил да остави ключа в края на файла, за да може разшифроването да става без проблеми.
Но има и друг вариант. В компютърните форуми се разисква версията, че това е направено нарочно, понеже при използване на по-сложни методи, щетите ще бъдат твърде големи и търсенето на създателите на вируса ще има съвсем други мащаби.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
