



Експертите от международната антивирусна компания ESET разкриха нов вариант на вируса MiniDuke. Това е вирус от типа „задна врата“, която разкрива на атакуващия пълен достъп до компютъра на жертвата. Именно тази версия се използва в уязвимостта CVE-2014-1761, която засягаше всички версии на Microsoft Word 2003-2013 преди появата на съответното обновяване.
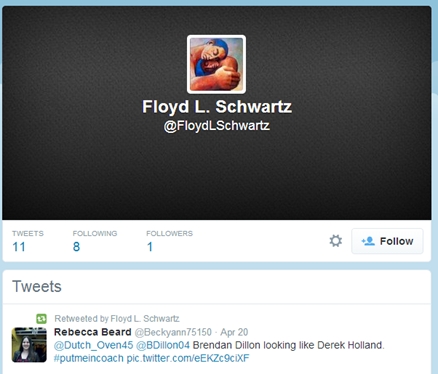
Вирусът съдържа допълнителен модул за работа с отдалечен сървър чрез Twitter. За подаване на команди към вируса, авторите са използвали twitter-акаунта @FloydLSchwartz. MiniDuke търси този акаунт, като и туитове, съдържащи тага „Х)))“ (в предишната модификация се търсеше „uri!“).
Когато намери туит с нужния таг, MiniDuke проследява указаната в поста препратка и предава данните за жертвата към отдалечен сървър. Вирусът изпраща IP адреса, версията на операционната система, използваната антивирусна програма, прокси-конфигурацията и други данни, необходими за осъществяване на нови атаки, както и стартирането на други вредоносни програми.
MiniDuke се засича от антивирусната ESET NOD32 като Win32/SandyEva.G, а вредоносният RTF-документ, чрез който се разпространява експлйтът е наречен Win32/Exploit.CVE-2014-1761.D.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
