



Изследователи по сигурността са открили нов вариант на зловреден софтуер RaaS (Ransomware-as-a-Service / Рансъмуер като услуга) с изключително разрушителен потенциал. Anubis комбинира криптирането на файловете в компютъра на жертвата с възможността за пълно унищожаване на данните. След като бъде активиран, възстановяването на данните става невъзможно. Експертите смятат, че престъпниците използват тази опция, за да оказват допълнителен натиск върху жертвите.
Anubis е нововъзникваща RaaS операция, предназначена да комбинира криптиране на файлове с процедури за унищожаване на файлове. В допълнение към криптирането на данни в системите с Windows зловредният софтуер разполага с „режим на изтриване“, който може да изтрие файловете за постоянно.
След режимът като бъде активиран, възстановяването на данни от тези файлове става буквално невъзможно – дори за компании, готови да платят откуп.
Anubis е идентифициран за първи път през декември миналата година, когато Trend Micro анализира образец в процес на разработка, известен като Sphinx. Според компанията за сигурност Anubis и Sphinx са по същество един и същ зловреден софтуер, който се различава основно по бележката за откуп, пускана в заразените системи. Страницата за изнудване на Anubis в тъмната мрежа понастоящем съдържа списък с едва осем жертви, което предполага, че разработчиците могат да увеличат бизнес аспектите на операцията, след като техническите аспекти бъдат напълно разработени.
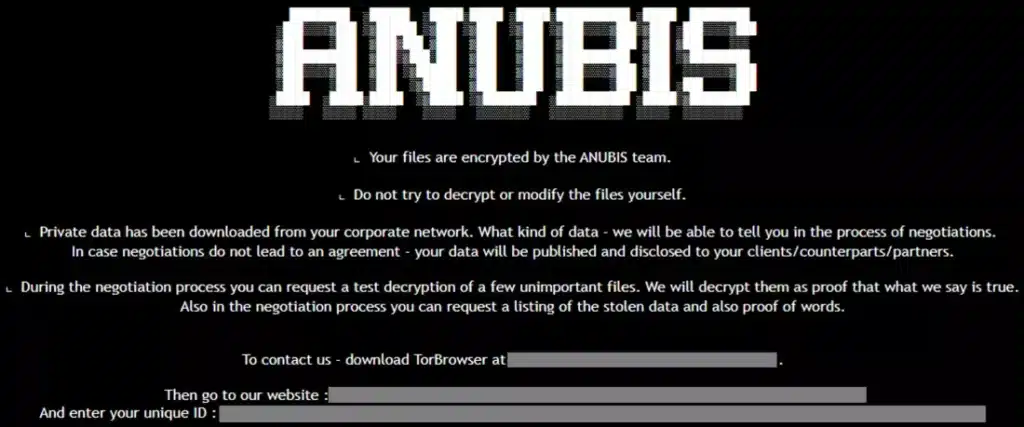
Защо да се опитвате да унищожавате файлове, след като те вече са били криптирани? Експертите по сигурността твърдят, че киберпрестъпниците биха могли да използват функцията за изтриване, за да окажат допълнителен натиск върху жертвите, като ги подтикнат към бързо и ранно плащане, вместо да им дадат възможност да преговарят или да игнорират заплахата напълно.
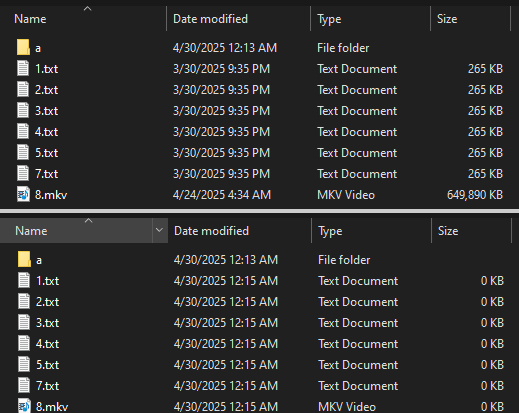
Във всеки случай полезният товар за изтриване трябва да бъде умишлено активиран от „клиентите“ на RaaS.
Обикновено рансъмуерът компрометира компютъра чрез фишинг имейли, внимателно подготвени да имитират надеждни източници. Anubis носи и допълнителни опасни полезни товари, които могат да се използват за изпълнение на програми от командния ред, за увеличаване на привилегиите, за премахване на сенчести копия от локалния системен том и само някои от тях.
Зловредният софтуер Anubis бележи значителна еволюция в пейзажа на рансъмуер заплахите, казват от Trend Micro. Компанията за сигурност предостави и списък с най-добри практики за защита от подобни заплахи, включително безопасност на електронната поща и интернет, редовно създаване на резервни копия на данните, обучение на потребителите и други.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
