



Хакерите атакуват Windows компютрите, като използват техниката за конкатенация на ZIP файловете, за да доставят зловредни пакети в компресираните архиви, като по този начин антивирусните програми не могат да ги откриват.
Техниката се възползва от различните методи, по които ZIP парсерите и архивните мениджъри обработват конкатенираните (свързаните) ZIP файлове.
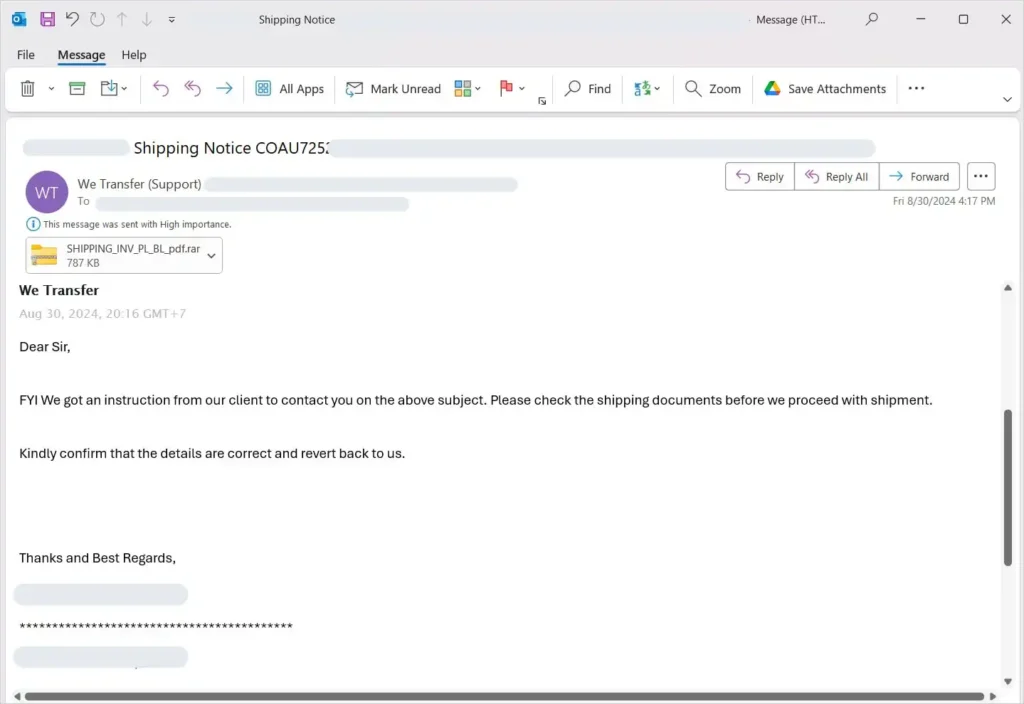
Тази нова тенденция е забелязана от Perception Point, която откри конкатениран ZIP архив, криещ троянски кон, докато е анализирала фишинг атака, примамваща потребителите с фалшиво известие за доставка.
Изследователите са установили, че прикаченият файл е бил маскиран като RAR архив, а зловредният софтуер е използвал скриптовия език AutoIt, за да автоматизира изпълнението на злонамерени задачи.
Скриване на зловредния софтуер в „повредени“ ZIP файлове
Първият етап на атаката е предварителната подготовка, при която участниците в атаката създават два или повече отделни ZIP архива и скриват зловредния полезен товар (вируса) в единия от тях, като в останалите оставят безобидно съдържание.
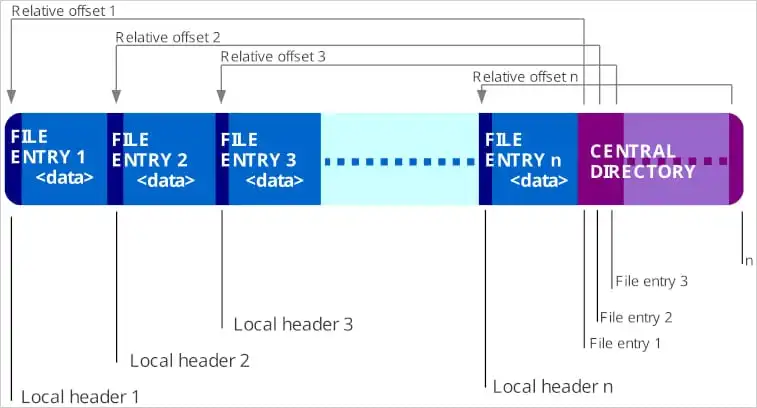
След това отделните файлове се обединяват в един, като бинарните данни на единия файл се добавят към другия и съдържанието им се слепва в един общ ZIP архив.
Въпреки че крайният резултат изглежда като един файл, той съдържа множество ZIP структури, всяка със собствена централна директория и маркери за завършване.
Използване на недостатъците на ZIP приложението
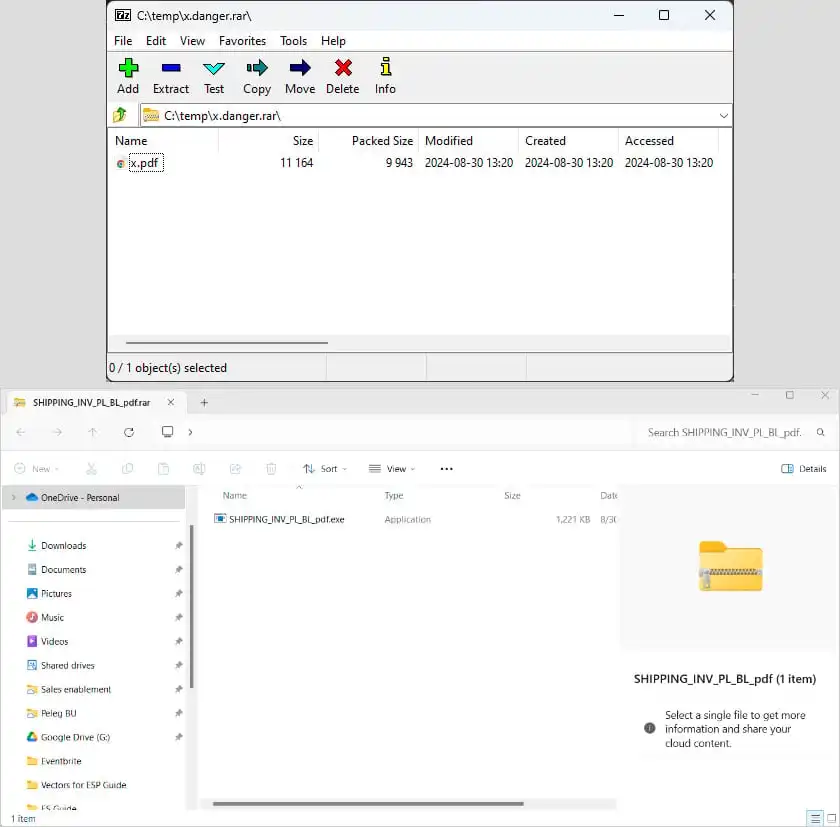
Следващата фаза на атаката се основава на начина, по който ZIP парсерите обработват слепените по този начин архиви. Perception Point тества 7zip, WinRAR и Windows File Explorer, като получи различни резултати:
- 7zip чете само първия ZIP архив (който може да е безобиден) и може да генерира предупреждение за наличието на допълнителни данни, което потребителите могат да пропуснат.
- WinRAR чете и показва и двете ZIP структури, като разкрива всички файлове, включително скрития злонамерен полезен товар.
- Възможно е File Explorer да не успее да отвори слепения файл или, ако е преименуван с разширение .RAR, да покаже само втория ZIP архив.
В зависимост от поведението на приложението хакерите могат да прецизират атаката си, като например да скрият зловредния софтуер в първия или втория ZIP архив от конкатенацията.
Изпробвайки зловредния архив от атаката на 7Zip, изследователите от Perception Point забелязаха, че се вижда само един безобиден PDF файл. Отварянето му с Windows Explorer обаче разкрива злонамерения изпълним файл.
За защита срещу подобни слепени ZIP файлове Perception Point препоръчва на потребителите и организациите да използват решения за сигурност, които поддържат рекурсивно разархивиране.
Като цяло към имейлите с прикачени ZIP файлове или други архивни типове файлове трябва да се подхожда с подозрение, а в критичните среди трябва да се въведат филтри, които да блокират съответните файлови разширения.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
