



Microsoft представи нова програма за възнаграждения при откриване на грешки в платформата за сигурност Microsoft Defender. Тази програма осигурява награди от $500 до $20 хиляди.
Microsoft си запазва единственото право да определи окончателната сума на наградата въз основа на сериозността на откритата уязвимост, нейното въздействие и качеството на предоставената информация. Най-високите награди се дават при наличие на качествени отчети за критични уязвимости при отдалечено изпълнение на код.
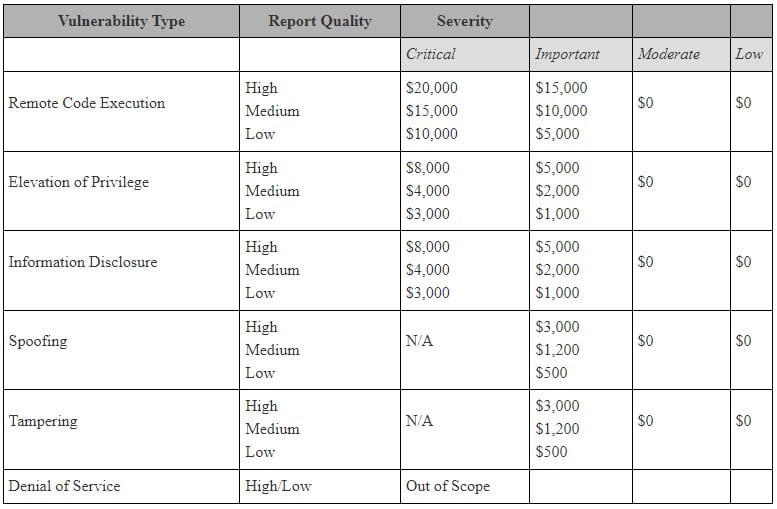 Понастоящем програмата за възнаграждения на Microsoft Defender е ограничена по обем и е съсредоточена изключително върху Endpoint API-интерфейсите на Microsoft Defender. Въпреки това се очаква разширението да включва в бъдеще и други продукти на Defender.
Microsoft уточнява, че в случаите, когато различни изследователи по сигурността изпратят множество отчети за грешки по отношение на един и същ проблем, наградата ще бъде присъдена за първоначалната заявка.
Въпреки това, ако дадена заявка съответства на критериите за участие в няколко програми за награди, изследователите ще получат най-високата единична награда от една програма. Повече информация относно програмата Microsoft Bounty можете да намерите на тази страница с често задавани въпроси.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
