Платформата се рекламира като иновация в заздравяването на сигурността на контейнерите.
Специалистите от IBM обявиха нов проект, който да оптимизира допълнително изолацията на контейнерите с новаторски подход. Основен принцип тук е защитата на контейнера, разположен на хоста, посредством стратегия за редуциране на атакуваната повърхност и използването на едва девет системни повиквания.
„Едно контейнизирано приложение може да избегне отправянето на системно повикване към Линукс инсталацията, ако бъде свързано към компонент на операционната система, който изпълнява изискваните функционалности за системно повикване. Контейнерите на основата на Nabla използват „уникърнели“, най-вече тези, свързани с проекта Solo5, за да избягват системни повиквания и с това, съответна да ограничават площта, която потенциално може да бъде атакувана“, обясняват IBM, допълвайки с вече споменатото използване на едва девет системни повиквания – другите биват блокирани от наложените правила от средата на seccom.
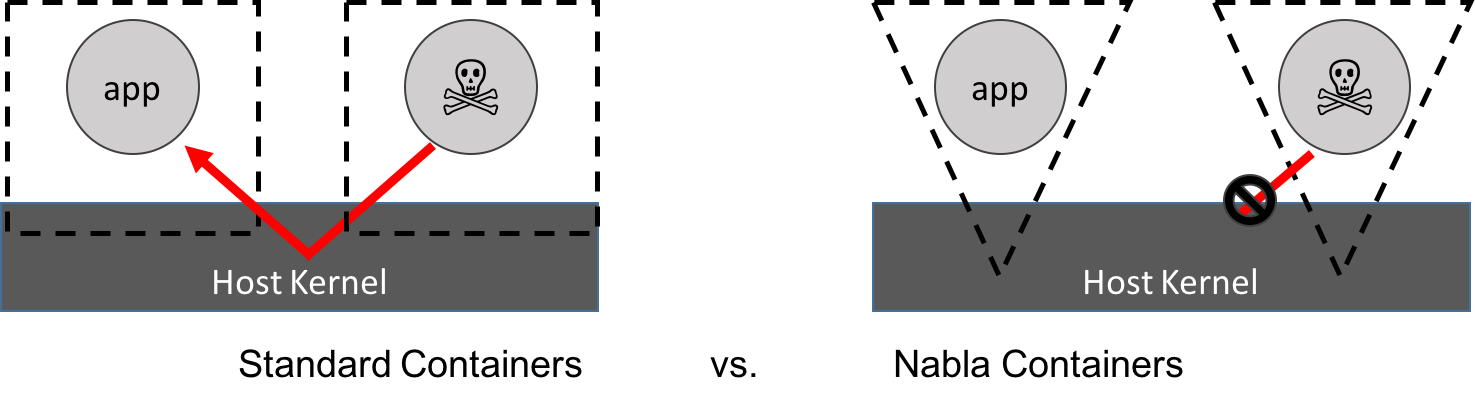
Авторите на проекта са тествали представянето на Nabла, което по техните думи показало, че технологията е „далеч пред другите сходни платформи за работа със защитени натоварвания, вземайки предвид това, че „жертва най-ниското допустимо представяне в сравнение с docker контейнер, за да осъществи ограничаването“, като според показаните резултати, Nabla е два пъти по-сигурен дори от изолация, изградена на основата на хипервизор.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!