


Един от най-загадъчните персонажи в света на киберпрестъпността – хакерът под псевдонима Kiberphant0m стана обект на международнo разследванe. Действията му се свързват с много известни изтичания на данни, но самият той досега е избягвал арест. Покрай задържането на негови сътрудници обаче се появи информация, която може да хвърли светлина върху самоличността му.
Киберпрестъпникът е станал известен във форуми като BreachForums, в Telegram канали и дори в чат стаи за игри. Последните му жертви са клиенти на Snowflake, включително на корпорацията AT&T, за която се съобщава, че е платила 370 000 долара, за да бъдат изтрити откраднатите данни.
Но кой е Kiberphant0m? Нови доказателства сочат неочаквана връзка с американската армия.
През октомври тази година канадските власти арестуват Александър Мука, един от съдружниците на Kiberphant0m, известен също под псевдонимите Judische и Waifu. Мука е обвинен, че е продавал данни, откраднати от потребители на Snowflake, които са отказали да платят откуп. След ареста на Мука Kiberphant0m пуска емоционални заплахи в BreachForums, заявявайки, че е готов да публикува президентските записи на AT&T. Постовете му бяха придружени от хаштагове #FREEWAIFU.
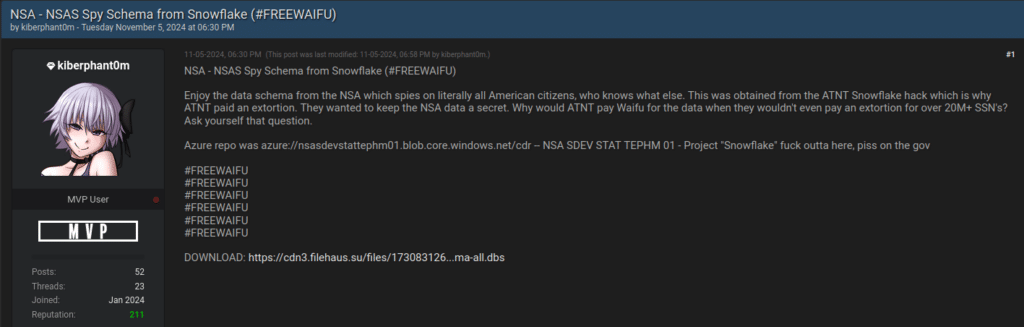
Сред данните, за които се твърди, че Kiberphant0m е откраднал са записи на правителствени разговори, схеми на данните на Националната служба за сигурност и информация за спешните служби на Verizon. Във форумите Kiberphant0m също така продава бази данни, откраднати от южнокорейски компании. Това е забележителна промяна в неговия фокус след изтичането на информация за Snowflake. Преди това дейността му се свеждаше основно до продажба на инструменти за създаване на ботнети.
Kiberphant0m често използва и други псевдоними като Reverseshell и Proman557. Един от тях беше Proman557, с който той се появи в хакерски форуми през 2022 година.
Под това име Kiberphant0m публикува реклами за продажба на базирани на Linux ботнети и достъп до корпоративни мрежи. Въпреки това дейността му в рускоезичния форум Exploit завърши със скандал – той беше баннат за измама в размер на 350 долара. Това обаче не попречи на престъпника по-късно да продължи дейността във форума под ново име – Vars_Secc.
Telegram акаунтът @Kiberphant0m с ID 6953392511 активно участва в дискусиите в канала Dstat, където киберпрестъпниците се събират, за да предлагат услуги за DDoS атаки. На 4 януари 2024 година, веднага след като Kiberphant0m се присъединил към дискусията, един от потребителите с псевдоним „buttholio“ го поздравил, на което той отговорил с познатия жаргон „wsg“ („какво ново?“). В началото на този месец обаче дейността на канала и самия сайт Dstat беше спряна по време на международната операция PowerOFF.
През април Kiberphant0m признал в канала Dstat, че използва алтернативен акаунт в Telegram под псевдонима @Reverseshell. Две седмици по-късно той потвърди това в друг Telegram канал, наречен The Jacuzzi. Това значително улеснило работата на разследващите.
Telegram акаунтът Vars_Secc също така заявил принадлежност към потребител на BreachForums под псевдонима „Boxfan“. Според изданието Intel 471 в първите си публикации във форума той е включил Telegram акаунта Vars_Secc в подписа си. В последния си пост в BreachForums през януари тази година Boxfan разкрива открита от него уязвимост в Naver, най-популярната търсачка в Южна Корея. Коментарите разкриват изключително негативното му отношение към южнокорейската култура.
По едно време Kiberphant0m дори припечелвал пари от „bug bounty“ програма за награди за намиране на уязвимости, като си сътрудничи с компании като Reddit и Coinbase. В едно от съобщенията си той заявява, че е открил уязвимост в системата на голяма американска авиокосмическа компания. Вместо да докладва за уязвимостта, той решава да пусне данните за продажба.
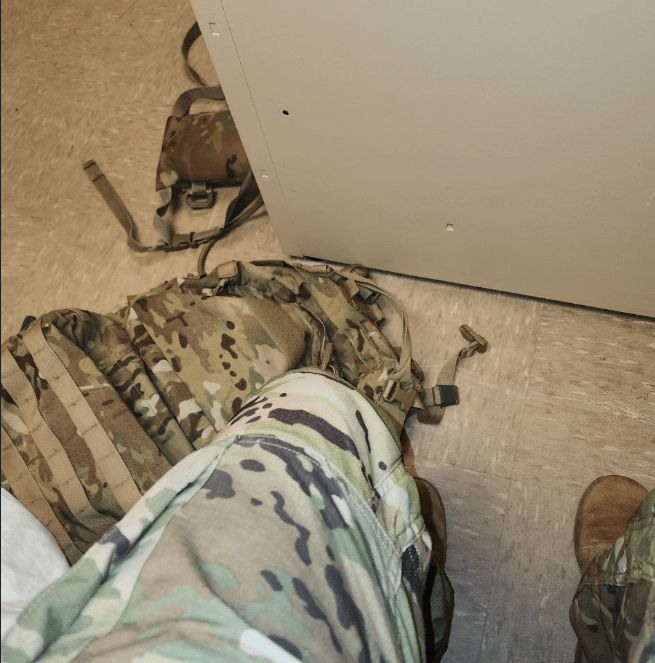
Най-интригуващият елемент от историята са, разбира се, думите, показващи връзки с военните. В кореспонденция от 2022 година хакерът под един от своите прякори твърди, че служи в американската армия в южнокорейска база.
Тази версия се потвърждава от скрийншотове: те показват, че той е използвал военен Wi-Fi и е носел военна униформа. Предвид уменията му е възможно той да е участвал в киберподразделението на армията. Публикациите във форумите за игри също рисуват необичайна картина – хакерът споделя опита си от използването на корейски сървъри в онлайн игри.
Между другото, Kiberphant0m често предизвиква недоволството на модераторите на форумите за киберпрестъпления. Той многократно е бил банван за измами, но това не му е попречило да продължи да предлага услугите си, включително да хаква правителствени сървъри и да препродава достъпа до тях.
Големият въпрос е – може ли той наистина да остане неуловим?
Kiberphant0m твърди, че е извън обсега на правоприлагащите органи, и че „прикритието“ на военната му служба е само отвличане на вниманието. Въпреки това разследващите продължават да търсят следи, като анализират цифрови отпечатъци и анонимни акаунти.
Въпреки твърденията на хакера, че е „неуязвим“, киберекспертите смятат, че арестът му е само въпрос на време. Вече са натрупани множество доказателства, включително връзки между псевдонимите му, IP адресите и форумите, в които е търгувал с данни. Изглежда, че дори сред киберпрестъпниците този човек заема уникално място. Докато повечето му колеги се фокусират върху финансови данни и корпоративни уязвимости, Kiberphant0m демонстрира селективен подход, насочен към правителствени агенции и критична инфраструктура.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
