


Новите инструменти, базирани на изкуствен интелект все по-често се използват от киберпрестъпниците. Последният пример е свързан с проекта OpenClaw: хакери разпространиха заразени инсталационни файлове, а търсачката Bing помогна злонамерените линкове да се изведат в горната част на резултатите от търсенето.
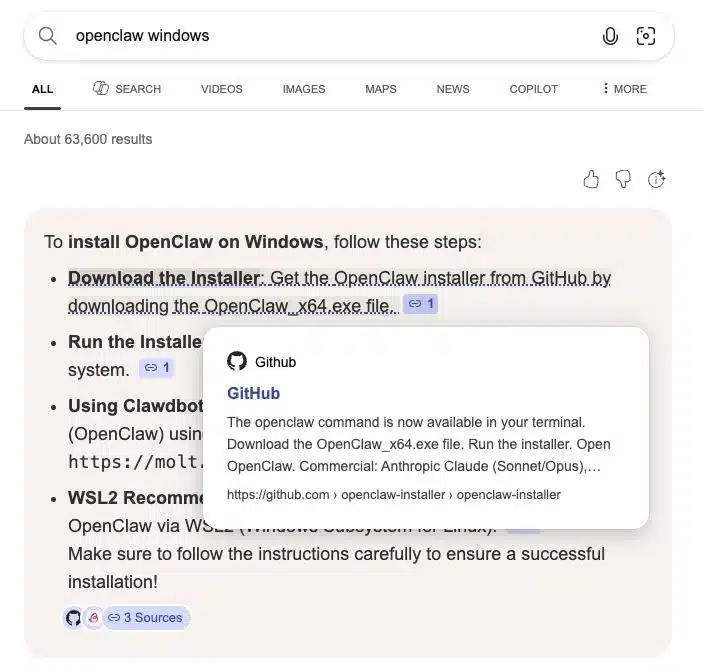
Екипът на компанията Huntress откри проблема след инцидент с потребител, който търсел „OpenClaw за Windows“ чрез Bing. Системата предложила линк към наскоро създадено хранилище в GitHub. На страницата се намирал инсталационен файл, маскиран като официален. След стартирането на компютъра на потребителя се изтеглила програма за кражба на данни и зловредният софтуер GhostSocks.
Хранилището е съществувало в GitHub от 2 до 10 февруари и е принадлежал на организацията openclaw-installer. Платформата GitHub вдъхва доверие на много разработчици и потребители, а самият OpenClaw има десетки хиляди разклонения. Тази обстановка е помогнала на хакерите да направят фалшивия код да изглежда правдоподобен. Допълнителна убедителност придаде резултатът от търсенето в Bing: злонамереният репозиторий се оказа сред първите препоръки.
Анализът показа, че по-голямата част от кода в проекта изглежда легитимен. Файловете бяха копирани от проекта moltworker на компанията Cloudflare. Злонамерените компоненти бяха скрити в раздела с версиите. 7-Zip архивът съдържаше изпълнимия файл OpenClaw_x64.exe. След стартиране файлът инсталираше няколко лоудъра, написани на Rust, които зареждат злонамерени програми директно в паметта на системата.
Един от компонентите е cloudvideo.exe — вариант на стийлъра Vidar. Програмата събира данни на потребители на Telegram и Steam и получава адресите на управляващите сървъри. Друг файл, serverdrive.exe се оказа модификация на GhostSocks. Тази злонамерена програма превръща заразените компютри в прокси сървъри. Киберпрестъпниците използват подобни машини за маскиране на атаки и заобикаляне на защитните системи при влизане в хакнати акаунти.
Авторите на анализа също така забелязаха признаци на непознат досега софтуер, получил работното наименование „stealth packer”. Съобщенията в пробата сочат функции за стартиране на злонамерен код в паметта, добавяне на правила на защитната стена и проверка на виртуалната среда преди изпълнение на полезния товар.
След сигнал на Huntress администрацията на GitHub е изтрила акаунта и хранилището. Специалистите обаче са открили нови страници с подобни имена, създадени за разпространение на злонамерени файлове. Един от клоновете се е появил още на следващия ден след изтриването на първоначалното хранилище.
Според наблюденията на екипа, около OpenClaw вече са възникнали множество измамни схеми. Допълнителни рискове създава и собствената екосистема на проекта, където се срещат небезопасни разширения и инструменти, способни да разкриват поверителна информация. Популярността на платформата я прави удобна цел за разпространение на програми, крадящи акаунт данни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
