



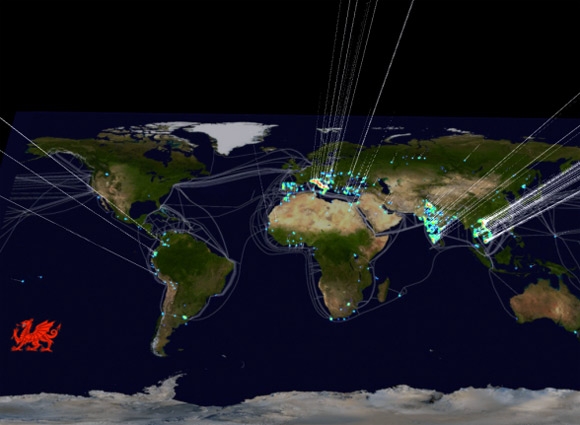
Американската компания Team Cymru започна разследването на мащабна по своите размери атака, насочена срещу домашните маршрутизатори, броят на които според специалистите надвишава 300 хиляди заразени устройства, намиращи се предимно в Азия и Европа. Най-много заразени мрежови устройства има в Индия, Италия и Виетнам.
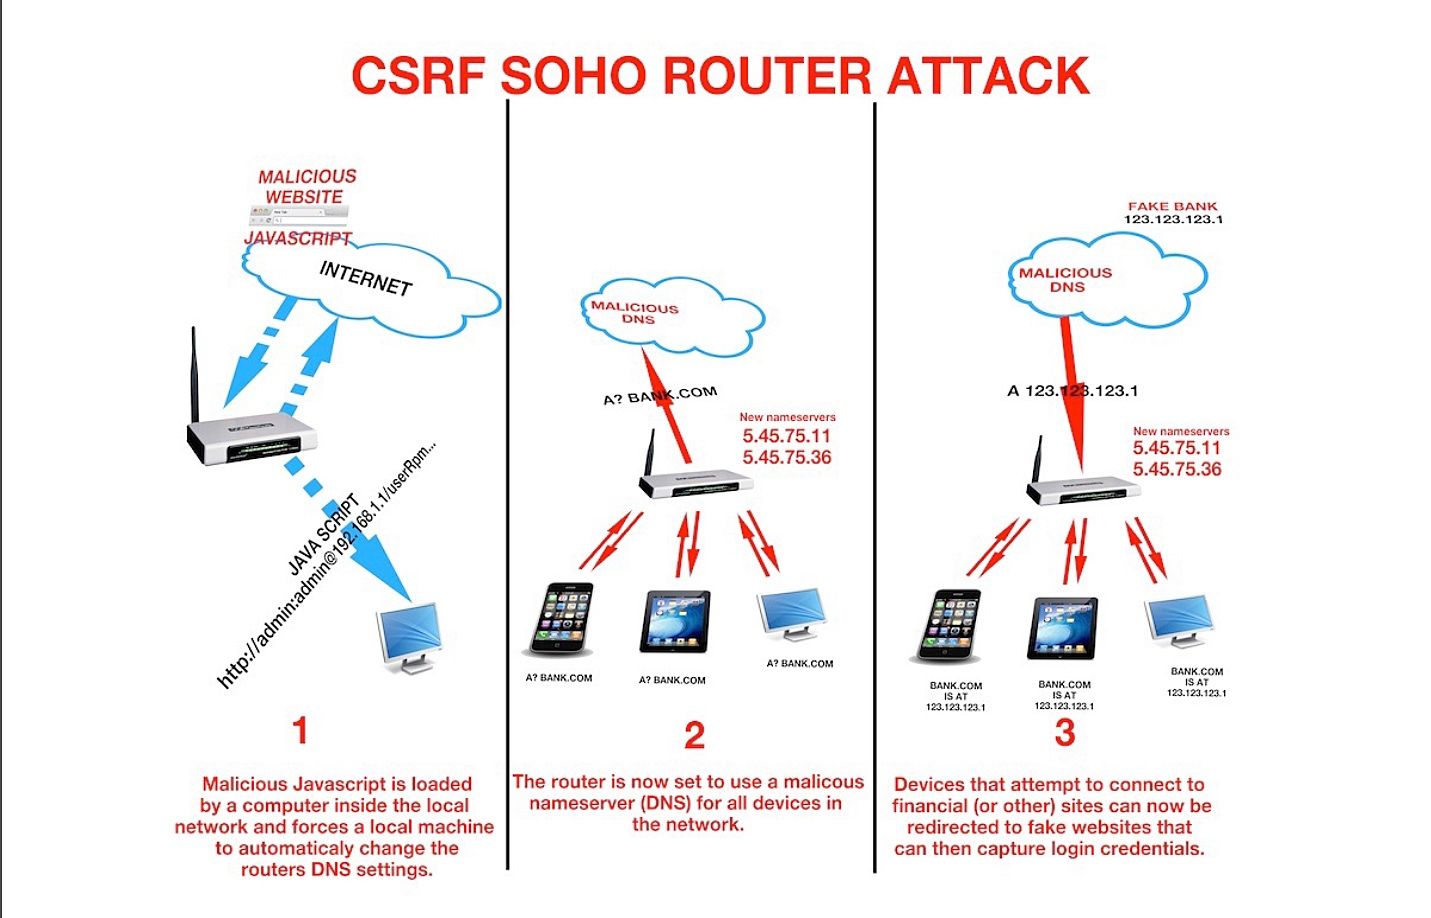
Злонамерените хакери променят DNS-настройките в маршрутизаторите по такъв начин, че DNS-запитванията се изпращат на контролирани от мошениците сървъри с IP адреси 5.45.75.11 и 5.45.75.36. Осъществява се MiTM-атака с подмяна на IP адресите на оригиналните домейни. Това най-вероятно е направено с цел монетизация на трафика и организиране на мощна мрежа от ботове, но Team Cymru не потвърдиха това предположение и съобщиха само, че всичките изпробвани от тях DNS-запитвания се препращат от 5.45.75.11 и 5.45.75.36 към оригиналните DNS-сървъри.
Анализът на специалистите показва, че атаките на са насочени към конкретен производител и са пострадали различни фирми: D-Link, Micronet, Tenda, TP-Link и други. Както и при популярната програма DNSChanger, жертвите на атаката могат да останат без връзка, ако фалшивите DNS сървъри престанат да функционират.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
