



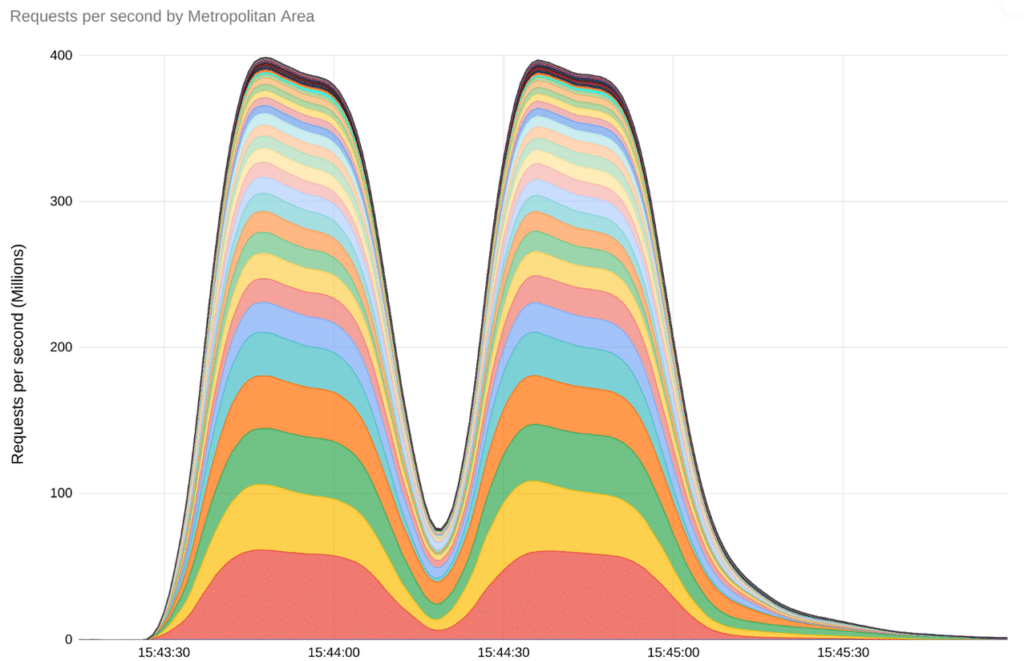
Google съобщи, че през август тази година е успяла да отблъсне най-мощната DDoS атака в историята – интензивността ѝ е възлизала на 398 милиона заявки в секунда, или 7 пъти и половина повече отколкото най-голямата DDoS атака за миналата година. Атака също така разкри нови методи за хакване на сайтове и услуги.
При новата серия DDoS атаки е използвана нова техника за „Rapid Reset“ или „бързо нулиране“, базирана на мултиплексиране на потоци – основна характеристика на протокола HTTP/2. Интензивността на атаката достигна 398 милиона заявки в секунда, докато предишният миналогодишният рекорд беше „само“ 46 милиона заявки в секунда. За сравнение, по време на тази 2-минутна атака бяха генерирани повече заявки, отколкото броят на статиите в Уикипедия, прочетени през целия месец септември през тази година.
Последната вълна от атаки започна в края на август и продължава и до днес, като е насочена към големи доставчици на инфраструктура, включително услуги на Google, Google Cloud и клиенти на Google. Компанията успява да поддържа услугите си в готовност за работа чрез глобална инфраструктура за балансиране на натоварването. Google координира усилията си с партньори от индустрията, които помогнаха да се идентифицират механизмите на атаките и съвместно да се разработят мерки за смекчаване на последиците.
В хода на атаката беше идентифицирана уязвимост в протокола HTTP/2, на която беше дадено обозначението „CVE-2023-44487“ с оценка 7,5 от 10 – тази уязвимост е помогнала на нападателите да приложат техниката „Rapid Reset“. За да се ограничи влиянието на тази атака, Google препоръчва на администраторите на сървъри, поддържащи HTTP/2 да се уверят, че са инсталирани пачове за затваряне на уязвимостта „CVE-2023-44487“.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
