



Google внедри технологията Device Bound Session Credentials (DBSC) в Chrome 146 за Windows, която предпазва от кражба cookie-файловете от сесия на злонамерен софтуер. Тази мярка за сигурност криптографски обвързва активните потребителски сесии с хардуера на техните устройства, което прави похитените данни за удостоверяване неизползваеми за хакерите. Потребителите на macOS ще получат тази защита в бъдеща актуализация на браузъра.
Обявена през 2024 г., технологията разчита на хардуерни компоненти – Trusted Platform Module (TPM) в Windows и Secure Enclave в macOS. Чипът за сигурност генерира уникални публични и частни ключове за криптиране на данните, които не могат да бъдат експортирани от устройството. Новите краткотрайни cookie-сесии се издават само след като Chrome докаже притежанието на съответния частен ключ на сървъра. Без този ключ откраднатите бисквитки изтичат и стават безполезни за нападателите почти веднага.
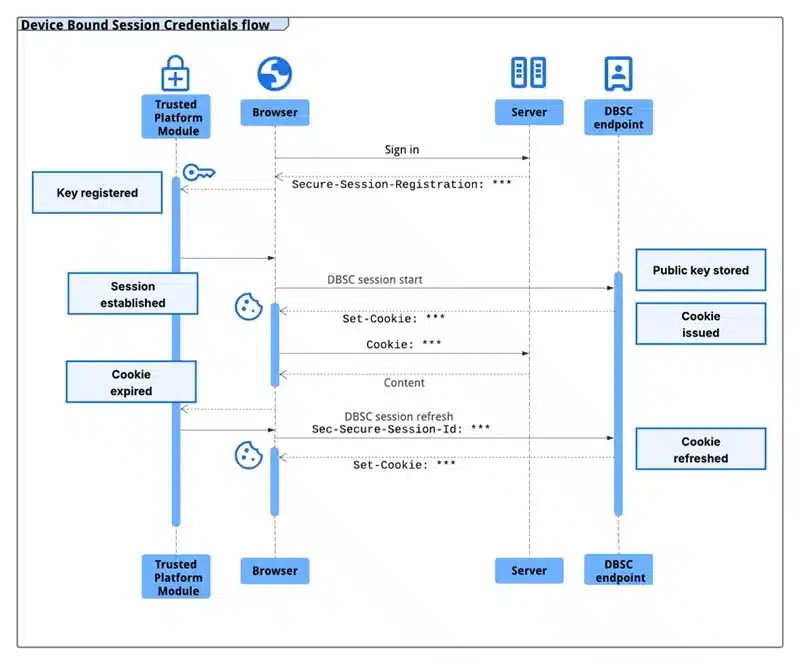
Нека да обобщим как работят сесийните бисквитки (Cookies). Те служат като дълготрайни токени за удостоверяване при влизане в определена интернет платформа и се създават от страната на сървъра въз основа на потребителското име и парола. Тъй като позволяват удостоверяване без въвеждане на идентификационни данни, киберпрестъпниците използват специализиран зловреден софтуер (инфостийлър), за да събират тези токени.
Google отбелязва, че зловреден софтуер като LummaC2 става все по-усъвършенстван в кражбата на идентификационни данни. След като получи достъп до машината, той може да чете локалните файлове и памет, където браузърите съхраняват бисквитките за удостоверяване, и няма надежден начин да се предотврати кражбата им само от софтуер.
Протоколът DBSC изисква минимален обмен на информация под формата на публичен ключ за потвърждаване на собствеността (без разкриване на идентификатори на устройства) и защитава всяка сесия с отделен ключ, предотвратявайки проследяването на потребителската активност между различните сесии от сайтовете.
Google тества ранна версия на DBSC с няколко уеб-платформи, включително Okta, и регистрира значително намаляване на отвличането на сесии. Протоколът е разработен в партньорство с Microsoft като отворен уеб-стандарт и е получил положителни отзиви от много експерти по уеб-сигурност.
Уебсайтовете могат да мигрират към по-сигурни, хардуерно базирани сесии, като добавят специални точки за регистрация и актуализиране към своя бекенд, без да губят съвместимост със съществуващия си фронтенд. Спецификациите са достъпни на уебсайта на World Wide Web Consortium (W3C), а подробни указания за внедряване са налични в документацията на Google и в GitHub.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
