


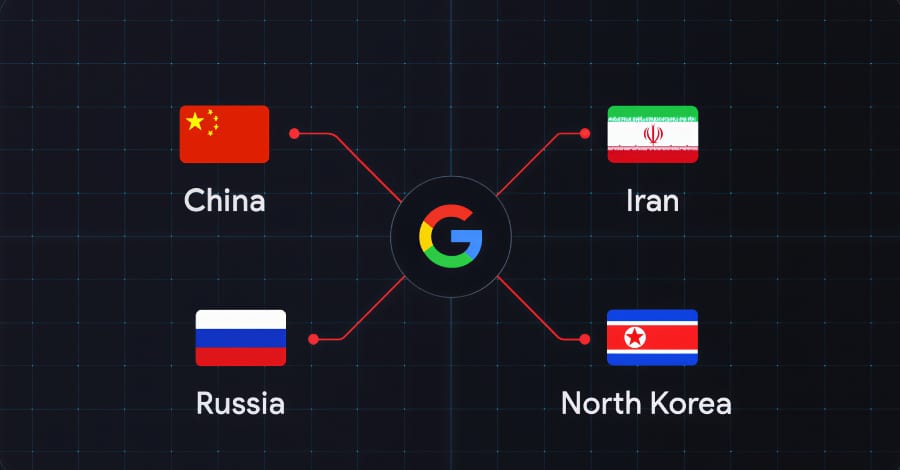

Google Threat Intelligence Group публикува анализ, който звучи като сценарий от технологичен трилър, но всъщност описва реалността на 2026 година. Според доклада държавно подкрепяни групи от Китай, Русия, Иран и Северна Корея системно и координирано атакуват отбранителната индустриална база – секторът, който разработва дронове, автономни системи, комуникационни решения и критични военни технологии.
Това не са изолирани инциденти, а постоянен натиск от различни посоки – шпионаж, инфилтрация чрез фалшиви обяви за работа, пробиви през уязвими крайни устройства и атаки по веригата за доставки. Според Google тенденцията е ясна: съвременната война вече не се води само на бойното поле, а и в мрежите на производители, изследователски центрове и дори в смартфоните на военни служители.
Дронове, автономни системи и новите стратегически цели
В центъра на интереса са технологиите, които променят характера на съвременните конфликти. Автономните превозни средства, бойните дронове и системите за управление на операции играят все по-ключова роля във войната между Русия и Украйна, което автоматично превръща компаниите зад тях в стратегически мишени.
Google отбелязва, че много от най-активните групи проявяват особен интерес към производители и разработчици на безпилотни системи и анти-дрон решения. Част от атаките са насочени директно към служители – чрез социално инженерство, фишинг или зловредни файлове, маскирани като техническа документация и предложения за сътрудничество. Други кампании използват фалшиви формуляри и въпросници, качени в платформи като Google Forms, за да събират информация за оператори на дронове и военен персонал.
Особено показателна е тенденцията за „евакуация от засичане“ – вместо масови шумни пробиви, атакуващите все по-често действат прецизно, насочвайки се към единични устройства и хора, с цел да избегнат системите за откриване и реагиране на заплахи (EDR). Това прави атаките по-трудни за засичане и още по-опасни.
Когато защитените приложения не са достатъчно защитени
Докладът описва и тревожни примери за злоупотреба със защитени комуникационни приложения като Signal и Telegram. Руският клъстер APT44, известен още като Sandworm, е свързан с опити за извличане на данни от настолната версия на Signal чрез използване на Windows скриптове за декриптиране и ексфилтрация на съобщения. В някои случаи достъпът до устройствата е бил осигурен след физическо придобиване на техника от бойни зони.
Други групи са използвали функцията за „свързване на устройство“ в Signal, за да отвличат акаунти на жертви без те да осъзнаят, че профилът им е компрометиран. При мобилните устройства се наблюдава разпространение на Android зловреден софтуер, маскиран като легитимни военни или технологични приложения. Някои варианти имитират украински системи за управление на бойни действия, други използват архивирани файлове с LNK преки пътища или RDP конфигурации, които установяват връзка с домейни, контролирани от нападателите.
Севернокорейските групи, включително такива, свързвани с Lazarus, продължават т.нар. „Dream Job“ кампании – сложни операции, при които инженери и специалисти от аерокосмическия и отбранителния сектор получават фалшиви предложения за работа. Зад привидно легитимните документи се крият бекдори и инструменти за дългосрочен отдалечен достъп.
Китайските ORB мрежи и трудната битка за атрибуция
Особено внимание в анализа е отделено на китайските групи, които използват т.нар. Operational Relay Box (ORB) мрежи. Това са разпределени инфраструктури от компрометирани или контролирани устройства, често разположени в домашни или търговски мрежи, чрез които атакуващите препращат трафика си.
Предимствата за тях са значителни. Трафикът се смесва с легитимния, заобикалят се географски ограничения и защитни филтри, а проследяването на източника става изключително трудно. Дори при разкриване на част от възлите, мрежата може бързо да се разшири с нови устройства, което я прави устойчива на опити за неутрализация.
Този модел показва нова степен на стратегическо планиране – атакуващите не просто пробиват, а се позиционират около целите си предварително, изграждайки инфраструктура за бъдещи операции.
Индустрия под постоянен натиск
Заключението на Google е категорично: отбранителната индустриална база е в състояние на постоянна, многовекторна обсада. Освен класически държавен шпионаж, секторът е обект и на финансово мотивирани атаки – изнудване, пробиви във веригата за доставки и компрометиране на производствени компании, които обслужват военни проекти.
Рискът не е ограничен до фронтови държави или конкретни региони. Кампаниите засягат организации в Северна Америка, Европа, Близкия изток и Азия. Това означава, че всяка компания, свързана по някакъв начин с отбранителни технологии, може да се окаже част от по-голяма геополитическа игра.
Днешната военна мощ не се измерва само в ракети и танкове. Тя се измерва в код, в алгоритми, в чипове и в сигурността на комуникациите. А там, както показва анализът, кибервойната вече тече с пълна сила.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
