Производители от всички сектори се надпреварват днес да правят продуктите си „умни“ и да ги свързват към Интернет. От домакински уреди, като хладилници и фурни, през автомобили, оръжие, детски играчки, медицински устройства, Интернет на вещите се разраства вълнообразно. Заедно с безспорната полезност на свързаните устройства, идват и заплахите от тях. От една страна са самите устройства, а от друга – приложенията, контролиращи смарт функционалността им.
За опасностите, идващи от недобре проектираните приложения и свързаните към тях устройства се говори в наскоро публикуван материал на Kaspersky Lab, който разглежда защитеността на приложенията, контролиращи системите, насочени към свързания автомобил.
„Използвайки легитимни мобилни приложения е възможно да се получат GPS координатите на колата, да се проследи нейния маршрут, да бъдат отворени вратите ѝ, да се стартира двигателя и да се включат помощните устройства към нея. От една страна това са безспорно полезни характеристики, използвани от милиони, но от друга страна, ако крадец на коли успее да получи достъп ди мобилното устройство, което принадлежи на жертвата, то няма ли кражбата на кола да се превърне в дреболия за престъпника?“, питат Михаил Кузин и Виктор Чебишов от Kaspersky Lab.
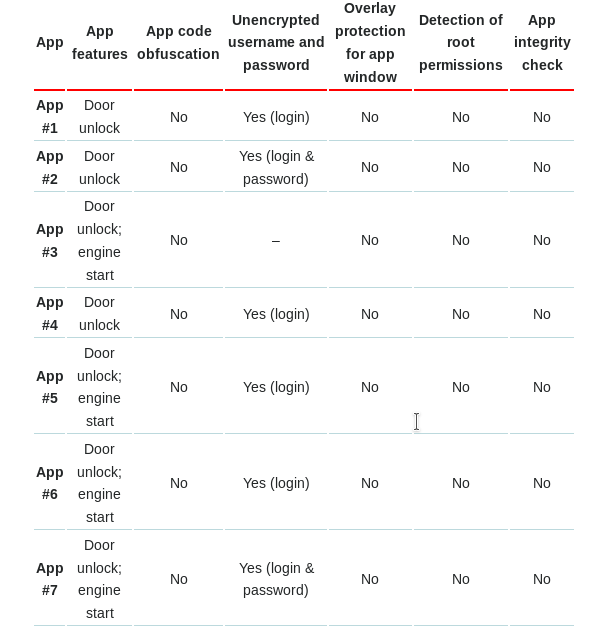
За да проверят защитеността на свързания автомобил, те тестват пет популярни мобилни приложения за свързаните коли с потребители от 50 000 до 5 000 000.
Авторите на експеримента проверяват защитеността на въпросните приложения на основата на пет критерия:
– защитен ли е кода на приложението от реверсивен анализ;
– какви правомощия има устройството. Специалистите обясняват, че ако приложението иска пълни права над устройството, то тогава зловреден код, поел контрола над устройството, ще позволи на атакуващата страна да прави, каквото иска.
– възможността за верификация на потребителския интерфейс, което да предотврати представянето на екран, изготвен от престъпник, който да заблуди потребителя и да открадне данните му за вписване в приложението;
– осъществява ли се верификация на целостта на приложението и неговия код. Това би попречило на атакуващата страна да качи зловреден клонинг в магазина с приложения и да подлъже потребителя.
Както може да видите по-долу, резултатите хич не са добри. Става въпрос за приложения, отговарящи за милиони свързани автомобили.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!