Windows Defender в последните версии на Windows 10 стана значително по-функционален. Тази седмица софтуерният гигант съобщи за новия метод за блокиране на неизвестни опасни приложения.
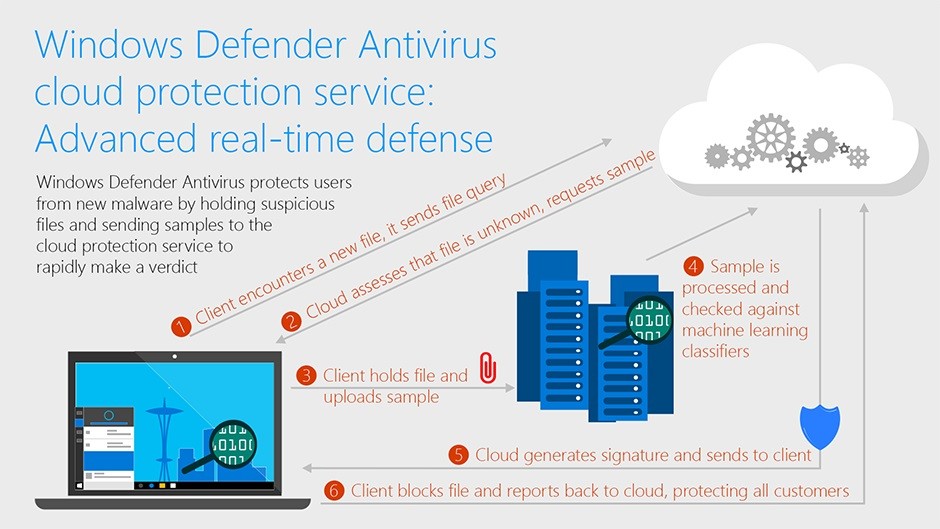
Microsoft обяви, че на операционната система Windows 10 са достатъчни 10 секунди за анализ на файла, който би могъл да съдържа вредоносен код. При засичането на подобен опасен код, Windows Defender реагира не само на въпросния локален компютър, но и на всички потребители със защитника. Бързата реакция на Windows Defender се дължи предимно на използването на нови облачни технологии. Едновременно с анализа на файла се осъществява и мониторинг за наличието на опасно поведение в системите.
При откриването на подозрителен файл се осъществява запитване до електронния облак. Ако файлът е неизвестен, сървърът получава неговото копие за проверка. Използват се класификатори с мощни механизми на машинно обучение. В облака се генерира сигнатура, която се изпраща на клиента. Windows 10 блокира файла и съобщава в облака, за да защити и другите потребители. Всичко това отнема 10 секунди.
Възможни са допълнителни настройки – включване и изключване на облачния анализ, както и дълбок анализ в продължение на една минута.
Всичко това работи само в последната версия Windows 10 Creators Update. В обновяването Windows 10 Fall Creators Update се очаква усъвършенстване на тази технология.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!