


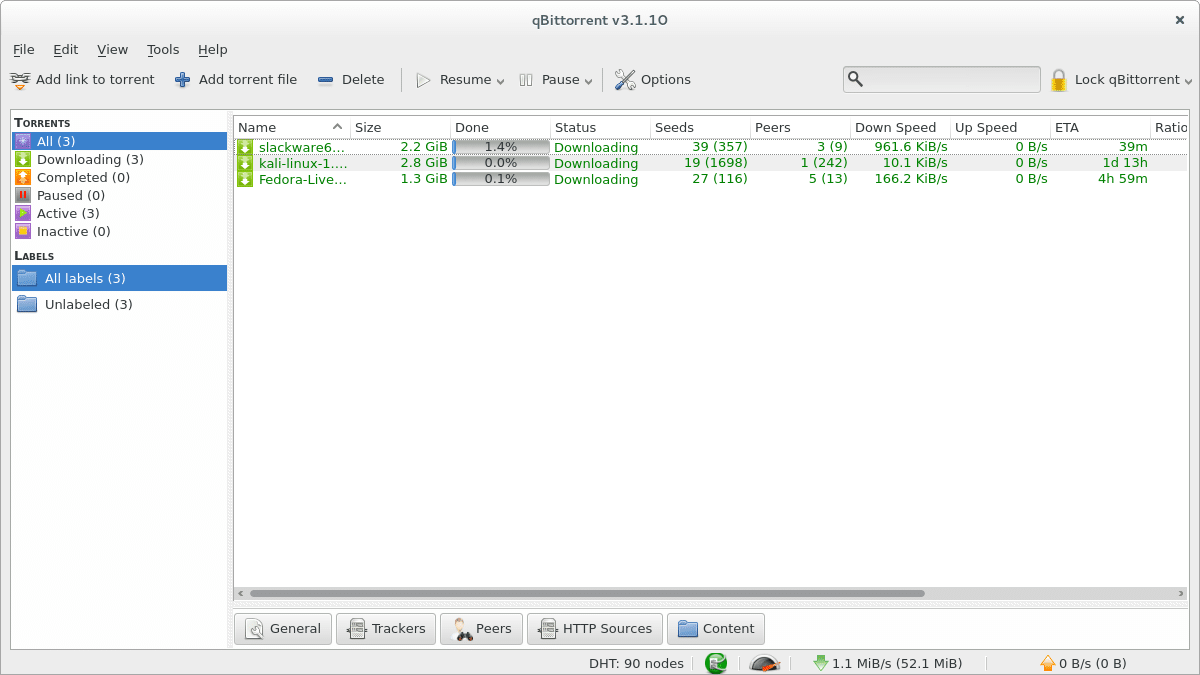

Поддържащите сигурността на популярния торент клиент qBittorrent издадоха нова версия на програмата, в която е адресирана критична уязвимост. Тя е въведена чрез обновление в началото на април, 2010. 14 години по-късно – на 28.10.2024 (с версия 5.0.1) е запушена, предава BleepingComputer.
Става дума за проблем, чието експлоатиране може да позволи дистанционното изпълнение на произволен код. Уязвимостта засяга неуспехът за валидация на SSL/TLS сертификатите в DownloadManager компонента на приложението.
BleepingComputer припомнят, че qBittorrent е особено популярен торент клиент. Той е с открит код и е кросплатформен, позволява филтриране по IP, поддържа RSS фийдове и има вградена търсачка.
Bleeping привеждат публикация на специалистите по сигурност от Sharp Security от вчера. В нея те дават подробности за уязвимостта и демонстрират експлоатирането ѝ. Освен това обаче се отправя критика, че екипът на qBittorrent не информират потребителите си веднага за дупката.
Sharp Security обясняват, че от 2010 програмата е приемала за доверен всеки един сертификат, включително такива, които са подправени и нелигитимни. Това е позволявало на трети страни да извършват атака от типа MITM (man-in-the-middle) и модифицират мрежовия трафик.
„В qBittorrent, DownloadManager класът е игнорирал всяка SSL грешка във валидацията на сертификата, която някога се е случвала“, пишат Sharp Security. При това положение, когато валидацията бива прескачана, всеки сървър, представящ се за легитимен може да пресече, модифицира или внесе информация в информационния поток. И qBittorrent по подразбиране ще се доверява на тази информация.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
