



Изследователи по сигурността откриха нов софтуер за кражба на информация (infostealer), наречен VoidStealer, който прилага революционен метод за заобикаляне на най-съвременните защити на Google Chrome. Вместо груба сила, вирусът използва хардуерни прекъсвания (breakpoints), за да извлече „главния ключ“ за декриптиране директно от паметта на браузъра.
Доклад на Gen Digital (компанията майка на Norton, Avast и AVG) разкрива, че това е първият случай на зловреден софтуер, засичан „в дивата природа“, който използва толкова прецизен механизъм за компрометиране на т.нар. Application-Bound Encryption (ABE).
Какво е Application-Bound Encryption (ABE) и защо е важно?
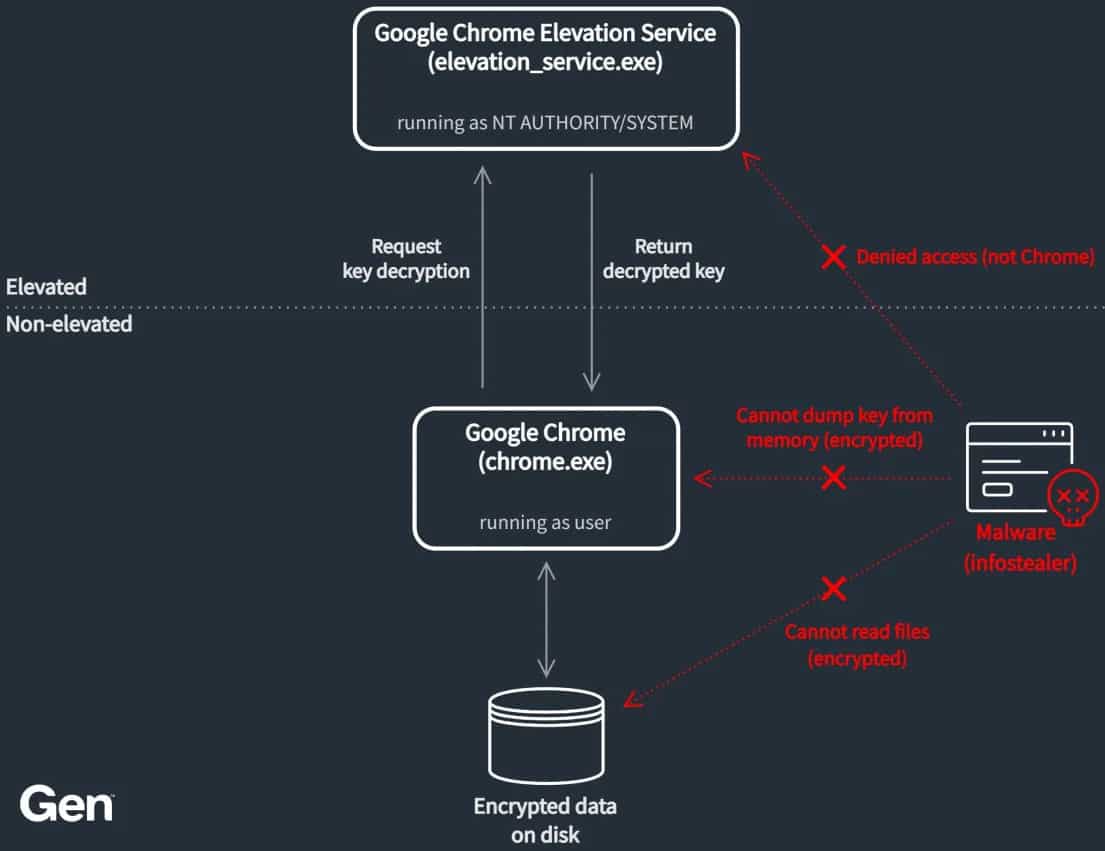
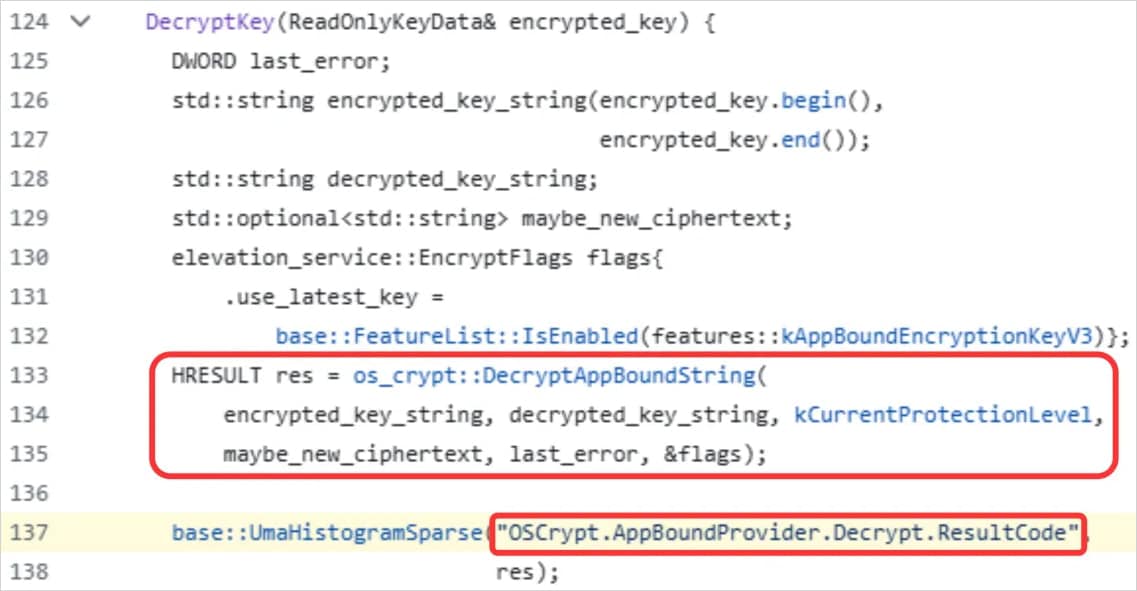
През юни 2024 г. Google въведе ABE в Chrome 127 като отговор на нарастващия брой кражби на бисквитки (cookies) и пароли. Функцията гарантира, че главният ключ за декриптиране се съхранява в криптиран вид на диска. За да бъде отключен, е необходима легитимна услуга на Windows (Google Chrome Elevation Service), работеща със системни привилегии (SYSTEM), която да потвърди, че заявката идва от самия браузър, а не от външно приложение.
Досега това се считаше за една от най-стабилните прегради пред хакерите, но VoidStealer доказва, че дори „златният стандарт“ на Google има пробойни.
Трикът на VoidStealer: Дебъгер срещу криптиране
VoidStealer не се опитва да „хакне“ криптирането на диска. Вместо това той изчаква момента, в който браузърът сам декриптира ключа за собствените си нужди.
Процесът на атаката протича в няколко стъпки:
- Скрит процес: Вирусът стартира нов, скрит процес на браузъра в „спящо“ състояние.
- Прикачване като дебъгер: VoidStealer се свързва с този процес като инструмент за отстраняване на грешки (debugger).
- Хардуерни прекъсвания (Breakpoints): Зловредният софтуер сканира паметта за специфични инструкции в
chrome.dllилиmsedge.dll. Той поставя „капан“ (хардуерна точка на прекъсване) точно в момента, в който браузърът зарежда главния ключ (v20_master_key) в чист вид (plaintext). - Екстракция: В секундата, в която ключът се появи в паметта, VoidStealer го прочита чрез командата
ReadProcessMemoryи го извлича.
Произход: От отворен код до Dark Web оръжие
Според изследователите, VoidStealer вероятно не е „измислил“ тази техника от нулата. Тя е заимствана от проекта с отворен код ElevationKatz – инструмент, създаден от специалисти по сигурността, за да демонстрират слабостите в Chrome. Хакерите обаче бързо са адаптирали този академичен метод за престъпни цели.
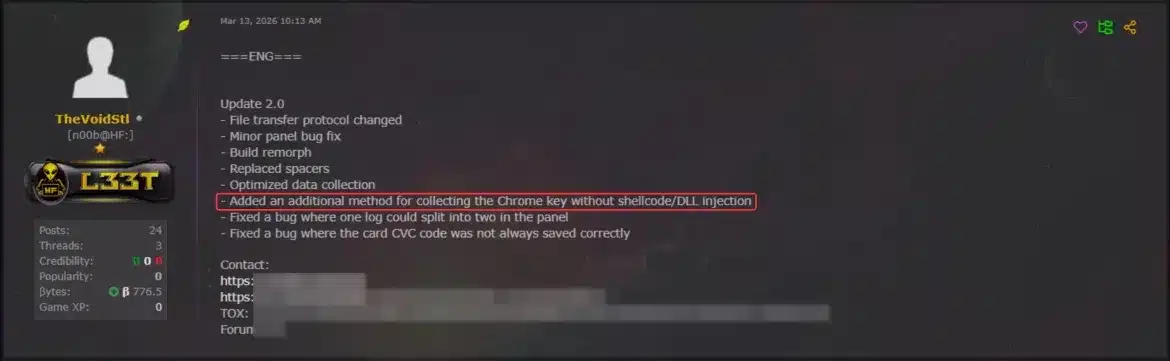
VoidStealer работи по модела Malware-as-a-Service (MaaS) и се рекламира активно във форумите на Тъмната мрежа (Dark Web) от края на 2025 г. Версия 2.0 на софтуера е тази, която официално въвежда новия механизъм за заобикаляне на ABE.
Как да се предпазим?
Тъй като VoidStealer работи на ниво потребителски процес и не изисква администраторски права за тази конкретна операция, стандартните защити на Windows често могат да бъдат подведени.
Експертите съветват:
- Двуфакторна автентикация (MFA): Дори хакерите да откраднат вашата парола или сесийна бисквитка, MFA е последната бариера, която може да ги спре.
- Външни мениджъри на пароли: Използването на специализиран софтуер за пароли (като Bitwarden, 1Password или Dashlane) е по-сигурно от съхраняването им директно в браузъра.
- Внимавайте с изтеглянията: Инфостийлърите обикновено се разпространяват чрез „кракнати“ игри, фалшиви софтуерни актуализации или фишинг имейли.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
