



Службата на Националния директор по киберсигурност (ONCD) към Белия дом призова разработчиците да спрат да използват езиците за програмиране C и C++ при разработването на критичен софтуер. Този съвет се основава на загриженост относно сигурността на управлението на паметта. Това е аспект, който е от решаващо значение за предотвратяване на различни уязвимости.
Неправилното управление на паметта в софтуерния код може да доведе до сериозни уязвимости, които да позволят на хакерите да извършват кибератаки.
Програмни езици като Java, благодарение на техните механизми за откриване на грешки по време на изпълнение се считат за безопасни по отношение на управлението на паметта. За разлика от тях езиците C и C++ позволяват на разработчиците да извършват операции с указатели и да осъществяват директен достъп до адреси в компютърната памет. Това включва четене и записване на данни навсякъде в паметта, до които те могат да получат достъп.
Тези езици обаче не проверяват автоматично дали тези операции излизат извън пространството на паметта, заделено за данни или структури. Такава проверка се нарича „проверка на границите“. Липсата на такава проверка означава, че програмистът може случайно или умишлено да запише данни извън разпределения блок памет. Това може да доведе до презаписване на други данни, повредени данни или в най-лошия случай до уязвимости в сигурността. Тези уязвимости могат да бъдат използвани, за да се изпълни злонамерен код или да се получи контрол над системата.
В доклада на ONCD се подчертава, че около 70 % от всички уязвимости в сигурността, идентифицирани от инженерите на Microsoft през 2019 година и от инженерите на Google през 2020 година са свързани именно с пробиви в сигурността на паметта.
Тази статистика ясно показва необходимостта от преосмисляне на подходите за разработване на софтуер в контекста на настоящата стратегия за киберсигурност на САЩ.
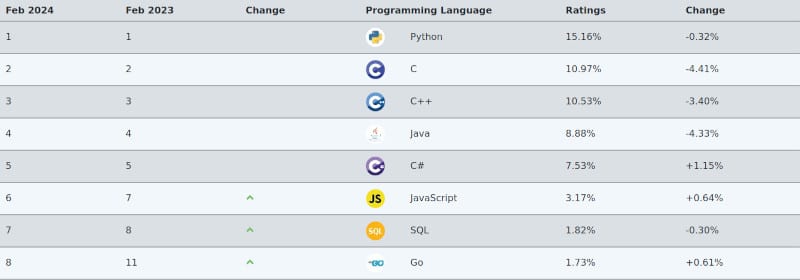
В доклада не само се посочват проблемите с езиците C и C++, но и се предлагат редица алтернативи. Езици за програмиране, признати за „безопасни за паметта“. Сред езиците, препоръчани от Агенцията за национална сигурност (АНС), са: Rust, Go, C#, C#, Java, Swift, JavaScript и Ruby. Тези езици включват механизми, които предотвратяват често срещани видове атаки срещу паметта. По този начин те повишават сигурността на разработваните системи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
