Експертите от Positive Technologies анализираха настоящите киберзаплахи за второто тримесечие и откриха рекорден брой атаки с помощта на програми за криптиране, промяна в методите на атаките срещу отрасъла и тенденция към създаване на зловреден софтуер, насочен към Unix базираните системи.
Според анализа общият брой на кибератаките от април до юни се е увеличил само с 0,3% в сравнение с първото тримесечие. Експертите смятат, че подобно забавяне е можело да се очаква, тъй като компаниите успяха да се адаптират за работа в условията на пандемия, включително и при предприемане на мерки за защита на мрежовия периметър и системите за отдалечен достъп.
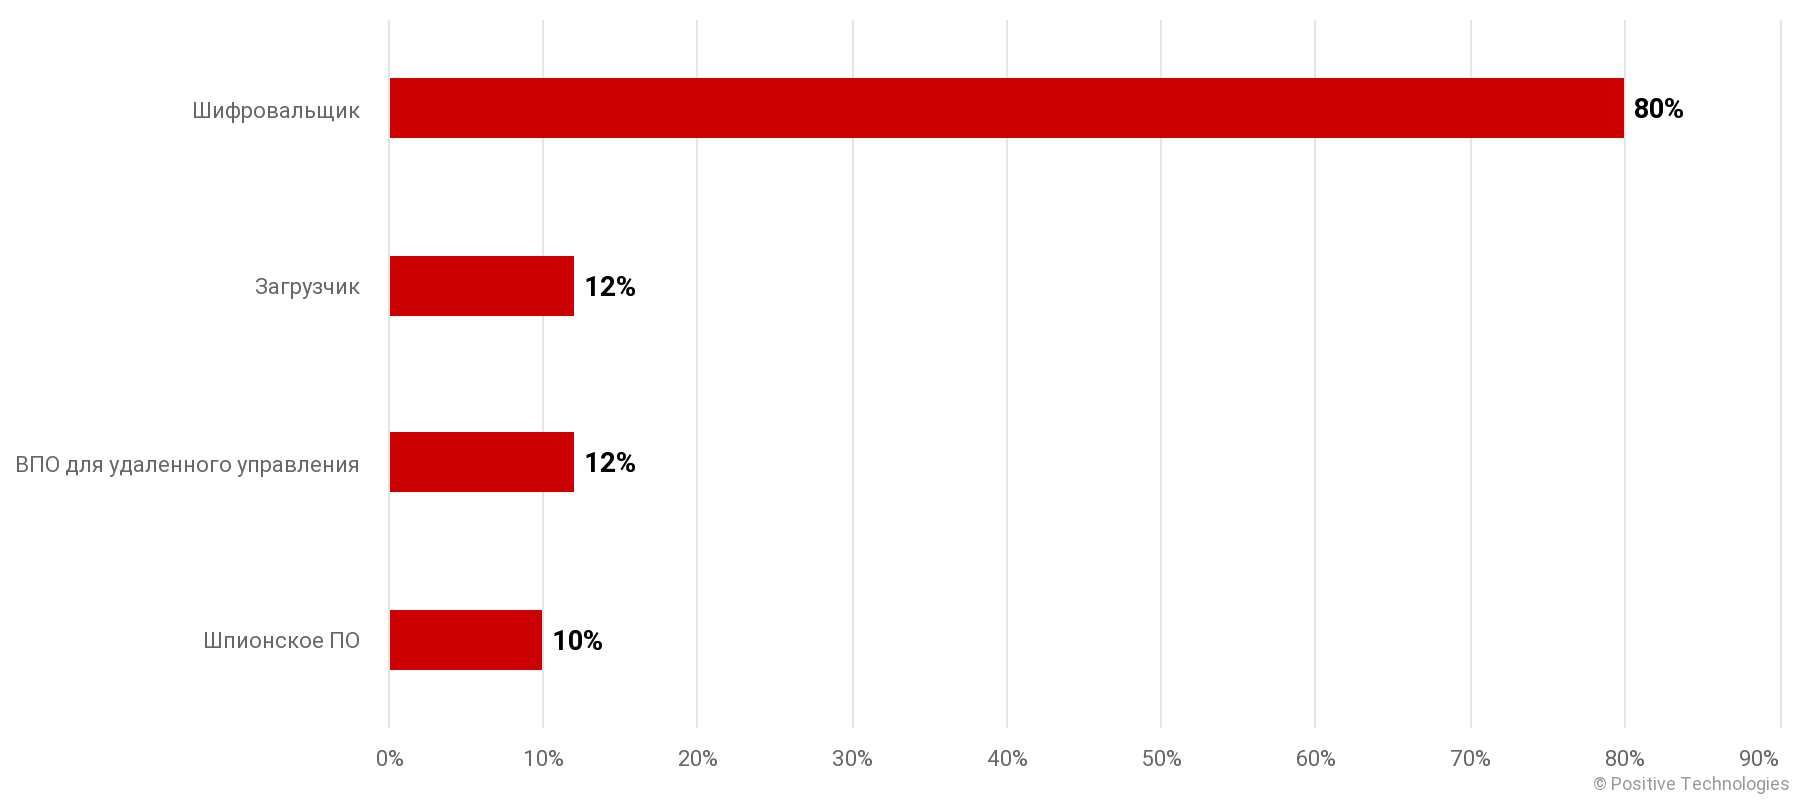
Въпреки това през второто тримесечие всички рекорди бяха разбити що се отнася до броя на атаките с помощта на ransomware: техният дял е бил 69% от всички атаки, използващи злонамерен софтуер. Най-голям брой инциденти са били идентифицирани от специалистите през април (45%). Независимо от това, нашумелите атаки срещу най-голямата американска тръбопроводна система Colonial Pipeline и полицията на окръг Колумбия, които привлякоха вниманието на правоприлагащите органи, повлияха на дейността на операторите и разпространителите на ransomware, а през юни, броят на атаките, използващи ransomware, са намалели наполовина.
В проучването на Positive Technologies се отбелязва, че наскоро в дарк-форумите вече има забрана за публикуване на теми относно партньорските програми на операторите на ransomware. Експертите смятат, че скоро може да се очаква изчезване на т. нар. партньори като отделна роля и техните задачи ще бъдат поети от самите оператори на ransomware, които ще събират екипи за разпространение и ще ги контролират непосредствено.
Сред останалите тенденции, които са били отбелязани от експертите на компанията, се споменава нарастващият тренд към създаване на зловреден софтуер, насочен към Unix базираните системи.
Един от най-забележимите трендове е променящият се ландшафт от киберзаплахи в сферата на търговията. Експертите обърнаха внимание на значителното намаляване на броя на атаките с помощта на така наречените уеб-скимери. В същото време интересът към тази индустрия сред киберпрестъпниците, разпространяващи рансъмуер, само нараства. Делът на атаките чрез използване на рансъмуер през второто тримесечие е 95% в областта на търговията. Експертите обясняват тези промени с факта, че по-рано основната цел на нападателите, атакуващи търговските компании, е била кражбата на данни – данни за плащане, лични данни и идентификационни данни на клиентите. Сега престъпниците все повече преследват пряката финансова печалба, надявайки се да получат голям откуп.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!