


Малко са потребителите, които не са наясно поне в основни линии какво е фишинг. От както се помним ни се казва да не отваряме съмнителни линкове в пощата си. От Microsoft обаче споделиха в публикация за нов вид, доста по-изпипана фишинг атака.
Фишинг атака, при която, ако минем с мишката през линка, ще видим напълно легитимен уебсайт
Измамниците разчитат на вид линк, който се използва често от маркетинг специалистите за проследяване на информация. Линкове с отворено пренасочване. Започва с основен домейн, следва низ от информация за статистическа цел, както и друг адрес, който е финалната дестинация.
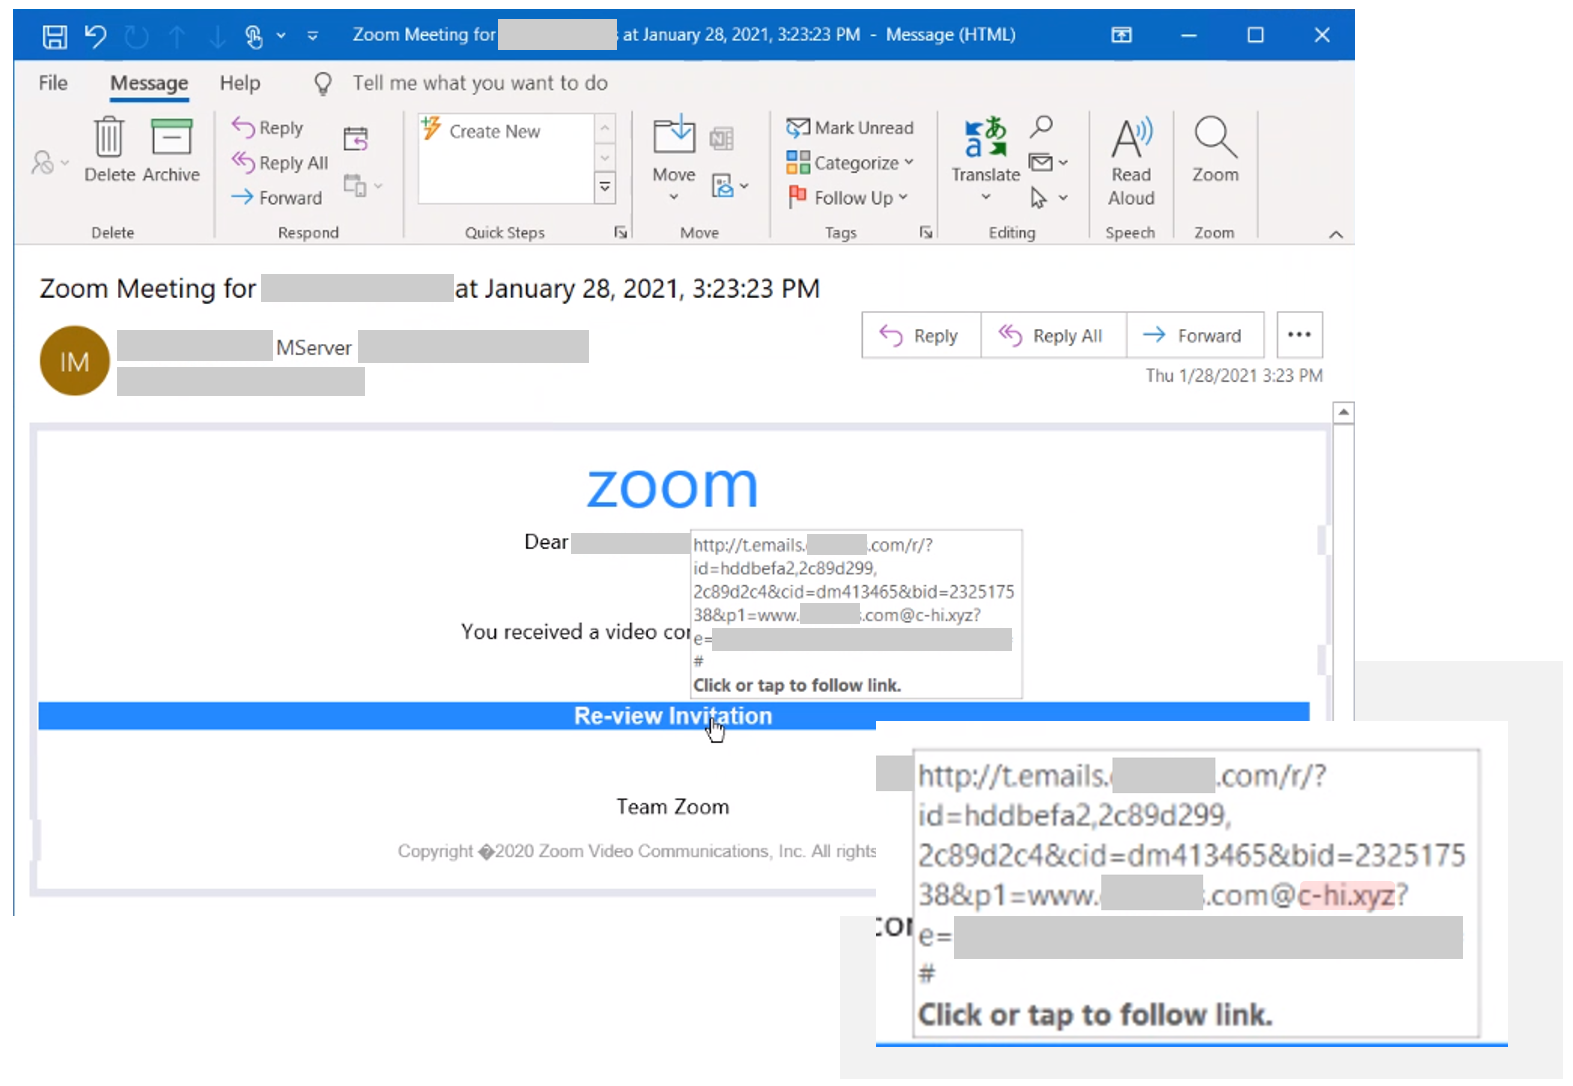
Да, може да отидем на напълно реален уеб сайт, да се заблудим и след това да ни пренасочат на мястото за атаката
За да изглежда още по-достоверно, схемаджиите добавят проверки за сигурност, като например капчи. Потребителят вярва, че е на официален уебсайт и въвежда данните си, за да види известие, доклад или да се включи в среща. След това се появява страница с грешка – например изтекла сесия или некоректно въведена парола.
Там въвеждаме още един път данните си, без да подозираме къде са ни препратили
След като вече предадем данните си, ние отново биваме пренасочени към правилната дестинация. Така че, вече трябва да гледаме целите адреси, преди да натиснем. А най-добре да използваме мениджър за пароли, тъй като той няма автоматично да постави данните ни на подобна страница, защото тя няма да отговаря на зададеното.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
