


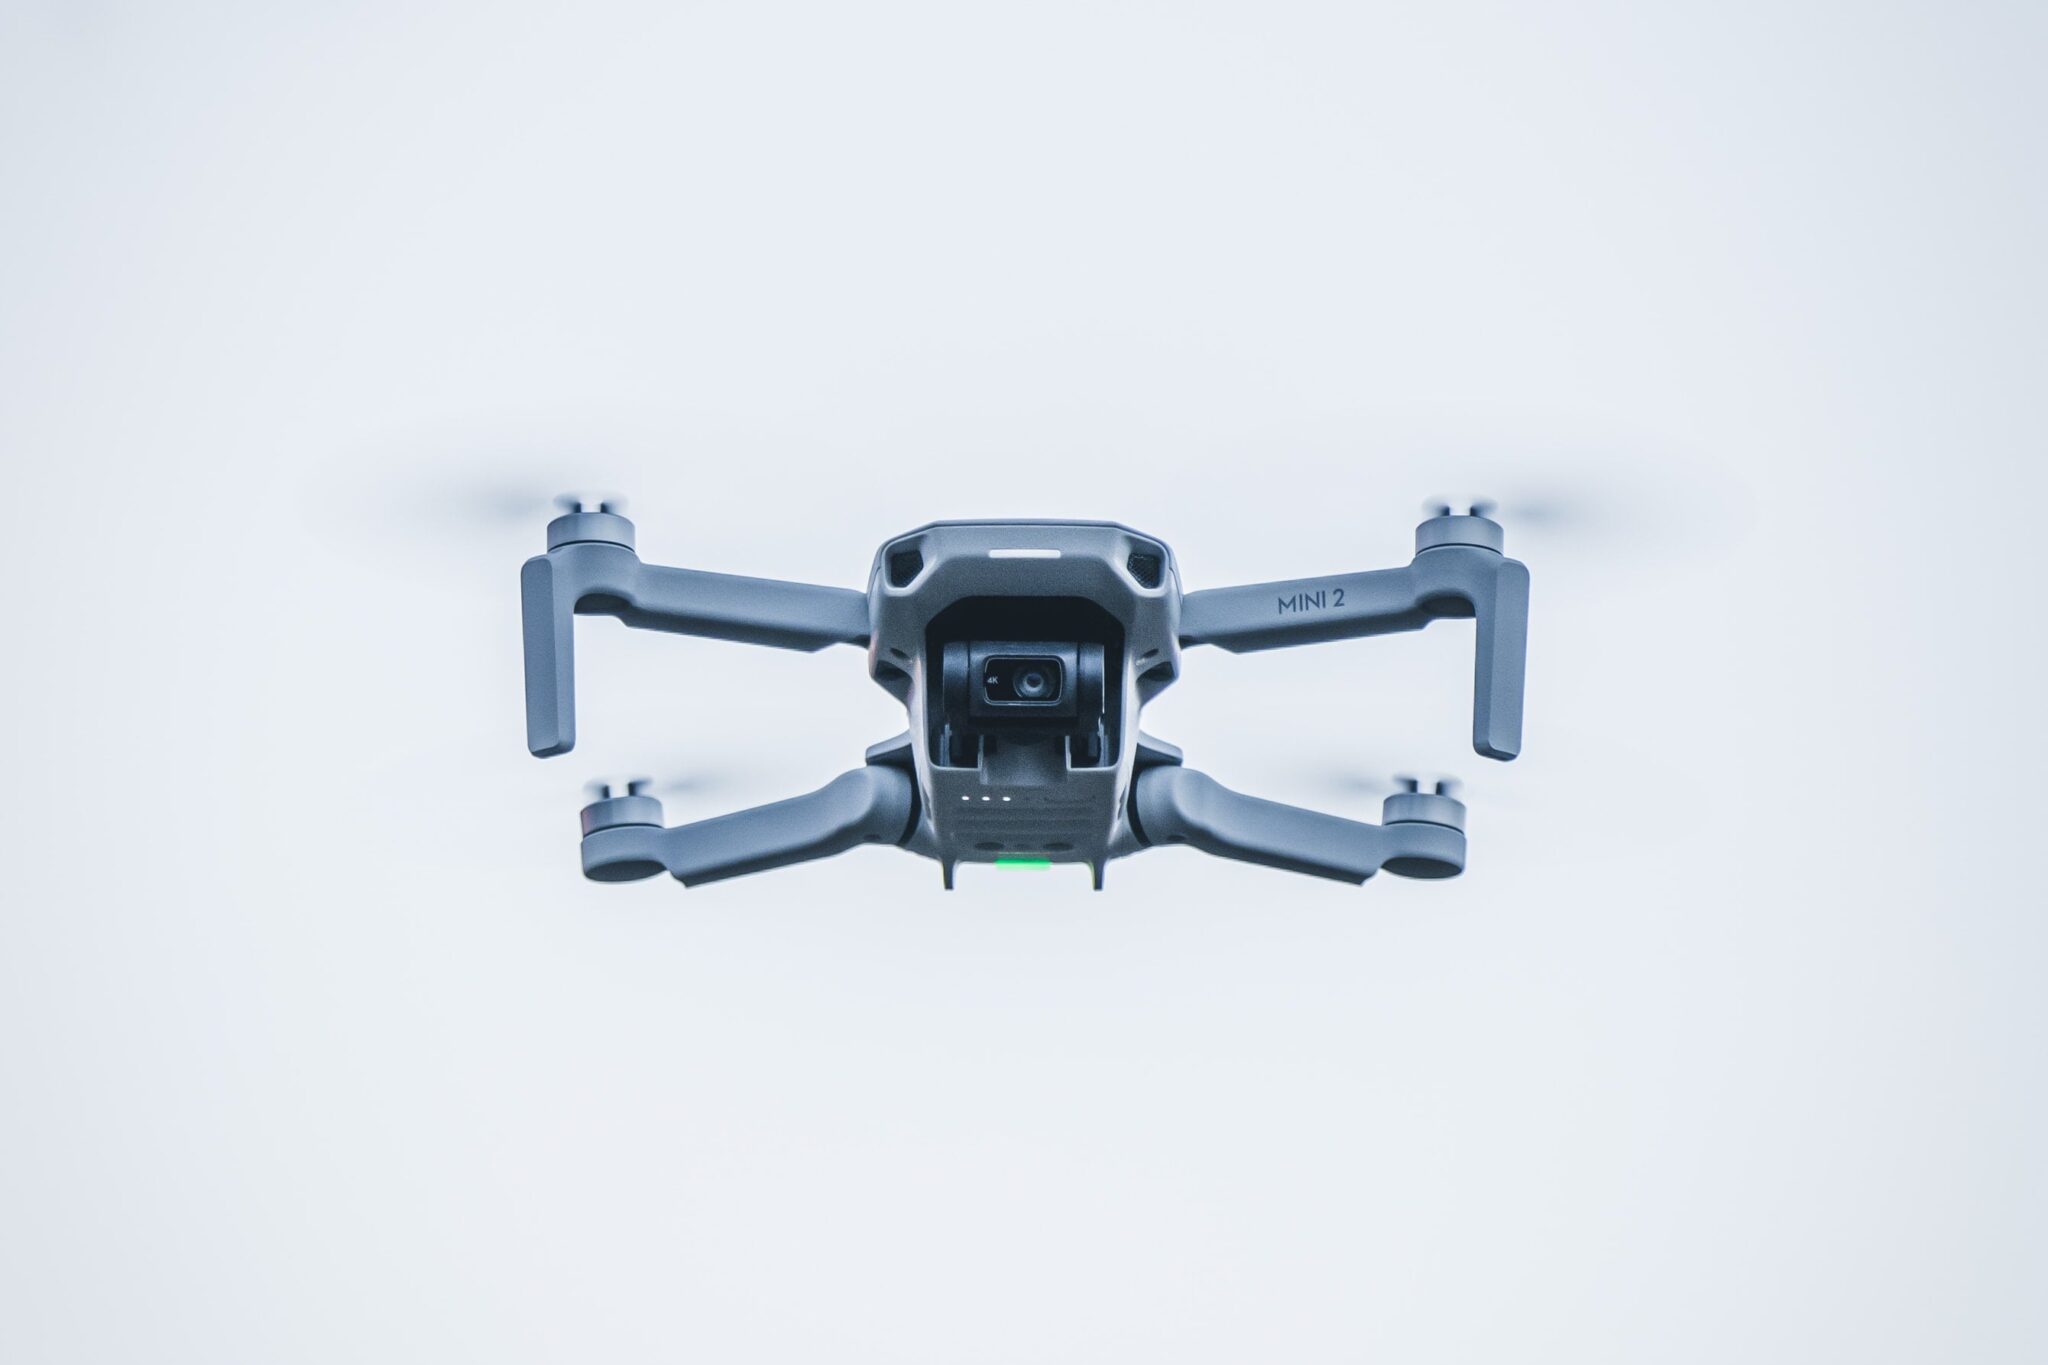

На Симпозиума за информационна безопасност на мрежите и разпределените системи (NDSS), който се проведе тази седмица в Сан Диего, изследователи от Рурския университет в Бохум и Центъра за информационна безопасност на Хелмхолц CISPA показаха, че са успели да реконструират радиосигналите на потребителските дронове DJI, за да декодират радиопротокола DroneID.
Те са успели да прихванат радиосигнала на протокола DroneID, обменян между дрона и дистанционното управление. След декодиране на сигнала изследователите са открили, че DroneID на всеки дрон изпраща не само собствените си координати, но и местоположението на оператора на земята.

DJI DroneID е протокол за идентификацията на дронове, разработен от DJI за използване в нейните квадрокоптери. Той дава възможност на правоприлагащите и регулаторните органи в различните държави да наблюдават и контролират дейността на дроновете, включително местоположението на дрона и неговия оператор, както и да получават друга важна информация за полета. Но тъй като протоколът не е криптиран, той може да бъде прочетен от всеки, който прихване съответната радиочестота, което може да се окаже заплаха за сигурността и да доведе до нарушаване на неприкосновеността на личния живот.
Хакерите вече публикуваха всички необходими инструкции в GitHub, където проектът може да бъде търсен по ключовата дума DroneSecurity. И да бъде изтеглен и разгледан от всеки желаещ.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
