



Руската компания за информационна и интернет защита „Др.Уеб“ съобщава, че е открила нова форма на троянския кон Trojan.Mayachok (по дефиниция на Др.Уеб). Малуерът принадлежащ към това семейство вече наброява 1500 различни модификации, което и прави зловредния софтуер изключително популярен сред киберпрестъпниците. Новата версия на троянския кон – Trojan.Mayachok.18607 – използва вграждането на разглежданите от потребителя интернет страници на заразената система външно съдържание, което и позволява на създателите на зловреда да изкарват сериозни суми пари, като абонират потребителя за различни платени услуги.
Trojan.Mayachok.18607 е способен да заразява, както x32-битови, така и x64-битови системи с операционна система Windows. Още в началото, малуерът изчислява уникалният идентифициращ номер на заразената машина, след което събира информация за програмното обезпечение и хардуерната среда, името на компютъра, това на потребителя и създава свое копие, обикновено в папка MyApplicationData. Следващите действия на троянската програма е модифицирането системния регистър с цел осигуряване на автоматичното стартиране на малуера със самото пускане на машината. При x32-битовите архитектури, Trojan.Mayachok.18607 се вгражда в explorer.exe, след което тръгва да заразява и другите процеси, които протичат в паметта на машината. И още нещо: авторът на програмата е програмирал така своят продукт, че троянеца да успее да възстанови напълно способностите му след неговото отстраняване от системата или повреждането му. А що се отнася до автора на новия вариант, то специалистите от „Др.Уеб“ предполагат, че на малуер сцената се е появил нов талантлив играч, съдейки по особеностите на Trojan.Mayachok.18607 и някои нови възможности на зловреда.
Друга особеност на Trojan.Mayachok.18607 е, че след като започне да действа, той „търси“ стартирано антималуер приложение в активните процеси. Завършила инсталацията на малуера, Trojan.Mayachok.18607 се опитва да се вгради във всички течащи в паметта на системата процеси, включително тези на браузърите като запазва в една от папките на системата свой конфигурационен файл. Веднъж извършил всички тези действия, Trojan.Mayachok.18607 се опитва да се свържи с контролен сървър като връща към него информацията, която е събрал за машината. По инструкция от сървъра, той има възможност да стартира и изпълним файл, а в конфигурационния файл на малуера присъства скрипт, чрез който Trojan.Mayachok.18607 се вгражда във всички страници в браузъра, които биват разглеждани.
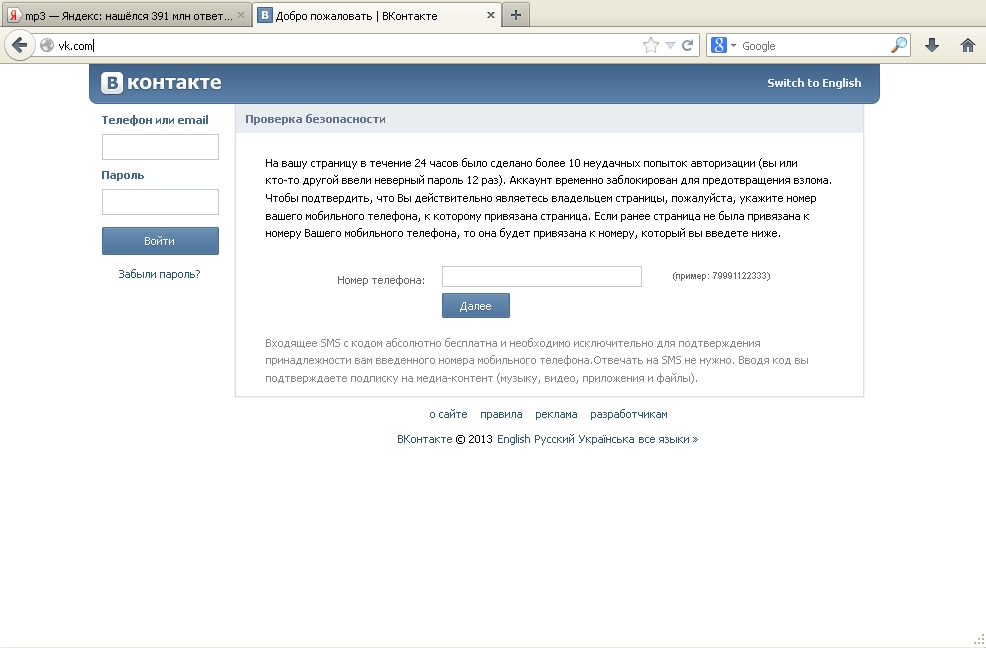
Именно и това е главния метод на кибермошенниците – уеб-инжектиране. При отварянето на случайна страница в Мрежата, програмата добавя и допълнително съдържание (на снимката: малуерът е вградил имитация на стандартна страница от vkontakte, която лъже потребителя, че се е опитал да се логне 12 пъти, поради което временно акаунтът му е деактивиран, за това е нужно да се оторизира със своя телефонен номер. Вписвайки го, той си мисли, че това ще реши проблема. Мислейки, че изпраща скъпоплатен SMS към услугата – към която той бива и абониран, той всъщност изпраща данни и средства към мошенниците.). Използвани браузъри: Google Chrome, Mozilla Firefox, Opera и Microsoft Internet Explorer (почти всички версии, включително и последната).
Засега, специалистите са забелязали Trojan.Mayachok.18607 само в руското интернет пространство („Рунет“), но е вероятно той да е излязъл от пределите на „Рунет“-а.
Повече информация на сайта на „Др.Уеб“.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
