


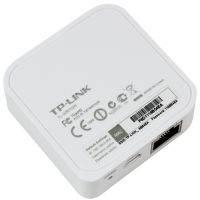

Нова уязвимост бе засечена вчера от специалистите по информационна безопасност. Оказа се, че в някои рутери на TP-LINK, паролата по подразбиране са последните осем символа на MAC адреса на устройството.

Засега става дума за модела WR702N. Това е малък и бърз рутер с малка консумация на електрическа енергия. Устройството не е скъпо, но неговата парола може да се разбере без проблем – необходимо е кратко сканиране на мрежата. Повечето потребители не сменят паролите по подразбиране и по този начин много рутери остават незащитени.

Това може да изглежда шега, но не е. Може да се потърси с помощта на Google и да се намерят изображения на подобни рутери в различните Интернет-магазини.

Може да се каже, че тази парола е наистина уникална. Но сканирането на MAC адресите не е сложно и елементарно разкрива паролата на този безжичен рутер. Всяко мобилно устройство може да я вземе и да я използва за да създаде точка за достъп до Глобалната мрежа и по-важното, да промени настройките на рутера, да блокира достъпа до някои сайтове и да получи достъп до потребителските данни.
Потребителите наистина трябва да променят паролите зададени от производителя. Но все-пак всички разчитат на по-надеждна парола по подразбиране.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
