


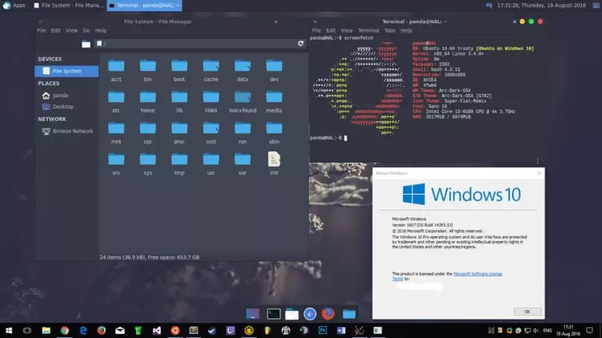

Нов вариант на популярния преди години рансъмуер (вирус за изнудване на потребителя) Ryak вече използва поддръжката на Linux ядро в Windows 10, която Microsoft въведе преди повече от година за активно използване от потребители, и преборва криптирането на системата, след което става част от нея и я атакува, искайки откуп на потребителя.
Новата версия на Ryak не засяга папките на подсистемата на Linux в Windows 10 (WSL), която позволява Linux система да бъде инсталирана като виртуална машина на Windows 10, управлявана чрез конзолата.
Към момента не съществува начин Ryuk да криптира Linux компонентите, като остава основно и единствено фокусиран върху Windows машините. Тук трябва да споменем, че Windows 10 поддържа и предоставя възможност за изпълнение на Linux ядро под формата на виртуална машина.
Експерти по компютърна сигурност посочват, че вирусът криптира данните по начин, който не позволява разшифроването им по никакъв начин, известен на съвременната криптография, което означава, че ако станете жертва на подобен род атака, няма никакъв смисъл да плащате искания от нападателите откуп, тъй като дори да го направите, те не разполагат с начин, с който да ви върнат достъпа до данните и системата.
Понастоящем не съществува версия на рансъмуера Ryuk, която да е насочена към персонални компютри с Windows, а вместо това да е фокусиран към Linux машини. Но както знаете или вече разбрахте, Windows 10 дава възможност да използвате пълноценна Linux система като виртуална машина, използвайки функцията WSL.
Какво е WSL?
Функцията беше въведена от Microsoft през 2016 г. с цел подобряването на съвместимостта между Linux и Windows машини. WSL беше пуснат през май 2019 г. и използва редица функции на процесорите и чипсетите на съвременния компютърен хардуер, като Hyper – V например.
Едно от големите предимства за Microsoft при добавянето на WSL е потенциалното подпомагане на потребителите на Windows, които в същото време се нуждаят и от Linux среда, за да използват функции в услугата за облачни изчисления Azure на компанията.
Въпреки това, когато папките, захранващи WSL системата са шифровани от рансъмуер, инсталацията на Linux ефективно бива унищожена заедно с нейните данни. Това означава, че създателите на злонамерения софтуер са напълно наясно с тази информация и въпреки това искат откуп, макар че нямат инструмент, с който да върнат данните и достъпа до системата на потребителя.
Ето и списък със специфичните папки, които не могат да бъдат засегнати от Ryuk:
- bin
- boot
- Boot
- dev
- etc
- lib
- initrd
- sbin
- sys
- vmlinuz
- run
- var
Този ход показва интересно усъвършенстване на възможностите на рансъмуера, спомагайки за превръщането му по-ефективен и доходоносен бизнес модел за кибер престъпниците.
Към момента не разполагаме с информация дали популярните антивирусни софтуери разпознават атаката и могат да предпазят потребителите от нея.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
