


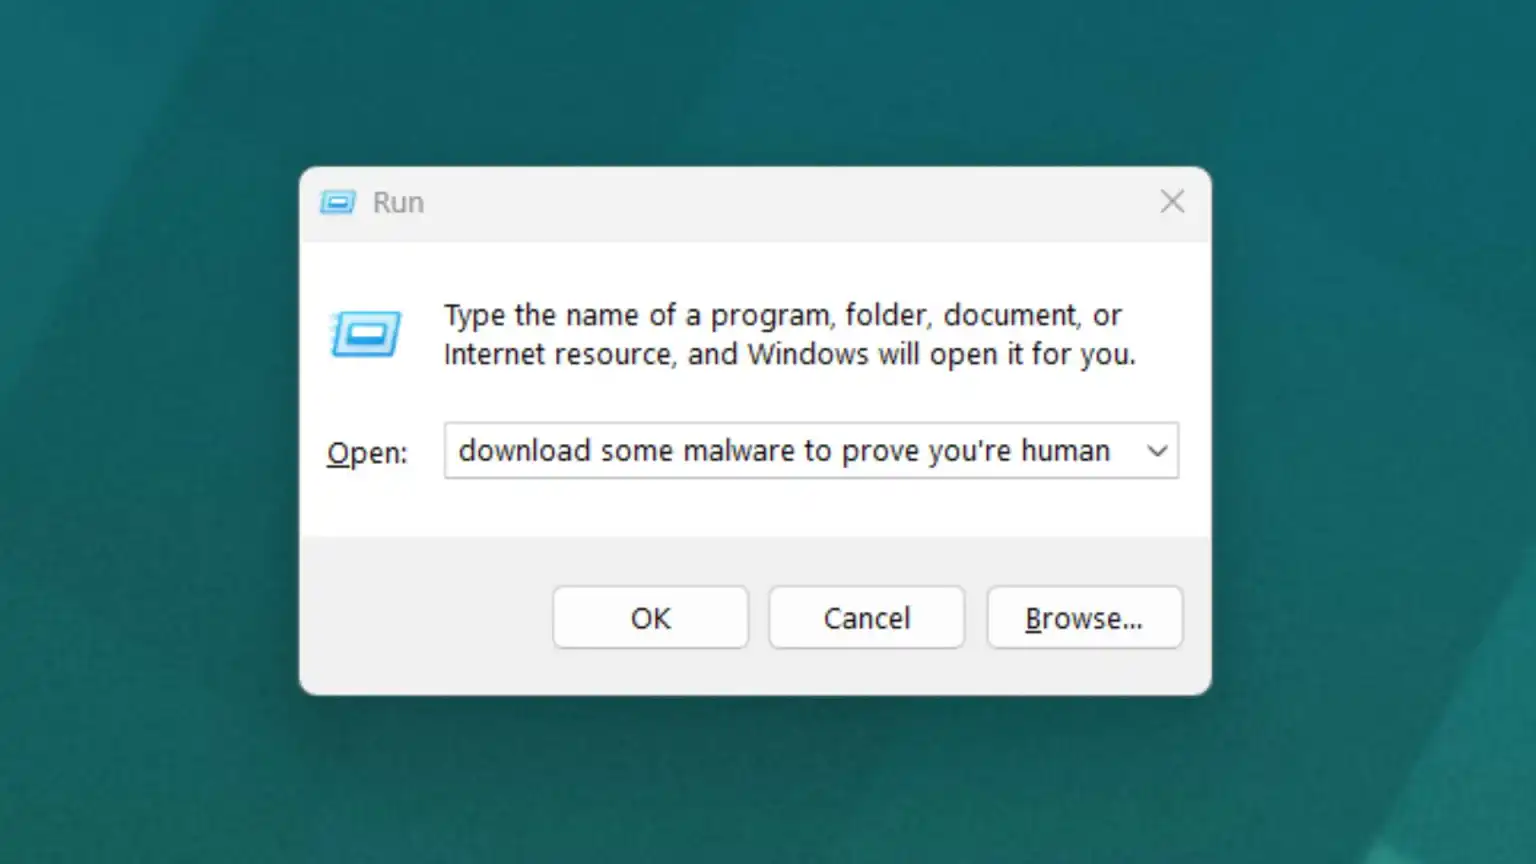

Един компютърен съвет от 1995 година: не въвеждайте произволни неща в командната лента за изпълнение на Windows. Това може да изглежда очевидно за всеки, който знае какво означава „run“ в контекста на компютъра, но една странно глупава, но находчива част от зловредния софтуер се разпространява в мрежата по този начин. Не е чак толкова глупав, колкото звучи, но все пак е доста глупав.
Сюжетът се развива по следния начин: Сърфирате в леко съмнителен сайт или може би просто в нормален сайт, който не е толкова бдителен срещу съмнителни реклами, колкото трябва да бъде.
Виждате CAPTCHA, която ви инструктира да кликнете върху малкото квадратче, за да покажете, че не сте робот, но вместо да ви помоли да изпишете някакъв безсмислен текст или да кликнете върху всички квадратчета с улични светлини, тя има номериран списък със стъпки, с които да демонстрирате своята „човечност“.
MalwareBytes Labs забеляза една такава CAPTCHA, която изискваше три необичайни стъпки от потенциалните потребители. Първо, да натиснете клавиша Windows + R. Второ, да натиснете Ctrl + V. Трето, да натиснете Enter.
Дори да не сте опитен потребител в главата ви трябва да се задейства аларма. Оказва се, че изскачащият прозорец за „проверка“ се опитва да ви накара да отворите командата Windows Run, да поставите част от текста, който сайтът е промъкнал в клипборда ви чрез JavaScript, когато сте щракнали върху „Не съм робот“ и след това да го стартирате. Всичко това е доста коварно, дори и да работи само под Windows и при по-малко технически грамотни потребители.
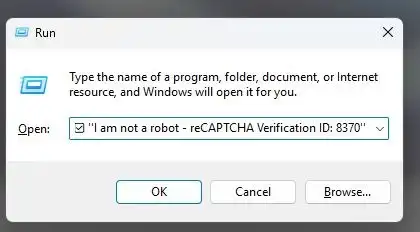
Но ето я и гениалната част: текстът, който сайтът копира в клипборда ви, започва като „Аз не съм робот – reCAPTCHA Verification ID: XXXX“ или нещо подобно. Така се получава, че това е точно толкова текст, колкото е необходимо, за да се запълни командата Run (Изпълни) хоризонтално във вида ѝ по подразбиране. Това, което не можете да видите, скрито отвъд границите на прозореца Run е тригер за командата Mshta, която изтегля определен файл от уеб сървър.
MalwareBytes съобщава, че те обикновено са маскирани като мултимедийни или HTML файлове, но в действителност това е инструмент, предназначен да издирва лична информация в системата ви и да я предава обратно на отдалечено място, или просто добър стар троянски кон за дистанционно управление.
Тази конфигурация разчита на почти автоматичния ви отговор на проверката CAPTCHA, на остарелия потребителски интерфейс на командния прозорец Run и на слабата настройка на сигурността, която позволява стартирането на JavaScript в непознати уебсайтове. Както вече споменахме, това е глупаво и в същото време гениално.
Основната защита на Windows 10 или 11 би трябвало да сигнализира за злонамерени файлове, докато те се изтеглят, същото важи и за защитата на браузъра, която изисква проверка за JavaScript, но изследователите на MalwareBytes казват, че са виждали тази настройка в множество реализации с различни зловредни товари, така че вероятно някой там се хваща на нея.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
