


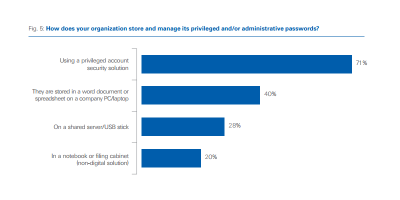

Нищо не показва толкова явно некомпетентността на системните администратори, като записването и съхраняването на паролите от администраторските и потребителските акаунти в некриптиран файл на Word или Excel, откъдето лесно могат да бъдат разпознати и откраднати. Това е изводът на изследването на 750 IT специалиста от страна на компанията CyberArk. Анализът за пореден път доказа, че мерките относно информационната безопасност трябва да се подобрят.

Анализът показа, че 40% от организациите записват паролите за важните акаунти в Word или Excel файлове в компютрите и лаптопите, а още 28% на сървърите и във флаш-стиковете. Проблемът не е в това, в какви файлове се записват паролите, а това, че са в некриптиран вид, Всъщност, ако файлът е криптиран и дори да се нарича all-my-admin-passwords.txt и да е записан директно на десктопа, опасността от изтичане на информация е незначителна.
Вредният код от типа на троянци с отдалечен достъп извършват мащабно сканиране на хакнатите компютри и едно от първите неща е да търсят файлове от офис-пакета Office и техните алгоритми следят, дали там има някакви потребителски имена и пароли.
Изследването на CyberArk показа, че 71% от IT специалистите съхраняват паролите в специално предназначени за това приложения, а 20% от тях използват листове хартия, които пазят на сигурно място.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
